
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 endgameinc/xori
Xori è una libreria di disassemblaggio e analisi statica pronta per l'automazione per PE32, 32+ e shellcode.
 owasp/docksec
Scanner di sicurezza Docker basato sull'IA che spiega le vulnerabilità in un linguaggio semplice. Un progetto OWASP Lab.
 angr/pyvex
Binding Python per l'IR VEX di Valgrind.
 vulhunt-re/vulhunt
Framework di rilevamento delle vulnerabilità del team REsearch di Binarly.
 openrce/paimei
Un framework di reverse engineering scritto in Python.
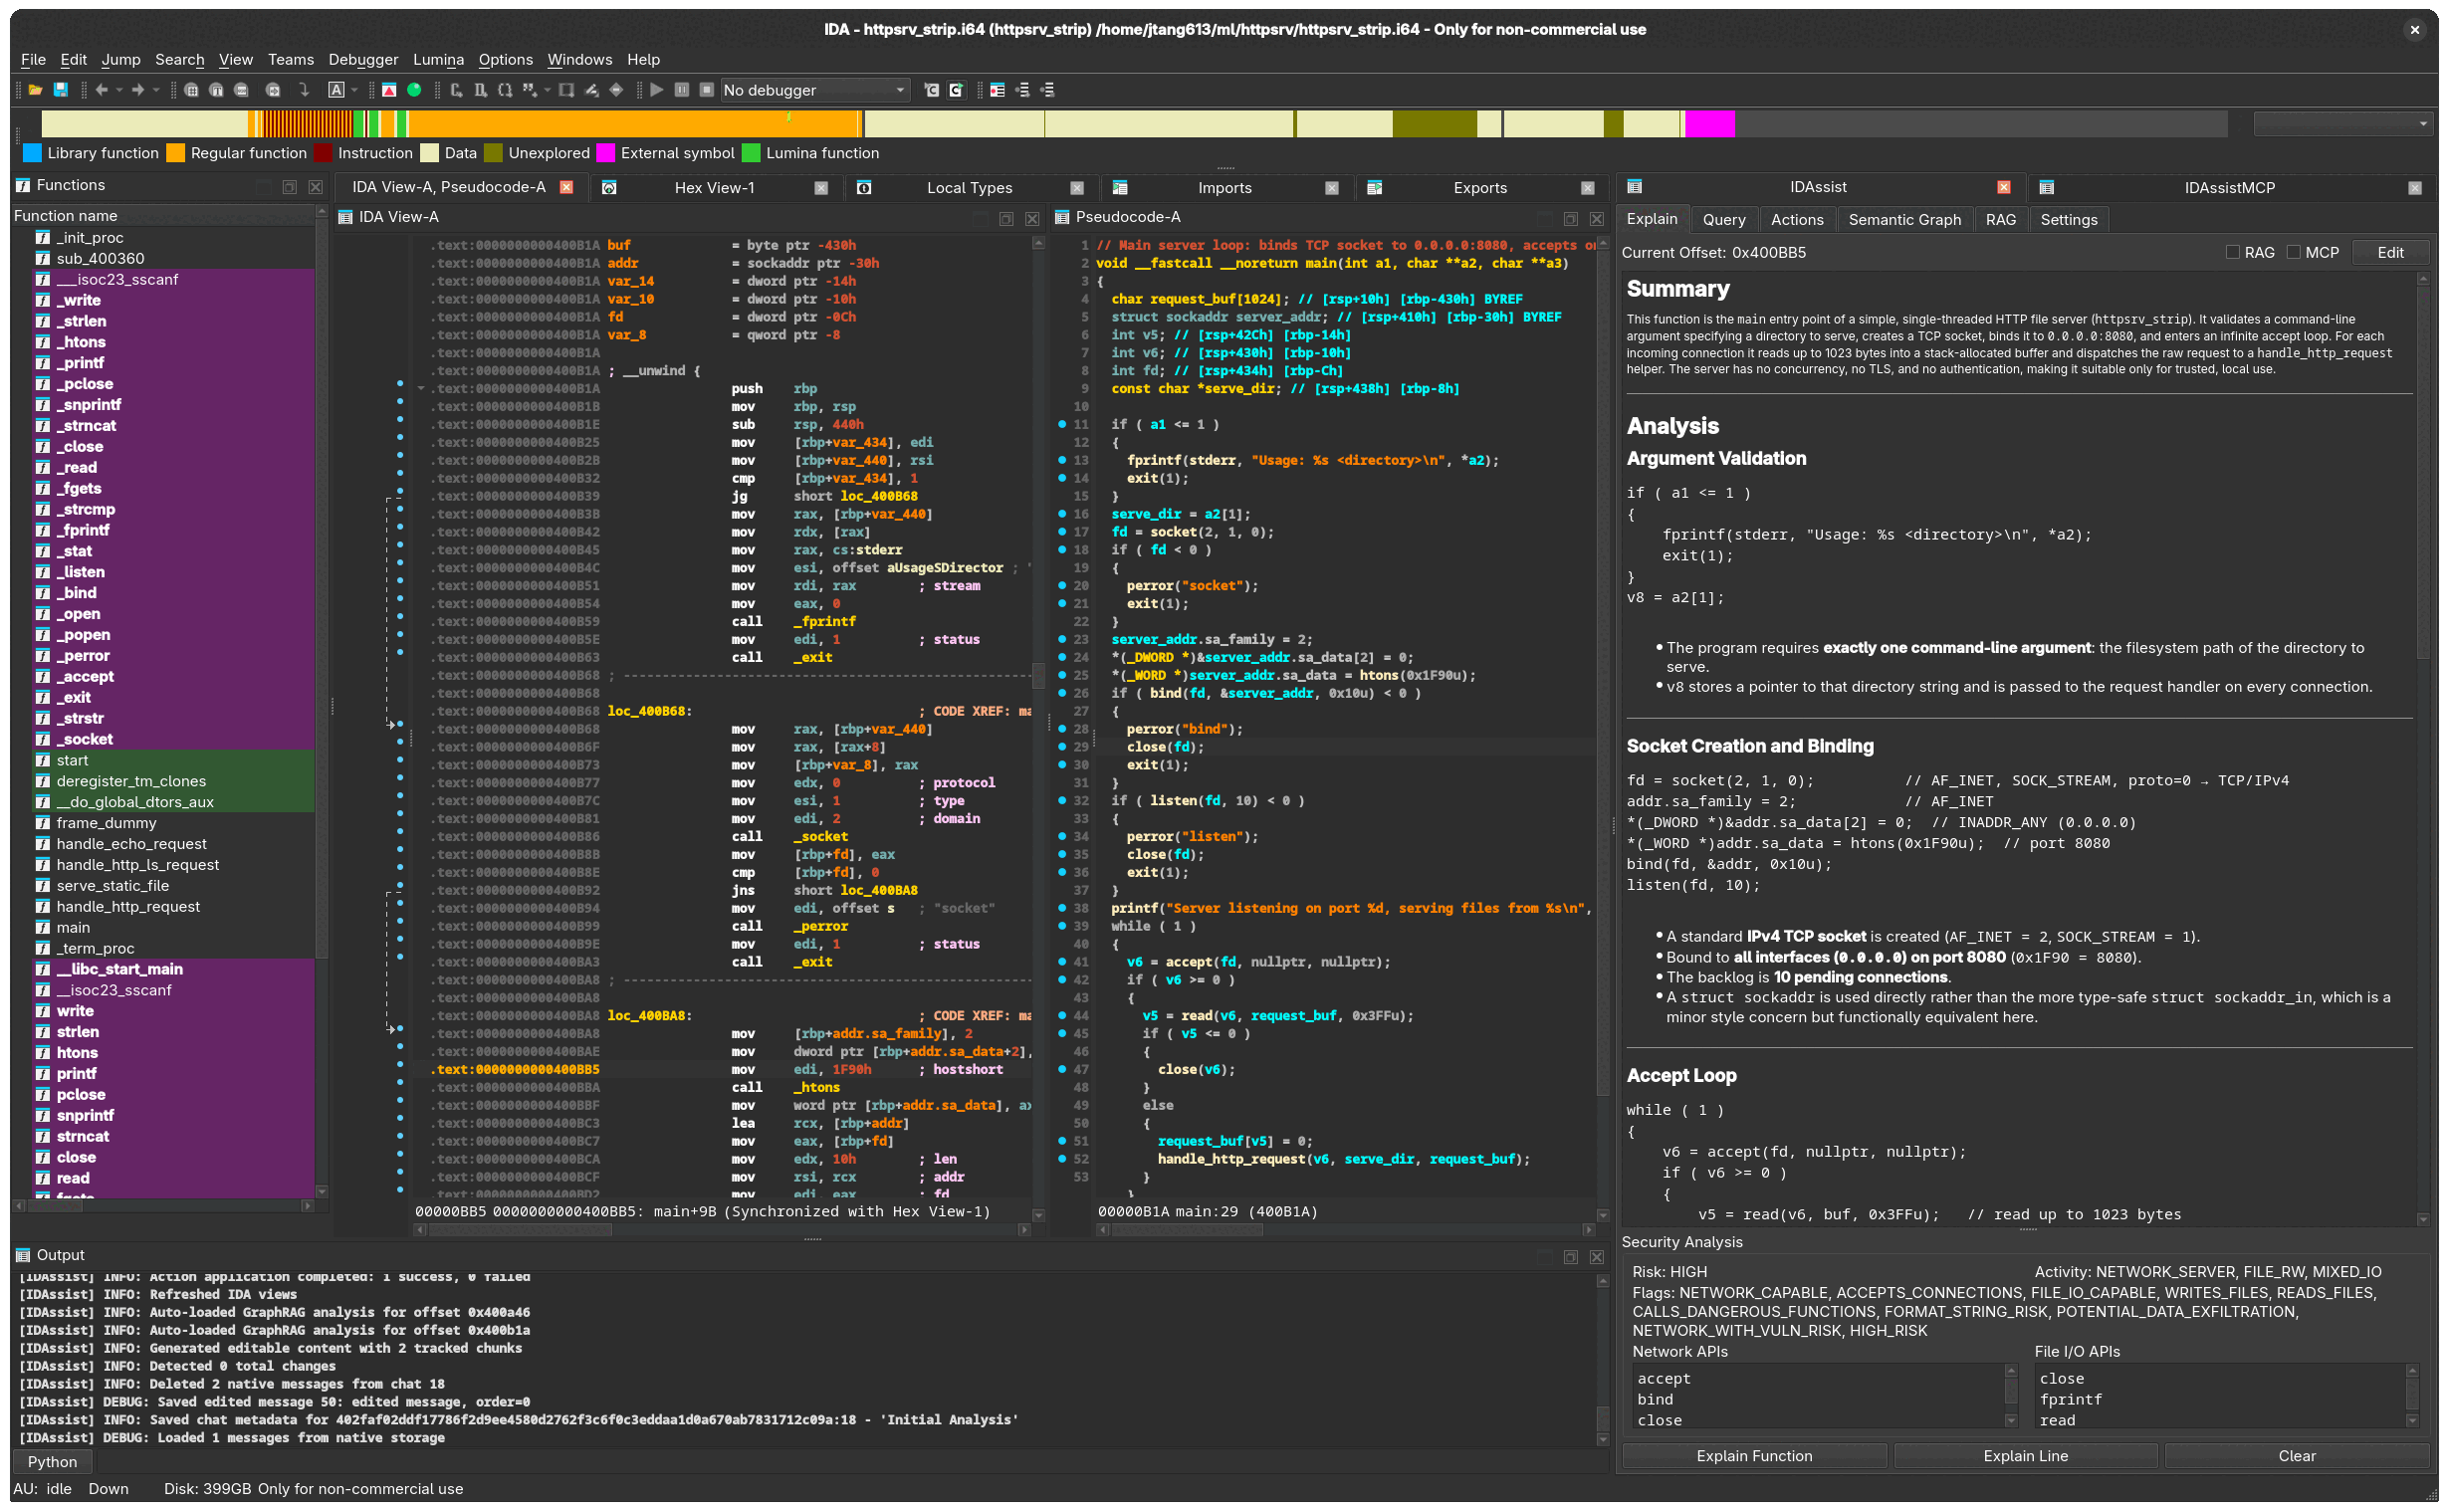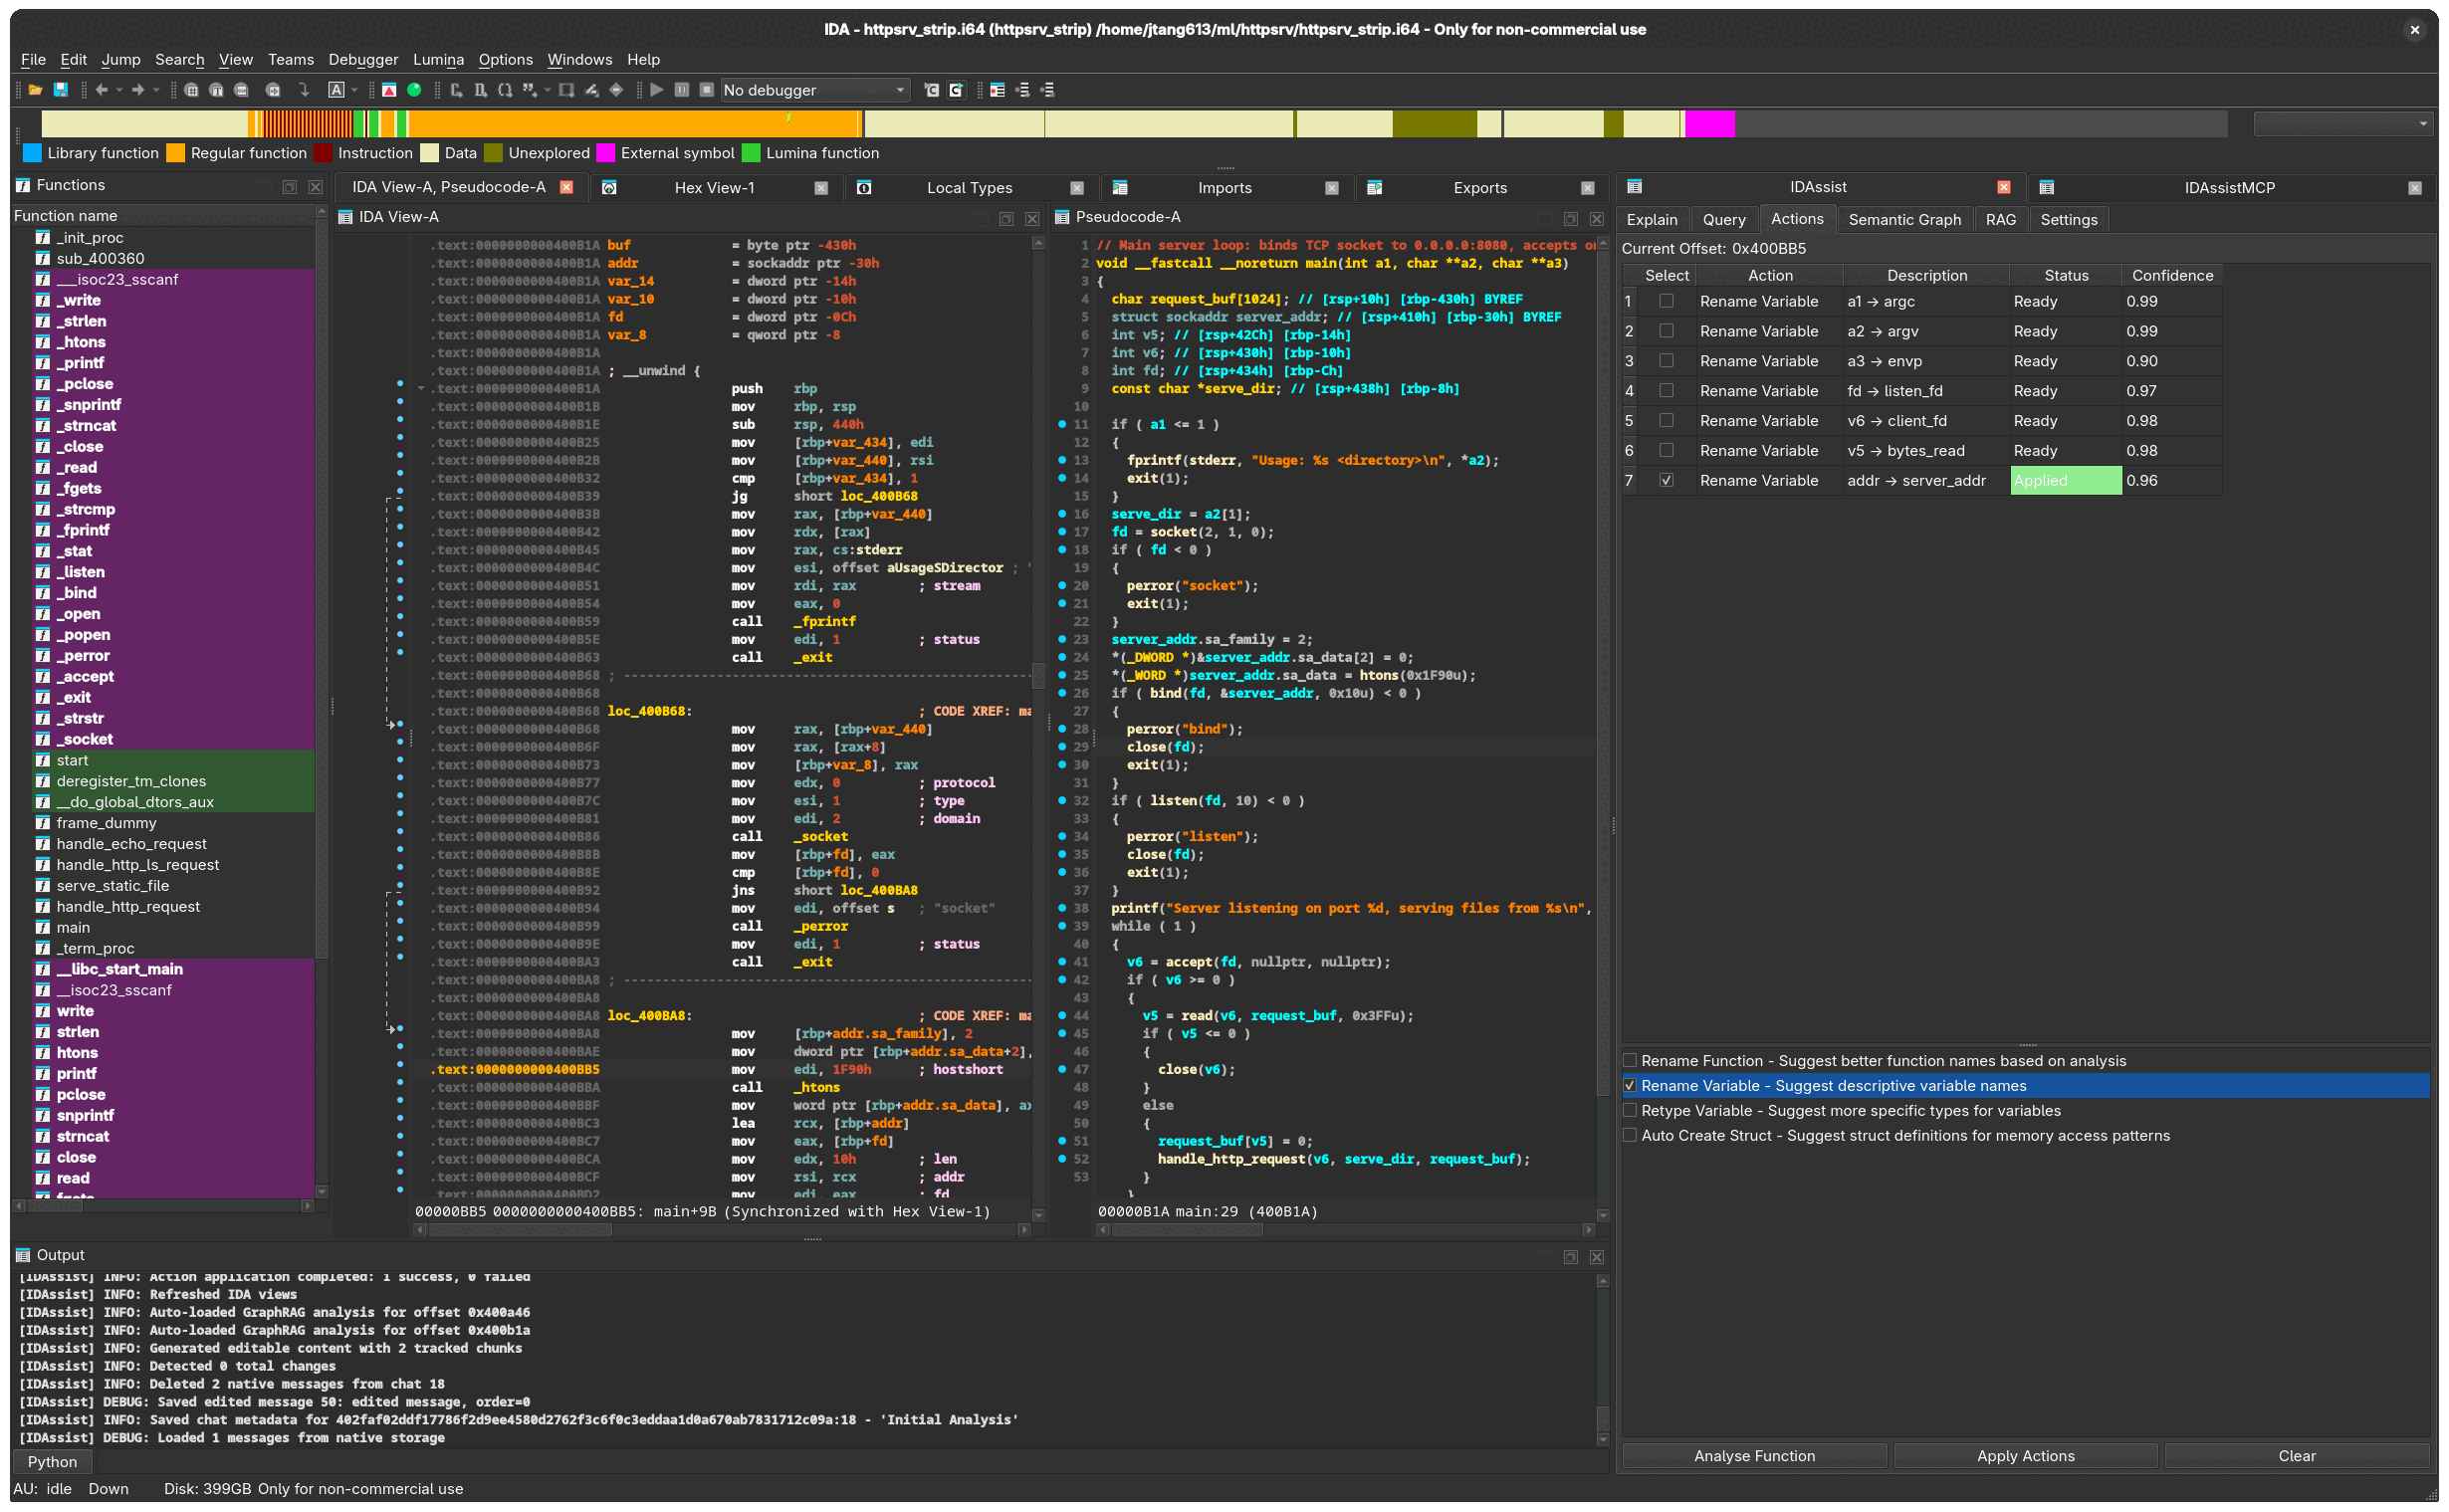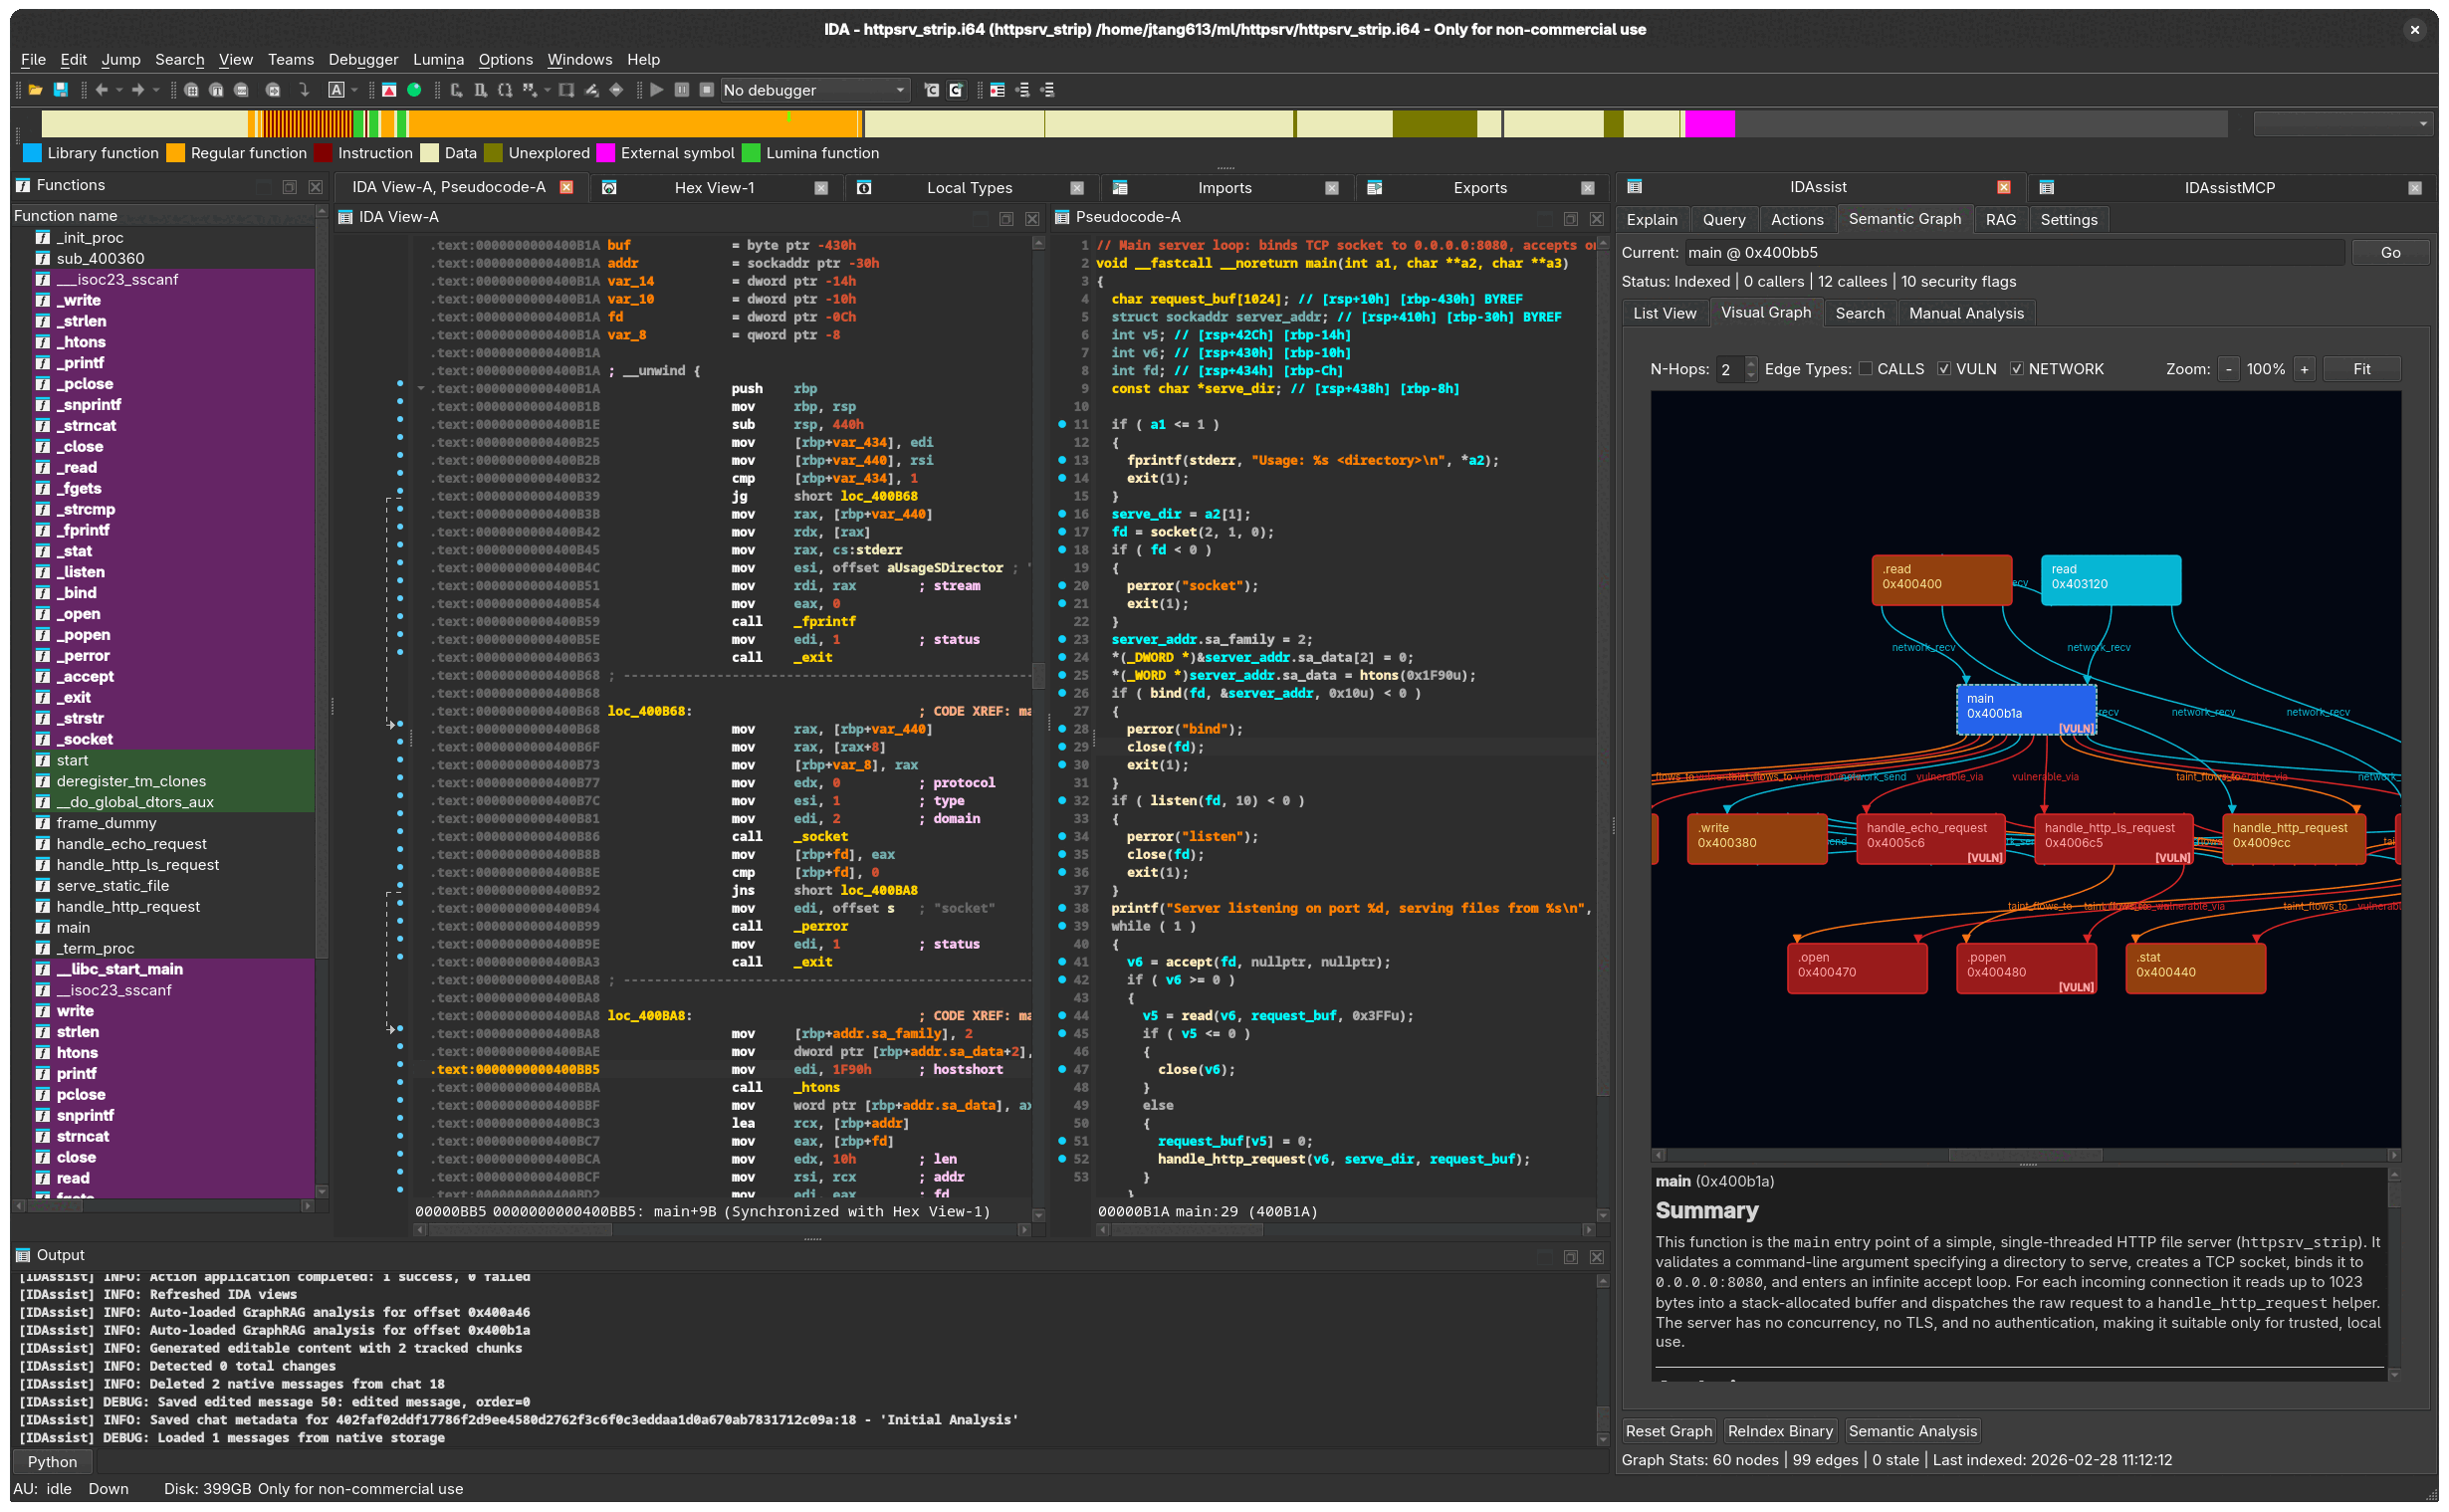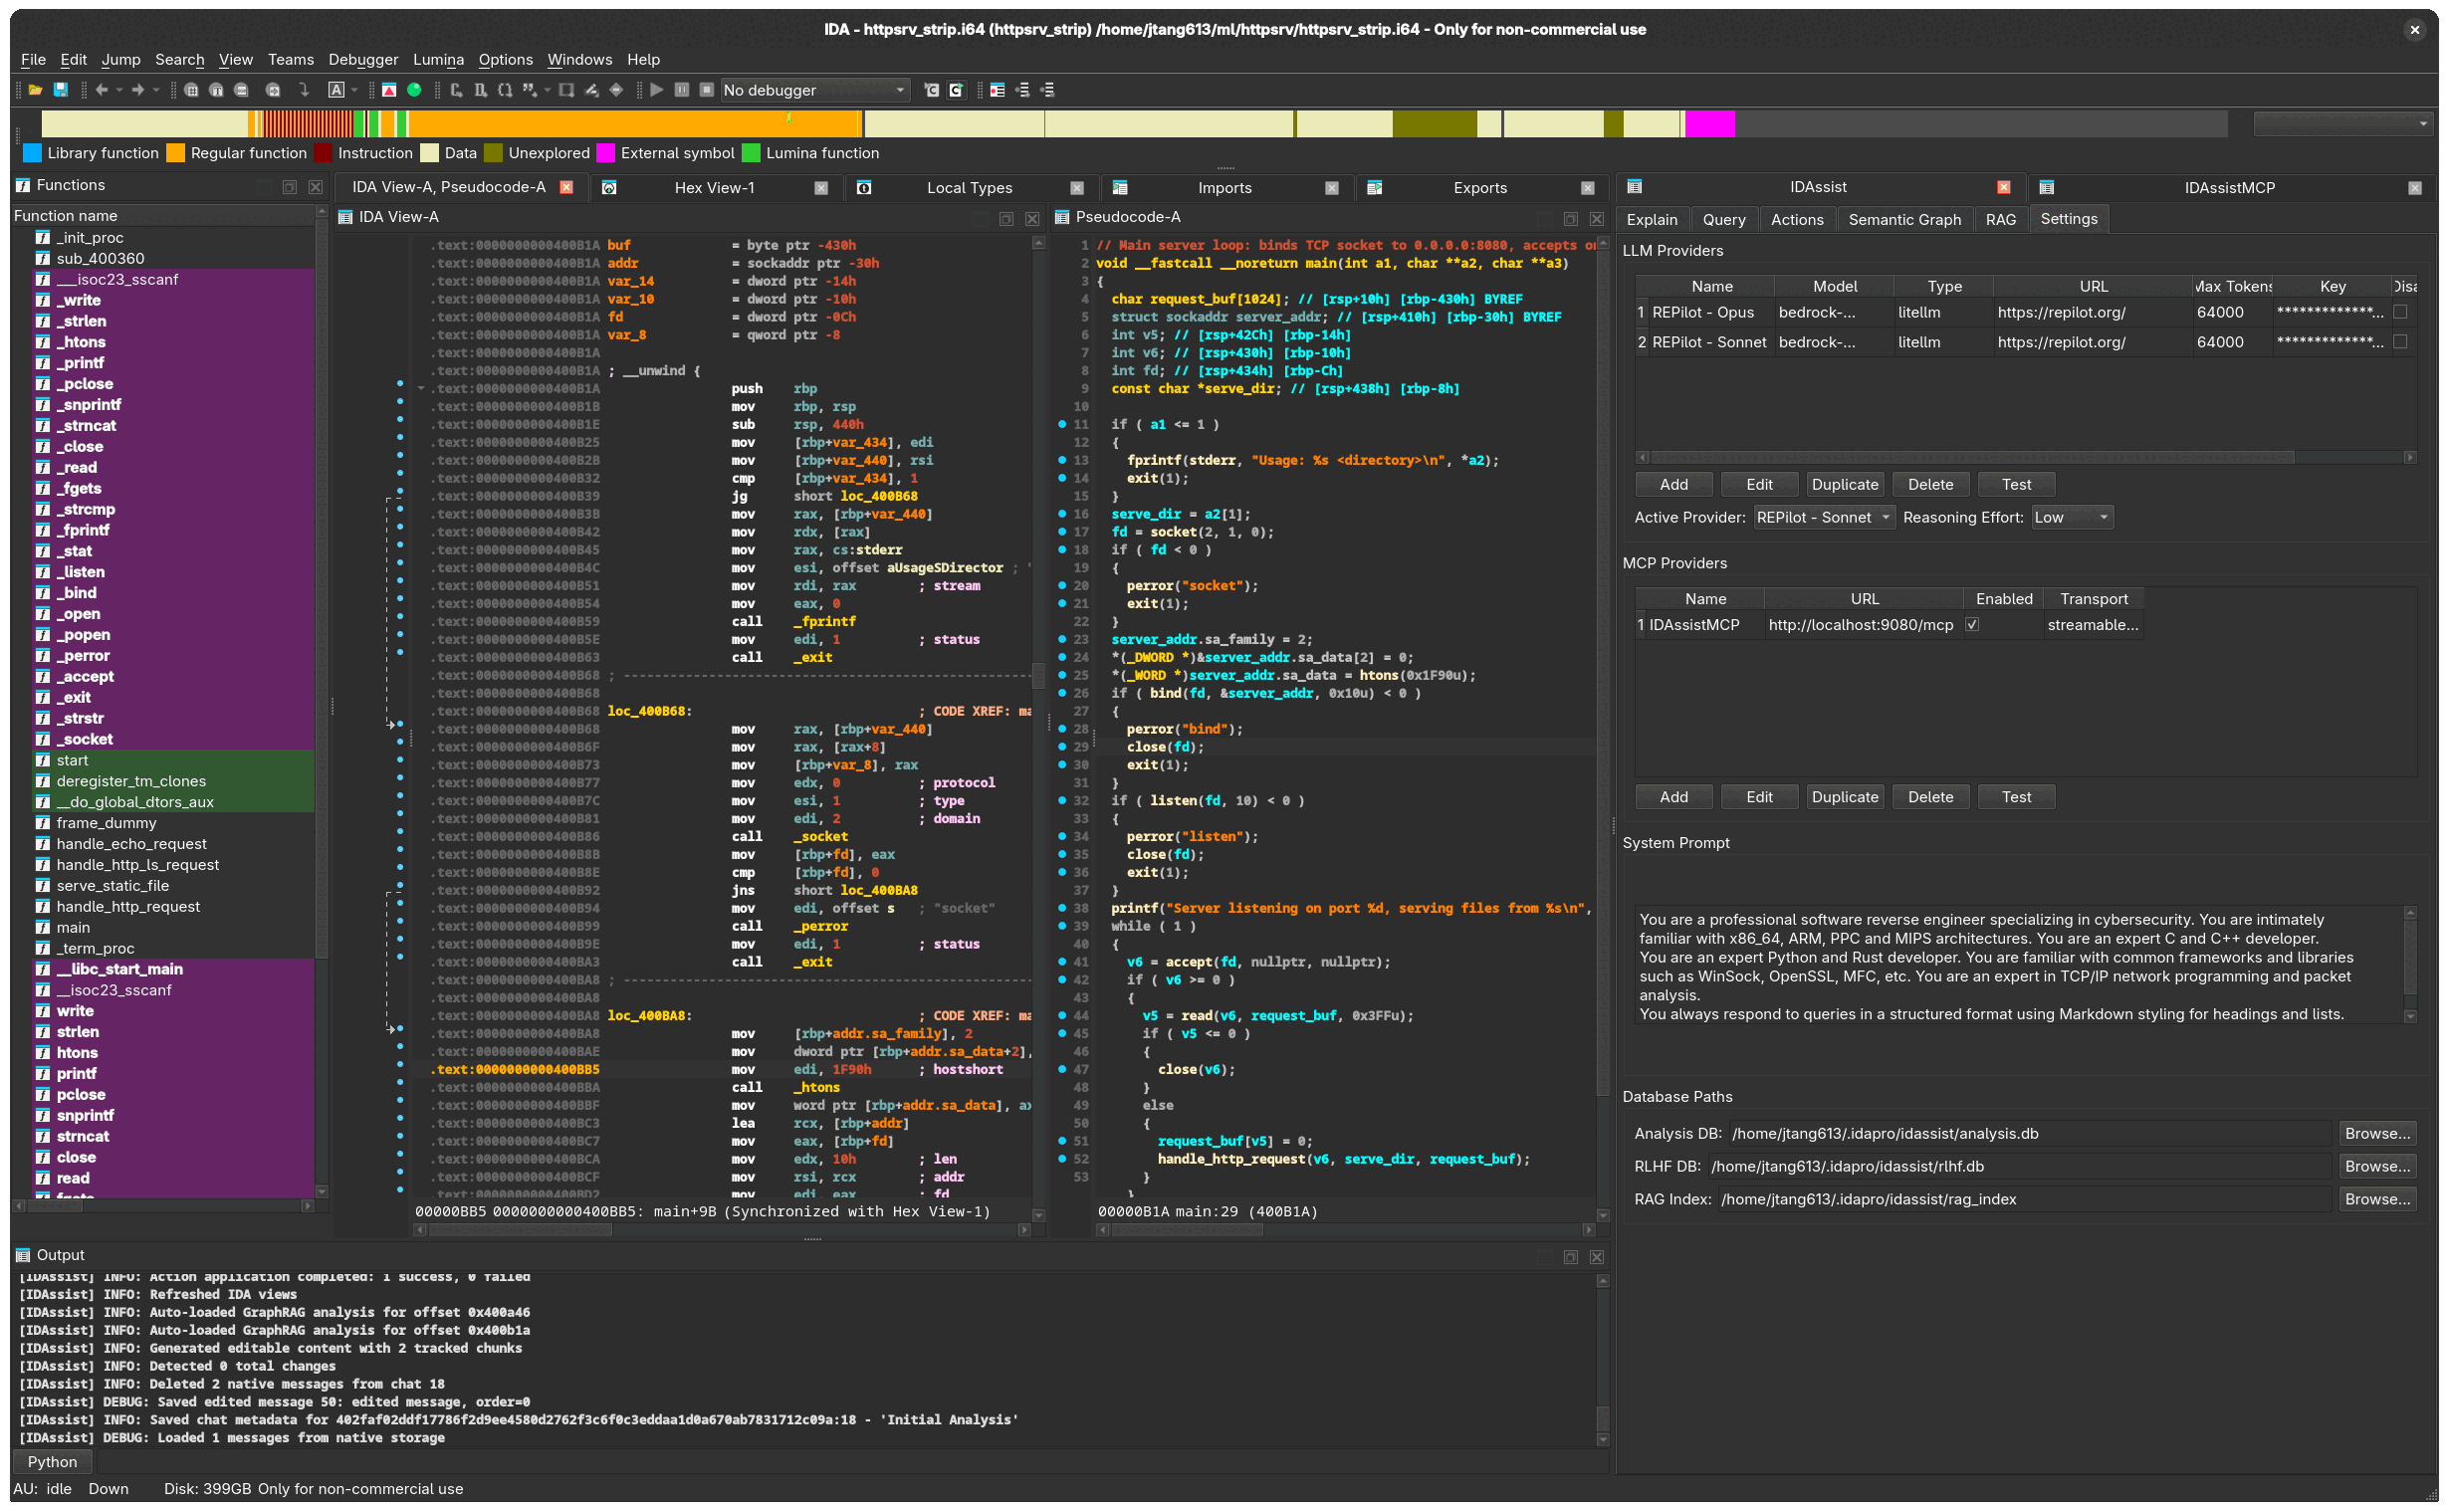 symgraph/idassist
Plugin di reverse engineering basato sull'IA per IDA Pro
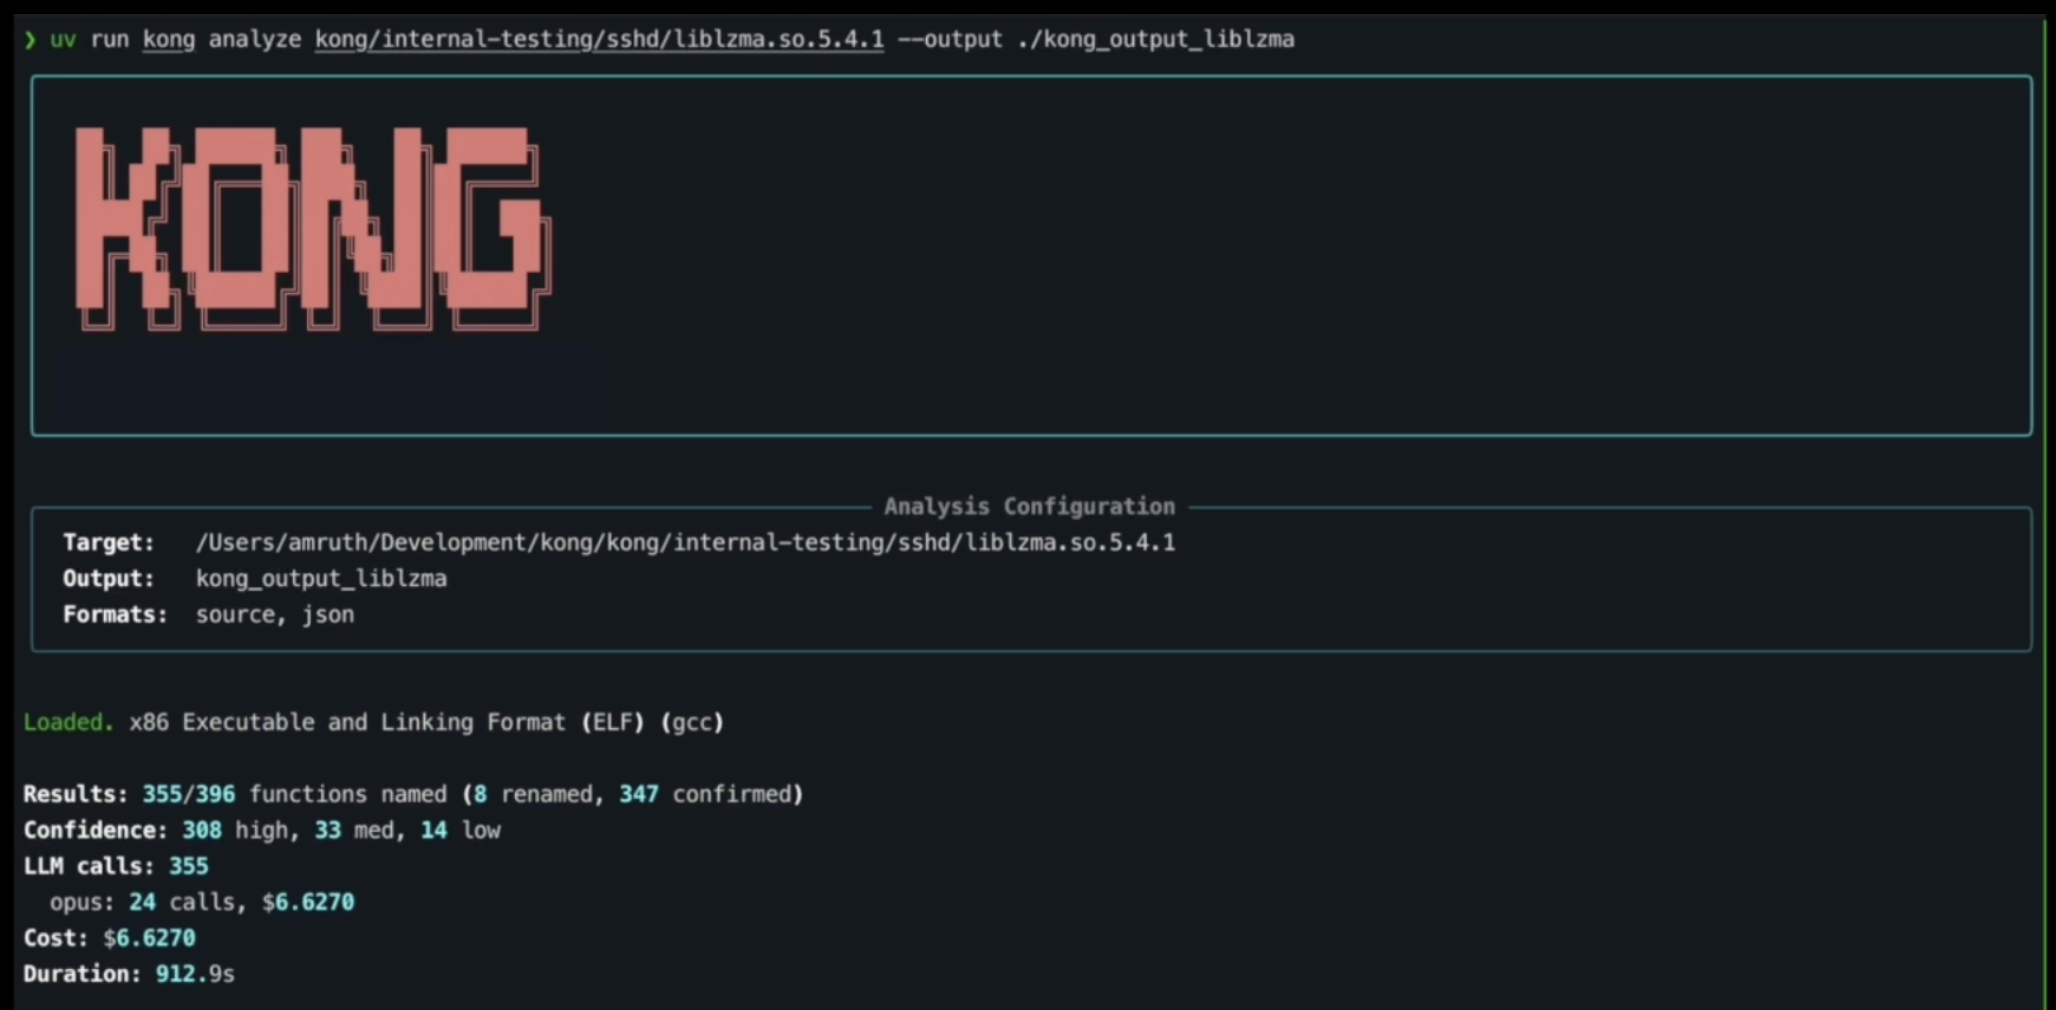 amruth-sn/kong
Il primo reverse engineer agentico al mondo.
 mrphrazer/msynth
Framework di deoffuscamento del codice per semplificare le espressioni Mixed Boolean-Arithmetic (MBA)
 maaaaz/androwarn
Ancora un analizzatore statico di codice per applicazioni Android dannose
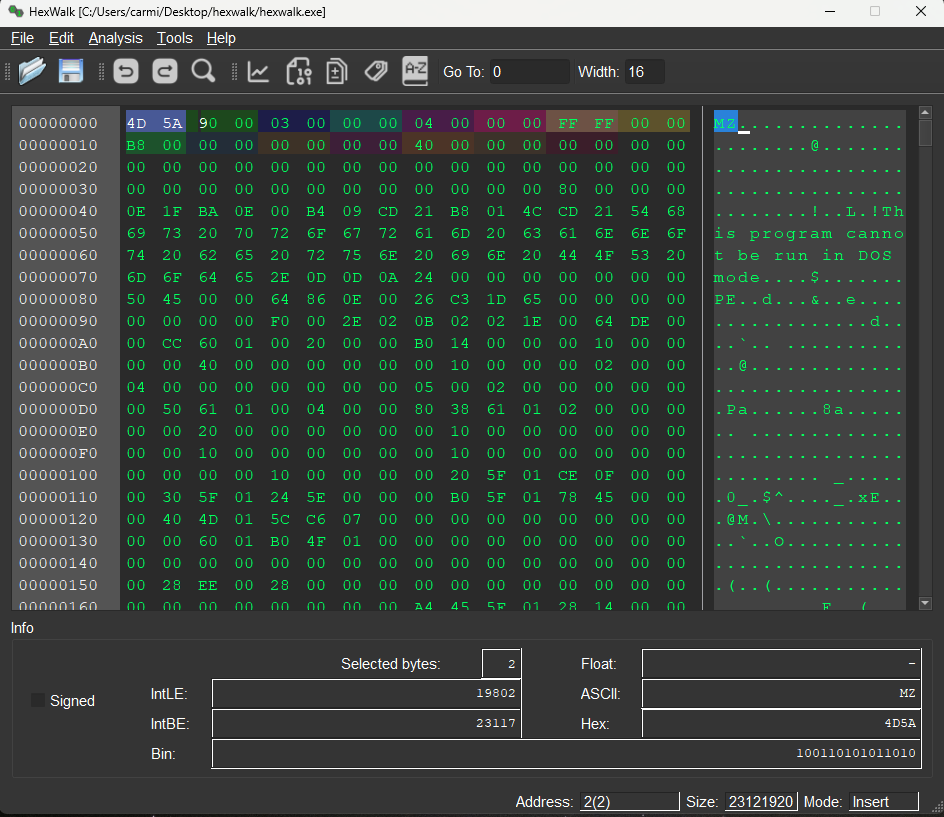 gcarmix/hexwalk
Visualizzatore/Editor/Analizzatore Hex compatibile con Linux/Windows/MacOS
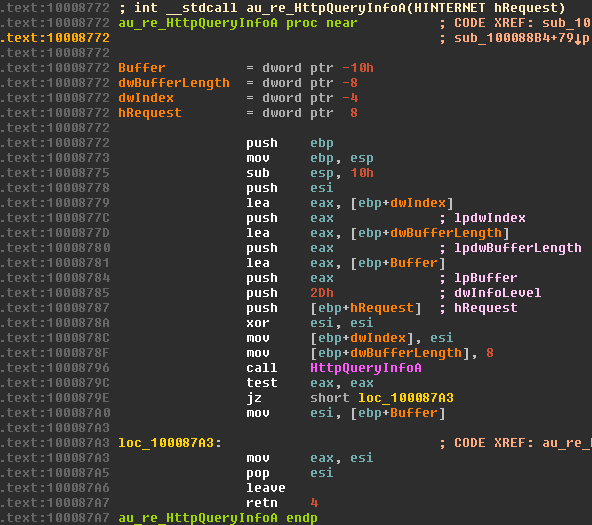 a1ext/auto_re
Plugin di auto-ri-denominazione per IDA PRO con supporto per tagging
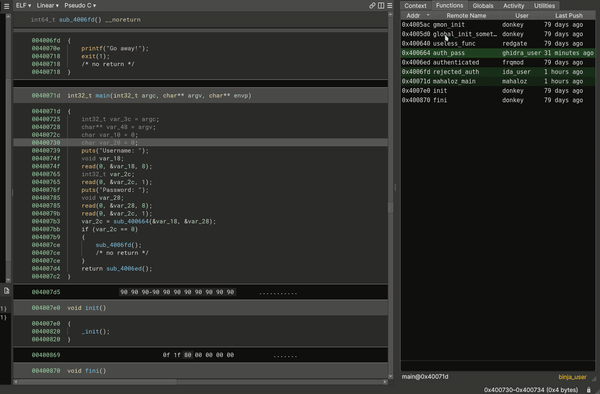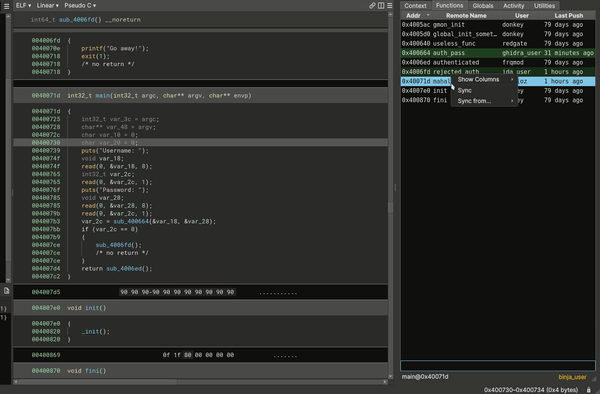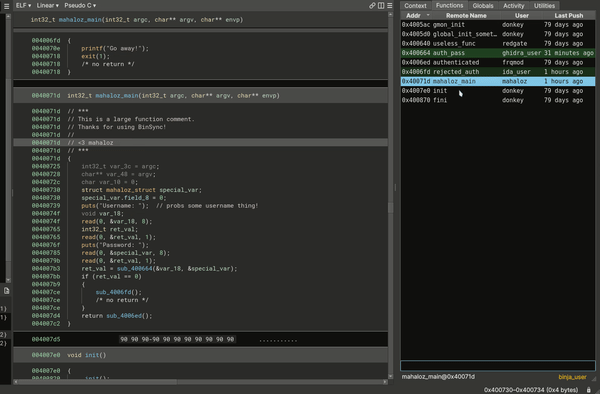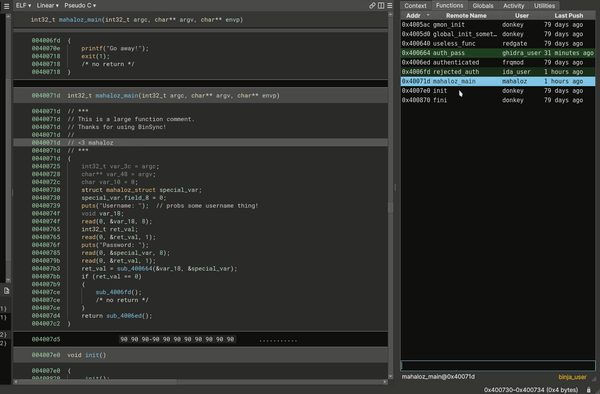 binsync/binsync
Un plugin di reversing per la collaborazione tra decompilatori, basato su git.
 globocom/huskyci
Eseguire test di sicurezza all'interno della tua CI
 ajinabraham/njsscan
Scanner SAST semantic-aware per applicazioni Node.js che rileva pattern di codice non sicuri utilizzando il pattern matching di libsast e l'analisi…
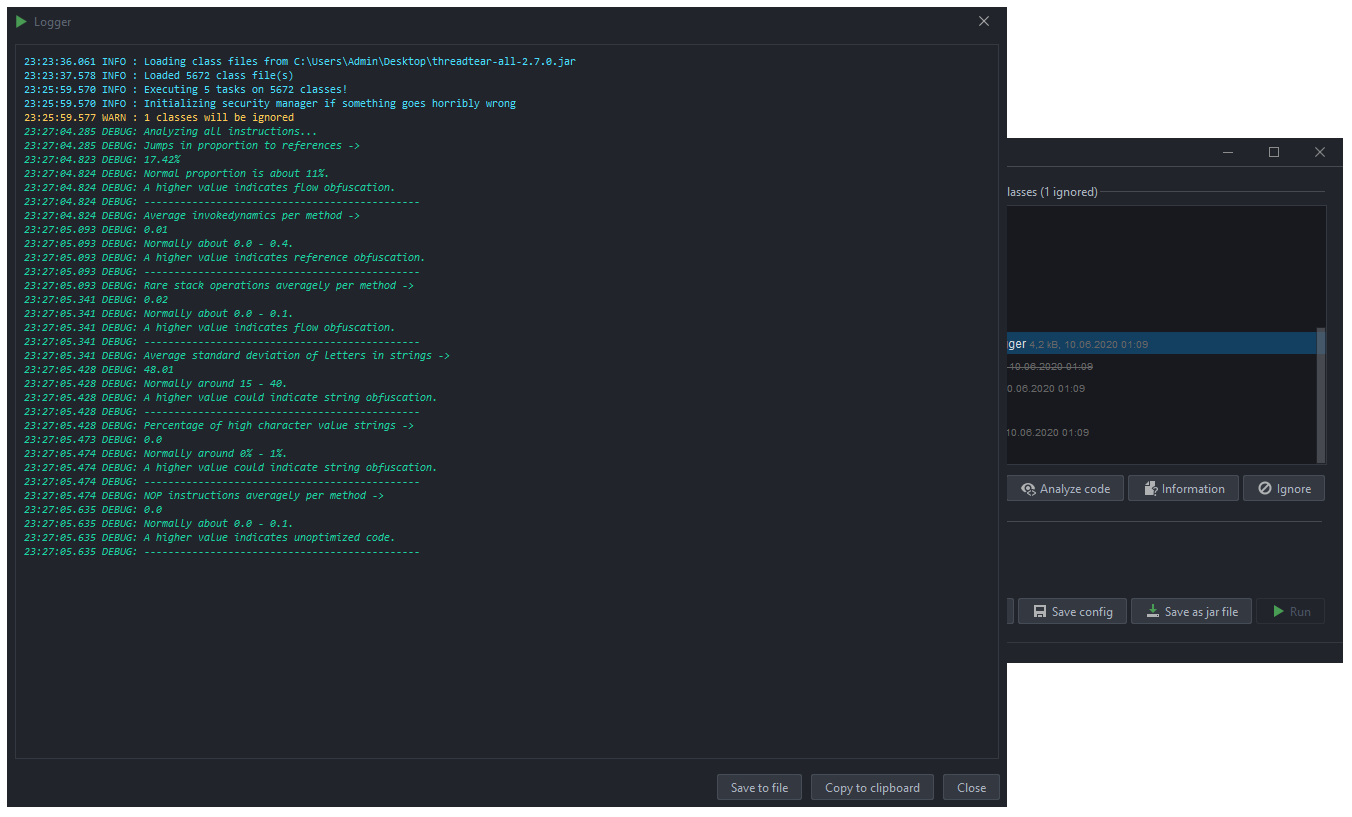 loerting/threadtear
Suite di strumenti multifunzionale per la deofuscazione Java
 trailofbits/semgrep-rules
Raccolta di regole Semgrep per l'analisi statica del codice, il rilevamento delle vulnerabilità di sicurezza e l'applicazione di pratiche di codifica…








