
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 ekamsinghwalia/detection-script-for-cve-2021-23358
Script di rilevamento per cve-2021-23358
 satheesh575555/external_v8_aosp10_r33_cve-2021-0396
Repository contenente il codice sorgente del motore JavaScript V8 con un commit specifico per CVE-2021-0396, probabilmente per ricerca e sfruttamento…
 vulnmachines/imagemagick-cve-2022-44268
Imagemagick CVE-2022-44268
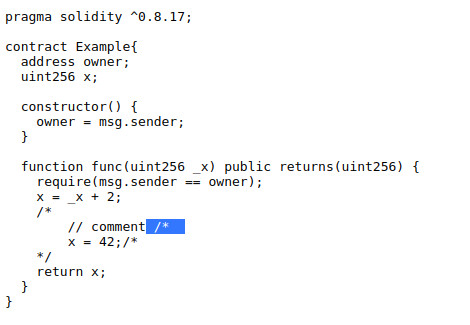 tin-z/solidity_cve-2021-42574-poc
POC di CVE-2021-42574 per solidity e il compilatore solc
 antunesmpedro/cve-2018-6574
CVE-2018-6574 go get
 dodo-sec/astaroth-deobfuscator
Script Python IDA per deofuscare la DLL injector Astaroth/Guildma
 malgamy/yara_rules
Raccolta curata di regole di firma per rilevare e classificare file dannosi tramite pattern matching, con istruzioni CLI per la scansione di file e…
 anchore/anchore-engine
Un servizio che analizza le immagini docker e cerca vulnerabilità
 password123456/py_certificate_extractor
Estrae ed esporta le informazioni sui certificati da file PE firmati digitalmente utilizzando Python e pefile, consentendo l'analisi forense dei…
 beardypig/ghidra-emotionengine
Processore Ghidra per la CPU basata su MIPS dell'Emotion Engine di Play Station 2
 ga1ois/blackhat-europe-2022
Seleziona i bug dal binario dove il pattern è simile a CVE-1337-Days
 0xpwny/apkatshu
Apkatshu è uno strumento per estrarre URL, indirizzi email, indirizzi IP e dati interessanti da file APK.
 abhi-r3v0/adhrit
Suite di sicurezza Android per ricognizione approfondita e analisi statica del bytecode basata su benchmark Ghera.
 darioi/droidcarve
Framework di Reverse Engineering per Android
 111ddea/xstream_cve-2022-41966
Debug e codice proof-of-concept per CVE-2022-41966, che dimostra lo sfruttamento della vulnerabilità di deserializzazione XStream in Java.
 nccgroup/rustproofing-linux
Esempi educativi che portano vulnerabilità del kernel Linux a Rust, con codice ed exploit intenzionalmente vulnerabili per apprendere la sicurezza…
 timon-l/3007project
Progetto di codifica sicura, ricerca su CVE-2019-17498 e implementazione di una funzione per il punteggio del giocatore scritta in C.
 1n3/reverseapk
Analizza e ri-ingegnerizza rapidamente pacchetti Android








