
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 soulfoodisgood/cve-2022-40146
Servizio svg-to-png vulnerabile
 ergrelet/themida-unmutate
Deoffuscatore statico per l'offuscamento basato su mutazioni di Themida, WinLicense e Code Virtualizer 3.x.
 claudiugeorgiu/obfuscapk
Uno strumento di offuscamento automatico per app Android che funziona in modalità black-box, supporta funzionalità avanzate di offuscamento e ha…
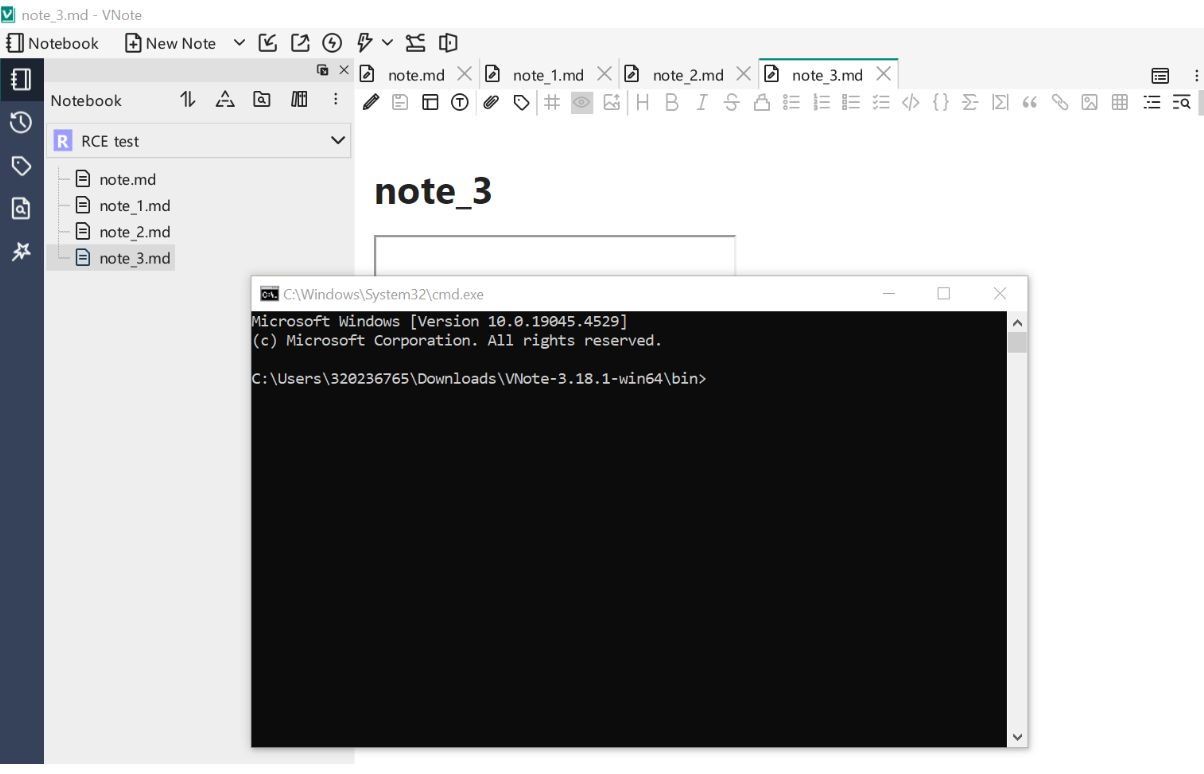 sh3bu/cve-2024-41662
Markdown XSS porta a RCE in VNote versione <=3.18.1
 purs3lab/argus
Framework di analisi statica a fasi per flussi di lavoro GitHub Actions. Rileva vulnerabilità di code injection tramite taint-tracking e un…
 bahe-msft/govuln-cve-2023-47108
Analizza e affronta CVE-2023-47108, fornendo valutazione delle vulnerabilità e indicazioni di remediation per i sistemi interessati.
 raoufmaklouf/jsecret
Scanner statico veloce basato su Go per rilevare dati sensibili (chiavi API, token, password) in file JavaScript e codice sorgente utilizzando…

 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
Esegue la scansione dei file selezionati per individuare i pattern indicati nelle regole. Viene utilizzato per trovare segreti che potresti aver…
 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 epicosy/vul4j-59
Esempio riproducibile della vulnerabilità CVE-2015-6748 nel parser HTML jsoup, che dimostra l'elusione della prevenzione XSS e i difetti di parsing…
 epicosy/vul4j-60
nahsra/antisamy con CVE-2016-10006
 epicosy/xstream-1
Libreria Java per serializzazione e deserializzazione XML, con focus sullo sfruttamento di CVE-2020-26217. Consente di convertire oggetti Java in XML…
 epicosy/quartz-1
quartz con CVE-2019-13990
 momo1239/cve-2024-35333
Riproduzione e analisi della causa principale di CVE-2024-35333, un overflow del buffer di stack in html2xhtml 1.3, con output di crash ASan e…
 spaceraccoon/detect-cve-2024-4367
Regola di rilevamento YARA per CVE-2024-4367 esecuzione arbitraria di javascript in PDF.js
 d0rb/cve-2024-4323
Vulnerabilità critica di heap buffer overflow nelle funzioni `handle_trace_request` e `parse_trace_request` del server HTTP di Fluent Bit.
 nccgroup/sobelow
Analisi statica focalizzata sulla sicurezza per il framework Phoenix
 globocom/huskyci
Eseguire test di sicurezza all'interno della tua CI








