
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 0xxon/roca
Reimplementazione del controllore per CVE-2017-15361 in C
 rndhouse/vcamper
PoC: identificare patch di sicurezza silenziose prima della CVE
 salaheldinfikri/kalim_backdoor
Kalim backdooe Malware Report
 google/kafel
Un linguaggio e una libreria per specificare politiche di filtraggio delle syscall.
 momenbasel/malware-check
Strumento di analisi statica e dinamica per il rilevamento di codice malevolo, binari sospetti e violazioni della privacy
 aniketkarne/aco-prompt-shield
Stop prompt injection prima che raggiungano il tuo LLM — zero costi API, funziona interamente in locale, si integra in 2 minuti. Prompt injection è…
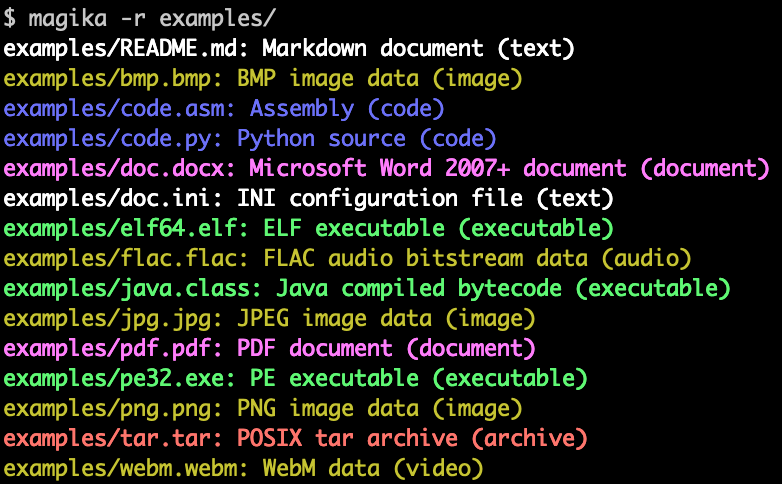 google/magika
Rilevamento rapido e accurato dei tipi di contenuto dei file tramite IA
 weareaisle/nano-analyzer
Uno scanner di vulnerabilità zero-day minimo basato su LLM di AISLE.
 professorquantumuniverse/veto
Open-source Android client per VirusTotal. Scansiona file, URL e app installate con oltre 70 motori antivirus. Visualizza report dettagliati con…
 uky007/petriage
PETriage: Un lettore di file PE unificato per simboli per il triage, progettato per uso multi-piattaforma e multi-interfaccia.
 florianmattana/sass-king
Reverse engineering del dizionario delle istruzioni NVIDIA SASS, audit dei kernel e riconoscimento di pattern attraverso le architetture GPU.
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
 gautamvarmadatla/mcpsafetywarden
Server proxy che avvolge i server MCP con profilazione comportamentale, scansione di sicurezza, controllo dei rischi ed esecuzione sicura. Rileva…
 lfi-project/lfi
Repository di alto livello per LFI: Sandboxing software-based pratico, efficiente e sicuro.
 seqra/opentaint
Motore formale di analisi della contaminazione inter-procedurale per la sicurezza delle applicazioni. Tiene traccia dei dati non affidabili…
 calusdotai/anticipator
Anticipator è una piattaforma open-source di rilevamento delle minacce per sistemi AI multi-agente.
 euva-project/euva
Un editor esadecimale e decompilatore leggero per risolvere i tuoi problemi di analisi dei file binari.
 symgraph/idassistmcp
Plugin server MCP autonomo per IDA Pro.







