
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 fkshield/cve-2025-5548
Laboratorio di sfruttamento end-to-end per CVE-2025-5548 (stack buffer overflow del server FTP FreeFloat). Include analisi statica con IDA/Ghidra,…
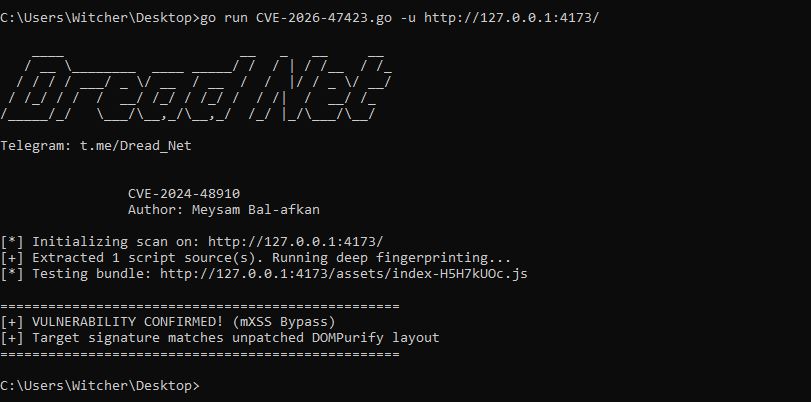 galaxy-sc/cve-2026-47423-dompurify-xss-detector
Scanner basato su Go che rileva il bypass del sanitizer DOMPurify (CVE-2026-47423) tramite fingerprinting logico su bundle JavaScript di produzione…
 jsonpath-plus/jsonpath
Un fork di JSONPath da http://goessner.net/articles/JsonPath/
 perufitlife/dotclaude-security
Analizza la configurazione `.claude/` di un repository (`settings.json hooks`, `MCP servers`, `env`, `allowed-tools`) per le trappole di RCE ed…
 giovannigatti/cve-bench
Un benchmark per valutare gli agenti AI nella correzione di vulnerabilità di sicurezza reali.
 vercel-labs/deepsec
Scanner di vulnerabilità basato su agenti per codebase su larga scala. Utilizza LLM per individuare problemi di sicurezza difficili da rilevare…
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
 fysac/cve-2019-20326
Overflow del buffer heap in GNOME gThumb e Linux Mint Pix
 tarantula-team/cve-2019-19203
È stato scoperto un problema in Oniguruma 6.x prima di 6.9.4_rc2. Nella funzione gb18030_mbc_enc_len nel file gb18030.c, un puntatore UChar viene…
 manhndd/cve-2019-19204
Heap-buffer-overflow in Oniguruma (funzione fetch_interval_quantifier)
 tarantula-team/cve-2019-19204
Overflow del buffer heap in Oniguruma (funzione fetch_interval_quantifier)
 rusakovichma/cve-2019-10172
CVE-2019-10172 PoC e possibili mitigazioni
 tiran/cve-2018-8970
Demo per https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 quandqn/cve-2018-14667
Proof-of-concept exploit per CVE-2018-14667, che dimostra la deserializzazione Java combinata con l'iniezione EL per ottenere l'esecuzione remota di…
 mbrasile/cve-2017-9841
CVE-2017-9841 script di rilevamento
 m507/cve-2017-13156
Per determinare se un APK è vulnerabile a CVE-2017-13156
 oneton429/cve-2016-3627
PoC di CVE-2016-3627
 tobyzxj/cve-2015-0235
glibc gethostbyname bug








