
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-47423-dompurify-xss-detector — Scanner basato su Go che rileva il bypass del sanitizer DOMPurify (CVE-2026-47423) tramite fingerprinting logico su bundle JavaScript di produzione minificati, identificando layout di tag consentiti non patchati. | Kitploit
Strumenti/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Analisi StaticaScanner di VulnerabilitàExploitSicurezza WebPenetration Testing
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Scanner basato su Go che rileva il bypass del sanitizer DOMPurify (CVE-2026-47423) tramite fingerprinting logico su bundle JavaScript di produzione minificati, identificando layout di tag consentiti non patchati.

Vedi Repository
385 mesi faNon ancora revisionato
Condividi

DOMPurify < 3.4.5 Strumento di rilevamento bypass sanitizer (Go)

Uno scanner leggero e ad alte prestazioni scritto in Go per rilevare distribuzioni in produzione di DOMPurify vulnerabili a un bypass completo del sanitizer tramite il difetto di logica del re-clone di <selectedcontent>.

Invece di fare affidamento su commenti del sorgente facilmente rimovibili o variabili di versione, questo strumento esegue il fingerprinting logico su bundle JavaScript di produzione minimizzati per identificare layout di tag consentiti non corretti.

Riepilogo della vulnerabilità

Nelle versioni di DOMPurify fino alla 3.4.4, l'elemento <selectedcontent> era consentito per impostazione predefinita. Ciò introduce un difetto logico per cui i browser Chromium/WebKit aggiornano e riclonano il sottoalbero <selectedcontent> dopo che DOMPurify ha già eseguito il suo passaggio di sanitizzazione, portando a un bypass XSS assoluto quando il payload viene iniettato nel DOM live.
Caratteristiche

  • Indipendente dal framework (Funziona con strutture di bundle React, Vue, Angular o Vanilla JS)
  • Analisi automatica dinamica degli asset JS da percorsi radice
  • Analisi statica senza distinzione tra maiuscole e minuscole su codice di produzione compilato

Prova di concetto

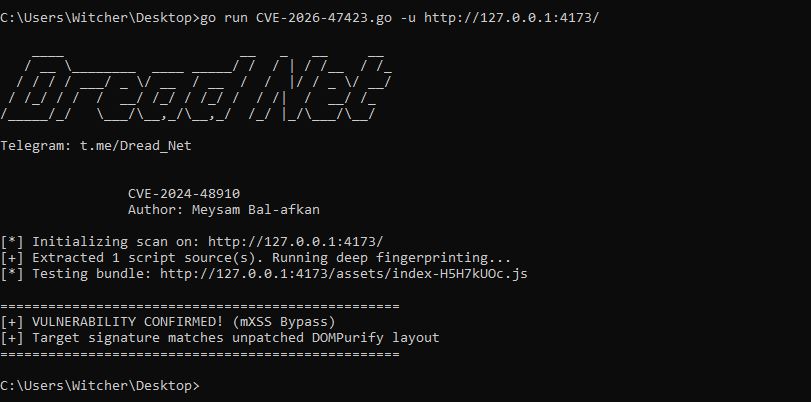
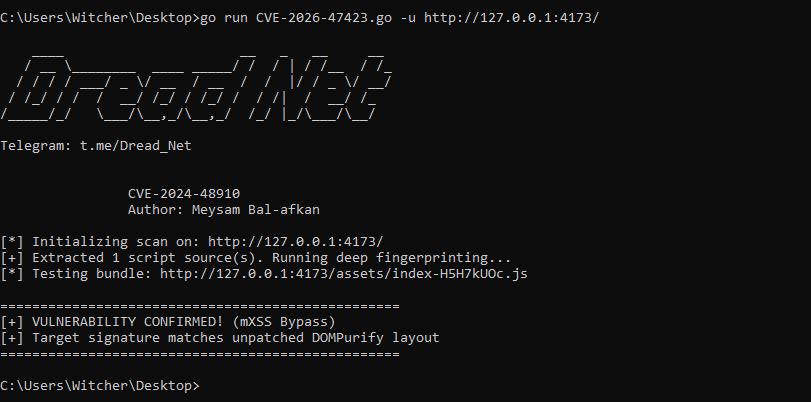
Screenshot dell'output dell'exploit

Utilizzo

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Correzione

Aggiorna dompurify alla versione 3.4.5 o superiore tramite il tuo gestore di pacchetti:

npm install [email protected]

Se un aggiornamento immediato non è fattibile, blocca manualmente il tag nella configurazione:

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





