
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 nccgroup/rustproofing-linux
Esempi educativi che portano vulnerabilità del kernel Linux a Rust, con codice ed exploit intenzionalmente vulnerabili per apprendere la sicurezza…
 xsultan/log4jshield
Log4j Shield - rilevatore e correttore della vulnerabilità Log4j CVE-2021-44228, veloce ⚡, scalabile e facile da usare
 gmh5225/cve-2022-35737
Proof-of-concept exploit code e analisi tecnica per CVE-2022-35737, un overflow di interi nella funzione sqlite3_str_vappendf di SQLite3 che consente…
 zihxs/check-react-rce-cve-2025-55182
Scanner di sicurezza per rilevare le vulnerabilità CVE-2025-55182 e CVE-2025-66478 nei progetti React Server Components (RSC)
 rama291041610/cve-2022-1292
CVE-2022-1292 Vulnerabilità OpenSSL c_rehash
 fazilbaig1/cve-2020-28458
Le versioni interessate di questo pacchetto sono vulnerabili a Prototype Pollution.
 abdozkaya/rsc-security-auditor
🛡️ Esegui un audit del tuo stack Next.js e React Server Components per vulnerabilità critiche (CVE-2025-66478, CVE-2025-55184). Rileva rischi e…
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind RCE
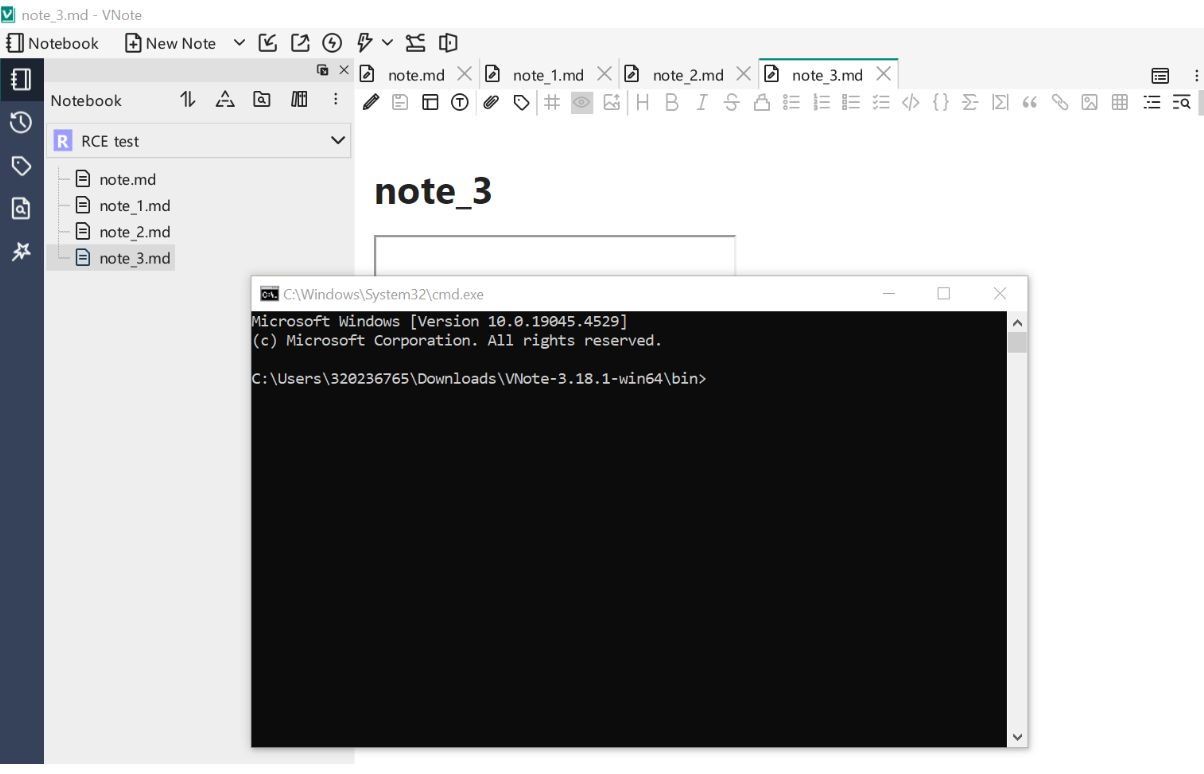 sh3bu/cve-2024-41662
Markdown XSS porta a RCE in VNote versione <=3.18.1
 m507/cve-2017-13156
Per determinare se un APK è vulnerabile a CVE-2017-13156
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind RCE
 jacklosingheart/cve-2024-51132-poc
Exploit proof-of-concept per CVE-2024-51132, una vulnerabilità di injection XML External Entity (XXE) nelle librerie core HAPI FHIR, che consente…
 quandqn/cve-2018-14667
Proof-of-concept exploit per CVE-2018-14667, che dimostra la deserializzazione Java combinata con l'iniezione EL per ottenere l'esecuzione remota di…
 dn9uy3n/check-cve-2021-23383
Verifica le condizioni per sfruttare CVE-2021-23383 attraverso la valutazione della versione della libreria handlebars.
 andalik/log4j-filescan
Scanner ricorsivo di file sviluppato in Python 3 per la localizzazione e la scansione di versioni vulnerabili di Log4j2, includendo l'analisi interna…
 al1ex/cve-2020-14195
Questo è un semplice test per FasterXML jackson-databind

 jvoisin/snuffleupagus
Modulo di sicurezza per php7 e php8 - Elimina le classi di bug e applica il virtual-patching al resto! https://snuffleupagus.rtfd.io
 tobyzxj/cve-2015-0235
glibc gethostbyname bug








