#1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 moxie25/nanomq-memory-leak-research
Advisory pubblico e analisi tecnica per CVE-2026-36590, una vulnerabilità denial-of-service in NanoMQ v0.24.9.
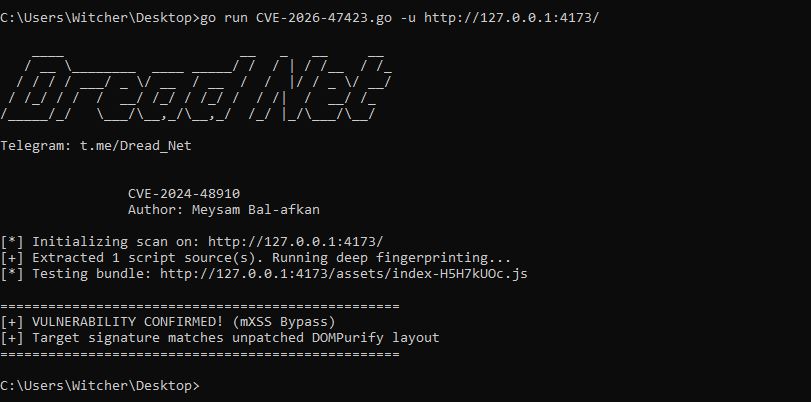 galaxy-sc/cve-2026-47423-dompurify-xss-detector
Scanner basato su Go che rileva il bypass del sanitizer DOMPurify (CVE-2026-47423) tramite fingerprinting logico su bundle JavaScript di produzione…
 furkankayapinar/react-next-scanner
CVE-2025-55182 e CVE-2025-66478
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Libreria di sicurezza Java che fornisce encoder e sanitizer contestuali per correggere automaticamente vulnerabilità come XSS, path traversal e…
 samaujs/cve-2011-1475
Verifica con Maven per CVE-2011-1475
 ridhinva/npm-tar-path-traversal-scanner
Scanner: CVE-2026-31802 path traversal di npm tar — checker Python per la scrittura arbitraria di file tramite npm pack
 epicosy/vul4j-60
nahsra/antisamy con CVE-2016-10006
 shanekingblog/org.shaneking.demo.cve.y2021.s44228
CVE-2021-44228
 shaikusaf/external_expact_aosp10_r33_cve-2022-25314
Libreria C per il parsing di XML, che fornisce parsing orientato allo stream con registrazione di handler, supporto per la codifica UTF-16 e…
 satheesh575555/external_expat_aosp10_r33_cve-2022-25235
Libreria C per il parsing di XML, corretta per CVE-2022-25235, che fornisce parsing orientato allo stream con registrazione di handler e opzioni di…
 halahajyahia/cve-2022-2869-detector
CodeQL detector per la causa principale di CVE-2022-2869 (CWE-191 underflow senza segno) che utilizza l'analisi del flusso di…

 dannydoodlesstory/evm-audit-helpers
Collezione di frammenti Solidity e script Foundry per audit di sicurezza degli smart contract
 trailofbits/not-slithering-anywhere
La versione Python della nostra applicazione vulnerabile Not Go-ing Anywhere
 quay/clair
Analisi statica delle vulnerabilità per i container
 cristianzsh/freki
Piattaforma di analisi malware open-source con analisi statica PE, pattern matching YARA, integrazione con VirusTotal, API REST e deployment Docker…
 certcc/cve-2021-44228_scanner
Scanner per file JAR che potrebbero essere vulnerabili a CVE-2021-44228
 nbs-system/php-malware-finder
Scanner basato su YARA che rileva malware PHP offuscato e webshells utilizzando il pattern matching semantico invece di hash di file, con un sistema…