
 #1
Strumenti per l'esame di binari e codice malware senza eseguirli (es. disassemblatori, scompattatori).
Raccomandato da Kitploit

 hahwul/xspear
🔱 Potente strumento di scansione XSS e analisi dei parametri &gem
 superandroidanalyzer/super
Sicuro, Unificato, Potente ed Estensibile Analizzatore Android in Rust
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 seqra/opentaint
Motore formale di analisi della contaminazione inter-procedurale per la sicurezza delle applicazioni. Tiene traccia dei dati non affidabili…
 zypherion-technologies/unconfuserex
Un deobfuscator per ConfuserEx2 con supporto per anti-tamper, compressor, costanti, flusso di controllo e recupero delle risorse.
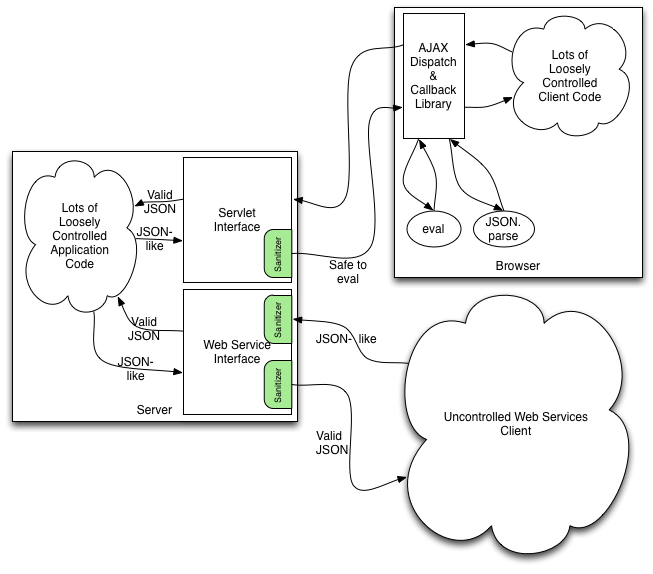 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Libreria Java che converte contenuti JSON malformati in JSON sicuro e conforme agli standard, prevenendo l'iniezione di codice e garantendo…
 edoardottt/openhands-disclosure
Molteplici vulnerabilità di Command Injection in openhands <0.62.0 consentono a un attaccante di eseguire comandi di sistema arbitrari.
 xoreaxeaxeax/hexcymatix
Visualizza sequenze di byte ripetute nei file binari per rivelare strutture nascoste, supportando il reverse engineering e l'individuazione di…
 anthropics/defending-code-reference-harness
Competenze per la modellazione delle minacce, la scansione, il triage, il patching, più un harness di scansione autonomo che puoi /customize
 kelvinben/appinfoscanner
Una strumento di scansione per la raccolta di informazioni su dispositivi mobili (Android, iOS, WEB, H5, siti statici) pensato per scenari di…
 securing/dumpsterdiver
Strumento per cercare segreti in vari tipi di file.
 20urc3/sekiryu
Toolkit completo per Ghidra headless.
 momenbasel/malware-check
Strumento di analisi statica e dinamica per il rilevamento di codice malevolo, binari sospetti e violazioni della privacy
 retirejs/retire.js
scanner che rileva l'uso di librerie JavaScript con vulnerabilità note. Può anche generare un SBOM delle librerie che trova.
 cy-clon3/awesome-ios-security
Una lista curata di fantastiche risorse per la sicurezza delle applicazioni iOS.
 hahwul/droid-hunter
(deprecato) Strumento di analisi delle vulnerabilità delle applicazioni Android e di pentest Android
 beardypig/ghidra-emotionengine
Processore Ghidra per la CPU basata su MIPS dell'Emotion Engine di Play Station 2
 akanthed/secureai-scan
SecureAI-Scan è uno strumento CLI che analizza le codebase TypeScript e JavaScript alla ricerca di problemi di sicurezza specifici delle app basate…








