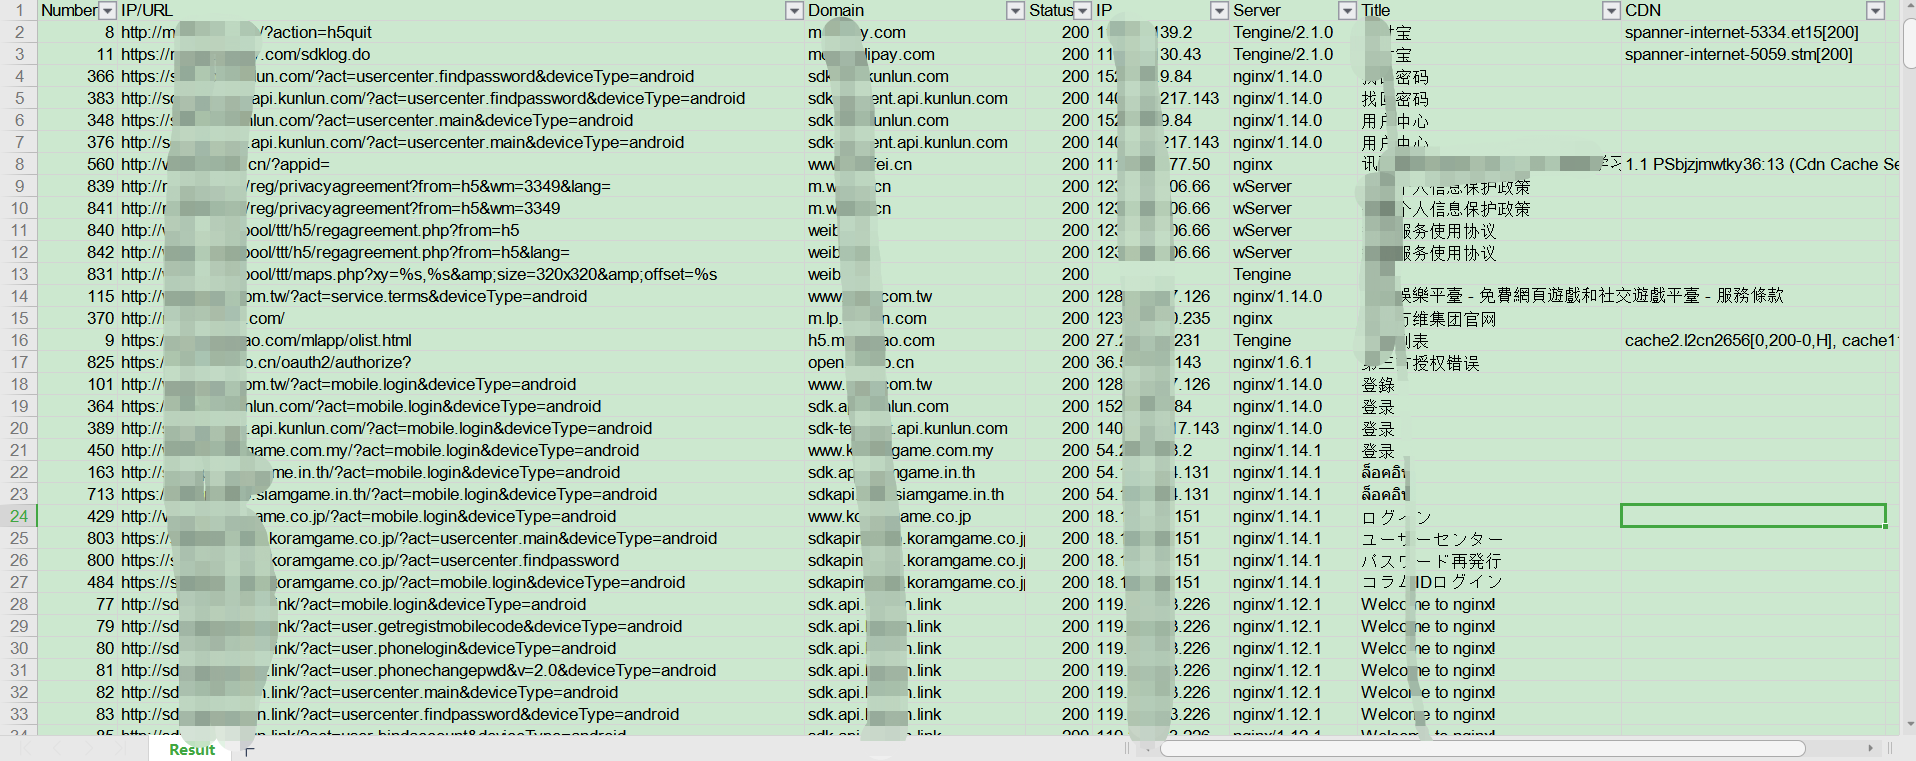
Una strumento di scansione per la raccolta di informazioni su dispositivi mobili (Android, iOS, WEB, H5, siti statici) pensato per scenari di operazioni HW, squadre rosse e team di penetration testing. Aiuta ingegneri di penetration testing, membri di squadre d'attacco e squadre rosse a raccogliere rapidamente risorse informative critiche da siti mobili o statici, fornendo output di base come: Titolo, Dominio, CDN, impronte digitali, stato, ecc.
Questo progetto rappresenta attualmente solo la punta dell'iceberg del progetto pianificato; se sei interessato a questo progetto o desideri partecipare allo sviluppo o alla traduzione dei progetti successivi, invia un'email a [email protected] indicando le tue capacità e le tue esigenze.
AppInfoScanner
Uno strumento di raccolta informazioni per dispositivi mobili (Android, iOS, WEB, H5, siti statici) adatto a scenari di esercitazioni HW/red team/team di penetration testing, che può aiutare i penetration tester, i membri dei team di attacco e i membri dei red team a raccogliere rapidamente informazioni chiave sugli asset presenti in applicazioni mobili o siti WEB statici e a fornire output informativi di base, come: Title, Domain, CDN, informazioni sullo stato, ecc.
Lo sviluppatore di questo progetto è attualmente uno sviluppatore individuale che ha anche un proprio lavoro; le nuove funzionalità o esigenze verranno sviluppate nel tempo libero, mentre i BUG verranno gestiti con priorità.
Se durante l'utilizzo si incontrano problemi o si hanno nuove esigenze, inviare una segnalazione BUG tramite issues; prima di inviare un BUG leggere prima le "Domande frequenti" in fondo.
Se ritieni che questo progetto ti sia utile, clicca sul pulsante "star" in alto a destra di questo progetto.
Se desideri seguire costantemente le nuove versioni, clicca sul pulsante "Watch" in alto a destra di questo progetto.
Se desideri partecipare allo sviluppo di questo progetto, clicca sul pulsante "Fork" in alto a destra di questo progetto, altrimenti non cliccare sul pulsante "Fork".
Dichiarazione di esclusione di responsabilità
Non utilizzare la tecnologia o il codice di questo progetto per scopi illegali quali la creazione di malware, il furto di copyright/proprietà intellettuale del software o l'ottenimento di profitti impropri. L'attuazione di tali comportamenti o l'utilizzo di questo progetto per effettuare sniffing di dati su programmi di cui non si possiede il copyright può configurare una violazione dell'articolo 217 e dell'articolo 286 del Codice Penale della Repubblica Popolare Cinese, della Legge sulla Sicurezza Informatica della Repubblica Popolare Cinese, del Regolamento sulla Protezione del Software Informatico della Repubblica Popolare Cinese e di altre disposizioni di legge. Le tecniche menzionate in questo progetto possono essere utilizzate solo in scenari legittimi quali lo studio e i test privati; qualsiasi responsabilità penale o civile derivante da un uso improprio di tali tecniche non è imputabile all'autore di questo progetto.
Scenari applicativi
Raccolta di informazioni chiave sugli asset di un'APP durante il penetration testing quotidiano, ad esempio la raccolta di URL, indirizzi IP, parole chiave e altre informazioni.
Raccolta di informazioni chiave sugli asset di un'APP in scenari di grandi esercitazioni offensive e difensive, ad esempio la raccolta di URL, indirizzi IP, parole chiave e altre informazioni.
Raccolta di informazioni dal codice sorgente di siti WEB (può essere codice open source oppure il codice sorgente salvato da una pagina web).
Raccolta di informazioni quali URL, indirizzi IP, parole chiave da pagine H5.
Raccolta mirata di informazioni su una determinata APP.
Descrizione delle funzionalità:
Supporto alla scansione batch a livello di directory
Supporto alla raccolta di informazioni da file DEX, APK, IPA, Mach-O, HTML, JS, Smali, ecc.
Supporto al download automatico di file APK, IPA, H5, ecc. e alla raccolta di informazioni con un solo clic
Supporto a header di richiesta, messaggi di richiesta e metodi di richiesta personalizzati
Regole personalizzabili: file config.toml nella workspace
Supporto all'ignoramento personalizzato di file di risorse
Rilevamento hardening Android: identificazione e rilevamento tramite libreria di firme unificata dei fornitori di hardening
Rilevamento componenti CVE/RCE: supporto al rilevamento di 20 componenti CVE e RCE per applicazioni Android e 22 per applicazioni iOS
Rilevamento permessi sensibili: supporto al rilevamento di 49 permessi altamente sensibili per applicazioni Android e 22 per applicazioni iOS
Rilevamento credenziali sensibili (AK/SK): copertura completa del rilevamento di credenziali generiche come Alibaba Cloud/Tencent Cloud/AWS/Google/GitHub/GitLab/Slack/Stripe/JWT/chiavi private/password incorporate negli URL, ecc.
Rilevamento informazioni sensibili personali/aziendali: supporto al rilevamento di informazioni sensibili come numero di telefono/carta d'identità/email/carta bancaria/targa/nome/passaporto/VIN/IMEI/codice di credito sociale unificato, ecc.
Raccolta di protocolli comuni: supporto alla raccolta di protocolli comunemente usati come http(s)/ws/jdbc/redis/mysql, ecc.
Sniffing di rete di base: supporto allo sniffing di informazioni di base come codice di stato/titolo/Server/CDN/IP risolto (attivazione esplicita con --sniffer, limitazione dell'ambito autorizzato con --scope)
File di output per più categorie: supporto all'output di file di risultato come json, txt, xlsx, ecc.
Supporto internazionale: output automatico di messaggi in cinese/inglese, ecc. in base alla lingua di sistema
Adattamento ai principali sistemi operativi come Windows/macOS/Linux
Supporto alla riparazione automatica del magic number dei file APK
Rilevamento versione componenti: estrazione del numero di versione del componente, confronto con l'intervallo di impatto CVE per fornire una conclusione di impatto/sicurezza
Sniffing autorizzato: supporto a file elenco di domini per limitare l'ambito di sniffing (--scope)
Aggiornamento automatico: supporto al rilevamento/download/verifica MD5 e aggiornamento automatico da GitHub Release (sottocomando update)
Gestione versione configurazione: config.toml con numero di versione, migrazione automatica tra versioni e conservazione delle regole personalizzate dall'utente
Modulo di riconoscimento fingerprint (framework Web/CDN/WAF/CMS)
Analisi di ELF/.so e Flutter (libapp.so), supporto all'analisi di pacchetti di installazione come HarmonyOS/HyperOS, ecc.
Integrazione AI Agent (MCP Server/modalità --agent/contratto di output strutturato)
Screenshot parziale
Descrizione dell'ambiente
Ambiente di esecuzione Python 3.11+ (verificato con 3.14)
Toolchain delle dipendenze e versioni (installazione automatica su macOS/Linux se mancanti, su Windows utilizzo dei binari inclusi nel repository o installazione manuale):

 kelvinben/appinfoscanner