
 #1
Strumenti per simulare attacchi basati sull'uomo (phishing, pretexting, baiting) e testare i fattori umani nella sicurezza.
Raccomandato da Kitploit
 loophole-llc/fish-live-in-trees
Gemini - Iniezione di contesto per l'allineamento del runtime LLM di produzione
 emrekybs/socmintelligence
Un framework OSINT e SOCMINT modulare per l'intelligence sui social media, le indagini e l'analisi dei dati pubblici.
 0x574r/darkcloak
Strumento Linux per l'occultamento dell'identità dei processi che falsifica comm, argv, cmdline, environ, percorso exe e VMA tramite una pipeline…
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 pwardle/not-a-mused
Proof-of-concept che sfrutta un'impostazione non documentata dell'endpoint di dettatura di Muse, consentendo a un processo locale non privilegiato di…
 gmh5225/fullscreenbrowserphishing
PoC del phishing tramite l'impostazione del browser in modalità fullscreen
 bardlaudian/cve-2025-24071
Generatore PoC Python senza dipendenze per CVE-2025-24071 che crea un file .library-ms malevolo in un ZIP per attivare la divulgazione dell'hash NTLM…
 zerodayevil/cve-2026-54121-certighost
Modulo proof-of-concept per CVE-2026-54121 (Certighost), che sfrutta la validazione dell'enrollment di AD CS tramite listener LDAP/SMB rogue per…
 gmh5225/definitelynotphishing
Contiene phislets per evilginx, template per gophish, estensioni per Burp Suite, ecc.
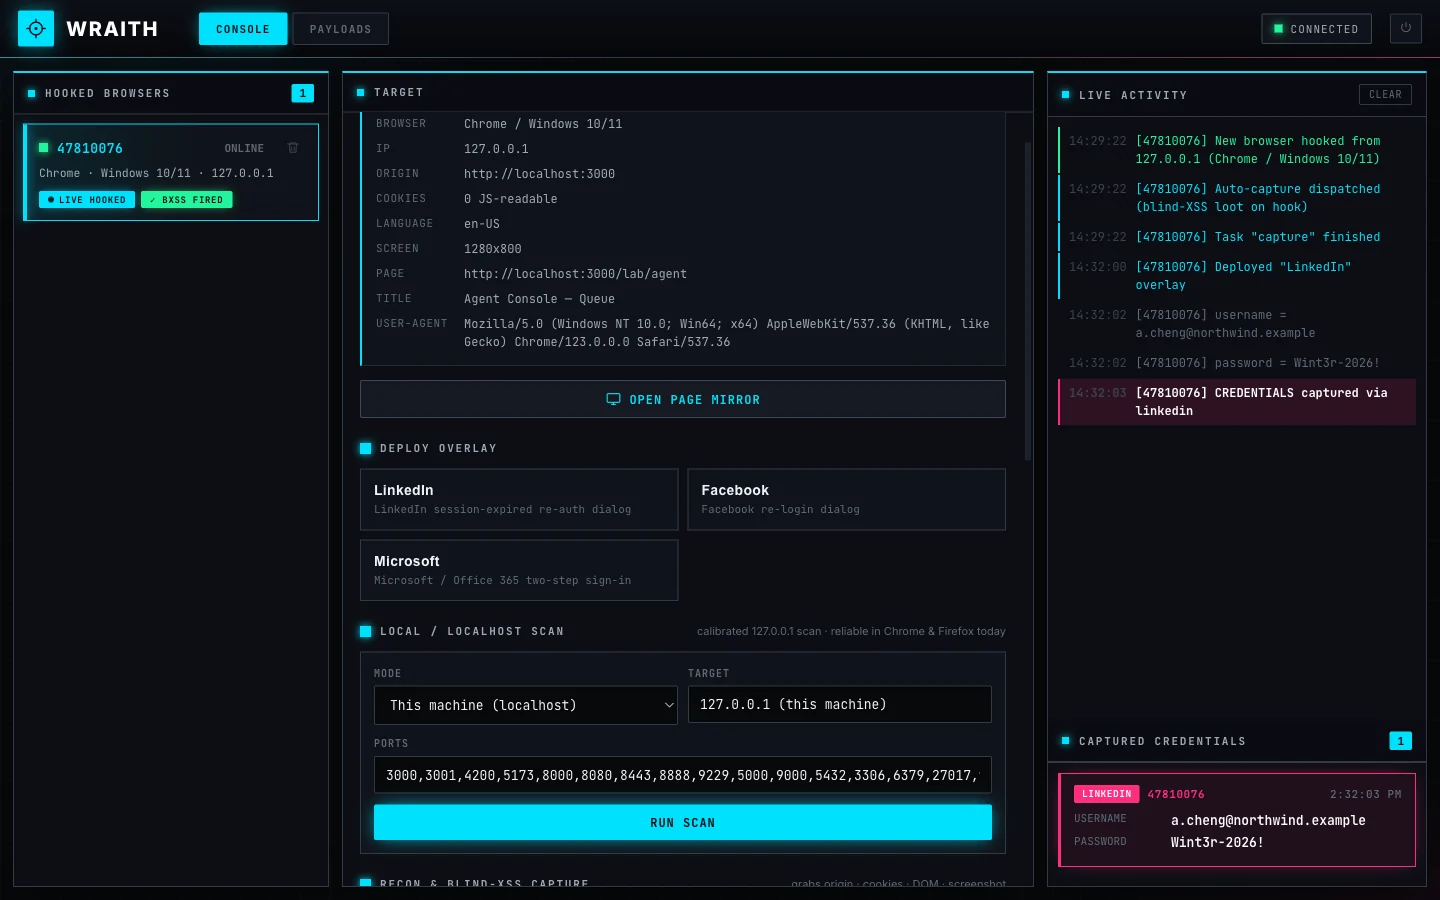 arcanum-sec/wraith
Framework di hooking dei browser per red team autorizzati e formatori. Aggancia i browser tramite XSS, offre controllo interattivo post-exploitation,…
 thekingofduck/burpfakeip
Estensione Burp Suite per la falsificazione degli indirizzi IP nelle richieste HTTP, che consente di testare le restrizioni IP lato server e di…
 jeet-ganguly/birdy-edwards
Strumento di intelligence su Facebook automatizzato e basato su AI per la profilazione dei target, l'analisi della rete e la segnalazione delle…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 mr-un1k0d3r/redteamscripts
Raccolta di script offensivi per red team, inclusi terminazione dei processi, bypass SPF per phishing, password spraying e decrittazione delle…
 samsayen/jqueryingu
JQuery valido che profila il sistema e restituisce le informazioni al server tramite una falsa richiesta GET di analytics.
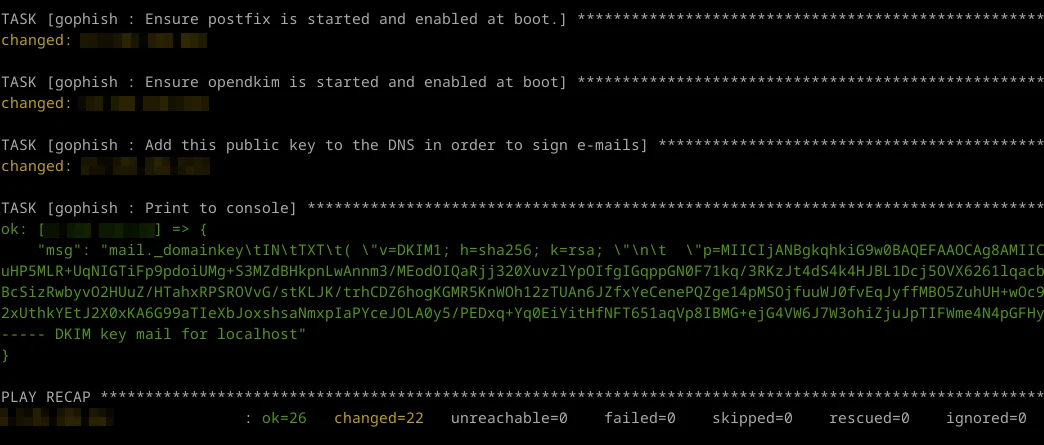 virtualsamuraii/flyphish
Distribuisci un'infrastruttura di phishing al volo.
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit PoC per CVE-2026-27579, una configurazione CORS errata nel backend di Appwrite, che dimostra il furto di dati dell'account con credenziali…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 è una vulnerabilità critica (CVSS 9.8) in PDF.js, che consente l'esecuzione arbitraria di codice JavaScript a causa di controlli di…








