
 #1
Strumenti per la creazione e la manipolazione di codice di basso livello eseguito dopo un exploit riuscito.
Raccomandato da Kitploit
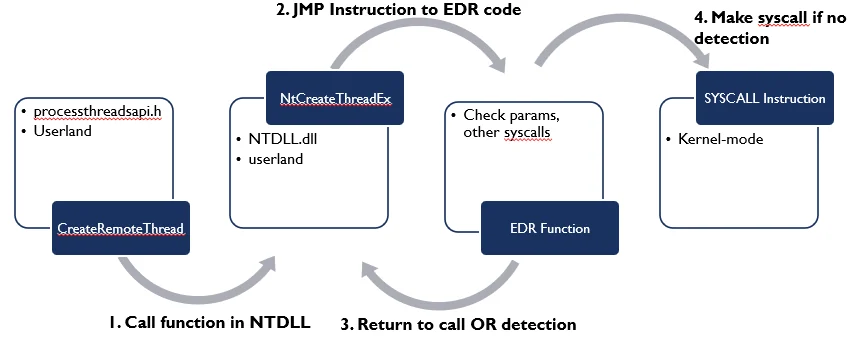
 gmh5225/rust-mordor-rs
Rusty Hell's Gate / Halo's Gate / Tartarus' Gate / FreshyCalls / Syswhispers2 Library
 gmh5225/robbinhood-attack
Replicazione del ransomware e sfruttamento dei driver di Windows 8.1
 twili8/homer
Fork evasivo di Donut per generare shellcode position-independent che carica payload PE Windows dalla memoria
 federiconbaez/cortex9-trivy-action-envfile-source-injection-model
Modello didattico offline di CVE-2026-26189 (iniezione della sorgente envfile in trivy-action)
 s12cybersecurity/hyperloader
Ambiente di esecuzione di shellcode isolato tramite hypervisor. Mappa la memoria del processo host in una vCPU guest, intercetta i fault di…
 remipelloux/galaxycrash
Root effimero per dispositivi Samsung Galaxy tramite CVE-2026-43284 — fork di DirtyFrag orientato alla stabilità. Riavvia per annullare.
 danarhirany300-ctrl/cve-2026-56190-full-rce-chainn
Catena completa di RCE non autenticata per Windows Server 2022 concatenando CVE-2026-56190 (RCE) e CVE-2026-42908 (Info Leak). Aggira ASLR, CFG, XFG…
 youneshfa/cve-2026-74580
Exploit locale di escalation dei privilegi basato su shell per CVE-2026-74580 nel driver vhost di Linux, con tabelle di offset specifiche per kernel…
 roock3t/cve-2025-32463
Proof-of-concept di exploit per CVE-2025-32463, una vulnerabilità di escalation dei privilegi in sudo chroot, che dimostra l'escalation locale a root…
 eqstlab/cve-2026-111497
Proof-of-concept di exploit per CVE-2026-111497 (Node2Shell) che sfrutta un'esecuzione di codice in remoto tramite un upload appositamente costruito…
 maxprog-svg/cve-2026-69414
Proof-of-concept di exploit in Python per CVE-2026-69414, una type confusion per l'elevazione dei privilegi nel Microsoft Malware Protection Engine,…
 arno0x/csharpscripts
Script offensivi in C# per l'iniezione riflessiva di PE e shellcode, l'esecuzione di payload in memoria, la decifratura brute-force XOR dello…
 34zy/cve-2026-86950
Framework di sfruttamento per CVE-2026-86950, un integer overflow in CoreGraphics: crea font TrueType e PDF malevoli, estrae leak ASLR e costruisce…
 thiscitze/cve-2026-98432-root-shell
CVE-2026-98432 - Linux IPv4/TCP lab root-shell kit (by thiscitze)
 rayanziani/bootjack
Strumenti di exploit per l'overflow dell'errore ICMP di EDK II UEFI PXE (CVE-2026-97631): crea pacchetti ICMP falsificati, inserisce un EFI_EVENT…
 woshigenm/cve-2026-97555
Analisi, POC e catena di exploit arm64 per un heap overflow DACL in cifs.ko su Linux (CVE-2026-97555), con escalation fino alla sovrascrittura delle…
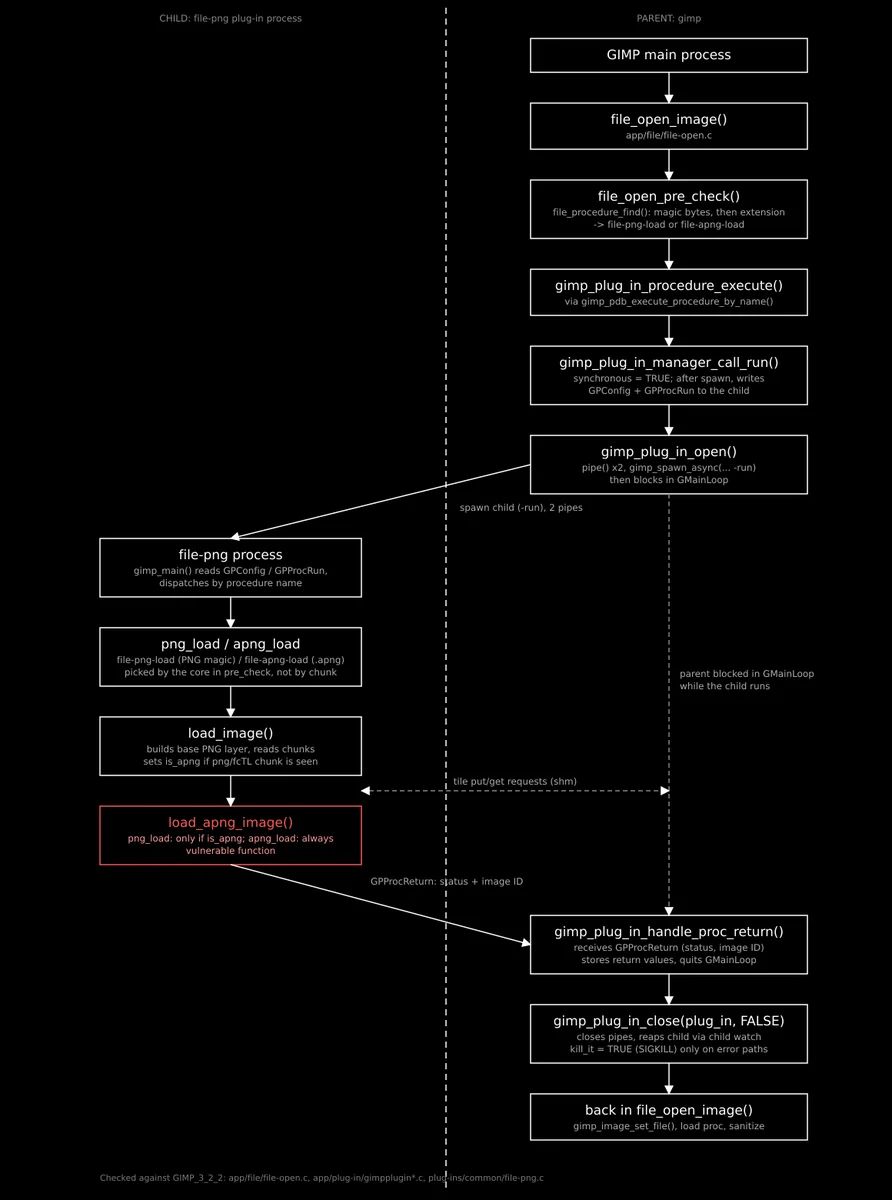 cxu0630/cve-2026-92183_gimp_rce_proof-of-concept
GIMP 3.2.2 contiene un buffer overflow basato su stack nel suo loader APNG (load_apng_image) durante l'elaborazione del chunk tRNS (trasparenza).…
 sm1ee/cve-2026-91737
Proof-of-concept per CVE-2026-91737, una vulnerabilità use-after-free in PDFium nel renderer PDF di Chrome che consente il bypass dell'ASLR e…








