
 #1
Strumenti per la creazione e la manipolazione di codice di basso livello eseguito dopo un exploit riuscito.
Raccomandato da Kitploit
 mythicagents/medusa
Agente C2 multipiattaforma per Mythic con caricamento dinamico delle funzioni, proxy SOCKS5, operazioni sui file, iniezione di shellcode e moduli di…
 x86byte/obfusk8
Obfusk8: libreria di offuscamento leggera basata su C++17 / Solo header per binari Windows
 codewhitesec/handlekatz
Dumper della memoria di Lsass basato su PIC che utilizza handle clonati per eludere il rilevamento, producendo dump offuscati con un impatto minimo…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kit, Profili Malleable C2, External C2 e così via
 rvn0xsy/cooolis-ms
Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…
 owasp/zsc
OWASP ZSC - Generatore di shellcode/codice offuscato https://www.secologist.com/
 vxcrypt0r/voidgate
Una tecnica che può essere utilizzata per bypassare gli scanner di memoria AV/EDR. Può essere utilizzata per nascondere shellcode noti e rilevati…
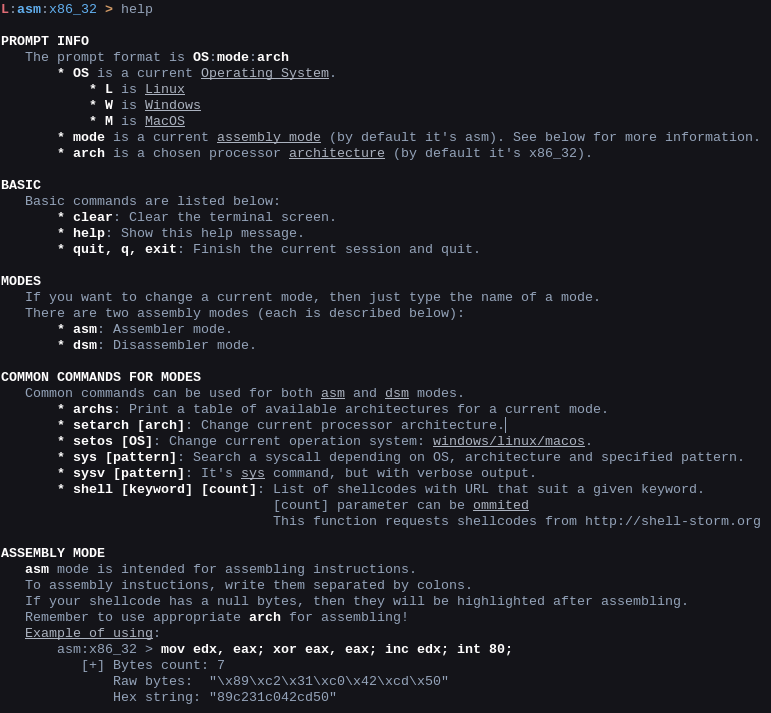 konatabrk/shellen
:cherry_blossom: Ambiente interattivo di shellcoding per creare facilmente shellcode
 deepinstinct/dirty-vanity
Un POC per la nuova tecnica di iniezione, che abusa dell'API fork di Windows per eludere gli EDR.…
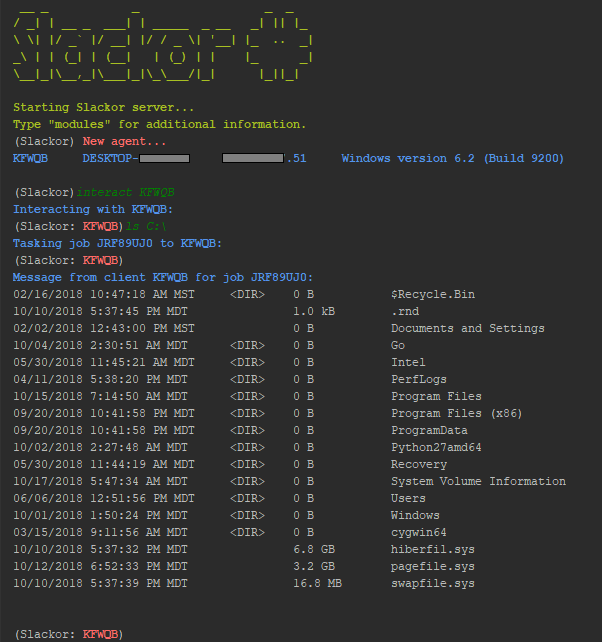 coalfire-research/slackor
Un implant in Golang che utilizza Slack come server di comando e controllo.
 redsiege/excelntdonut
Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.
 sysdream/hershell
Hershell è un semplice reverse shell TCP scritto in Go.
 s0md3v/nano
Nano è una famiglia di web shell PHP che sono code golfed per la stealth.
 jfmaes/lazysign
Crea certificati falsi per binari utilizzando binari Windows e la potenza dei file bat
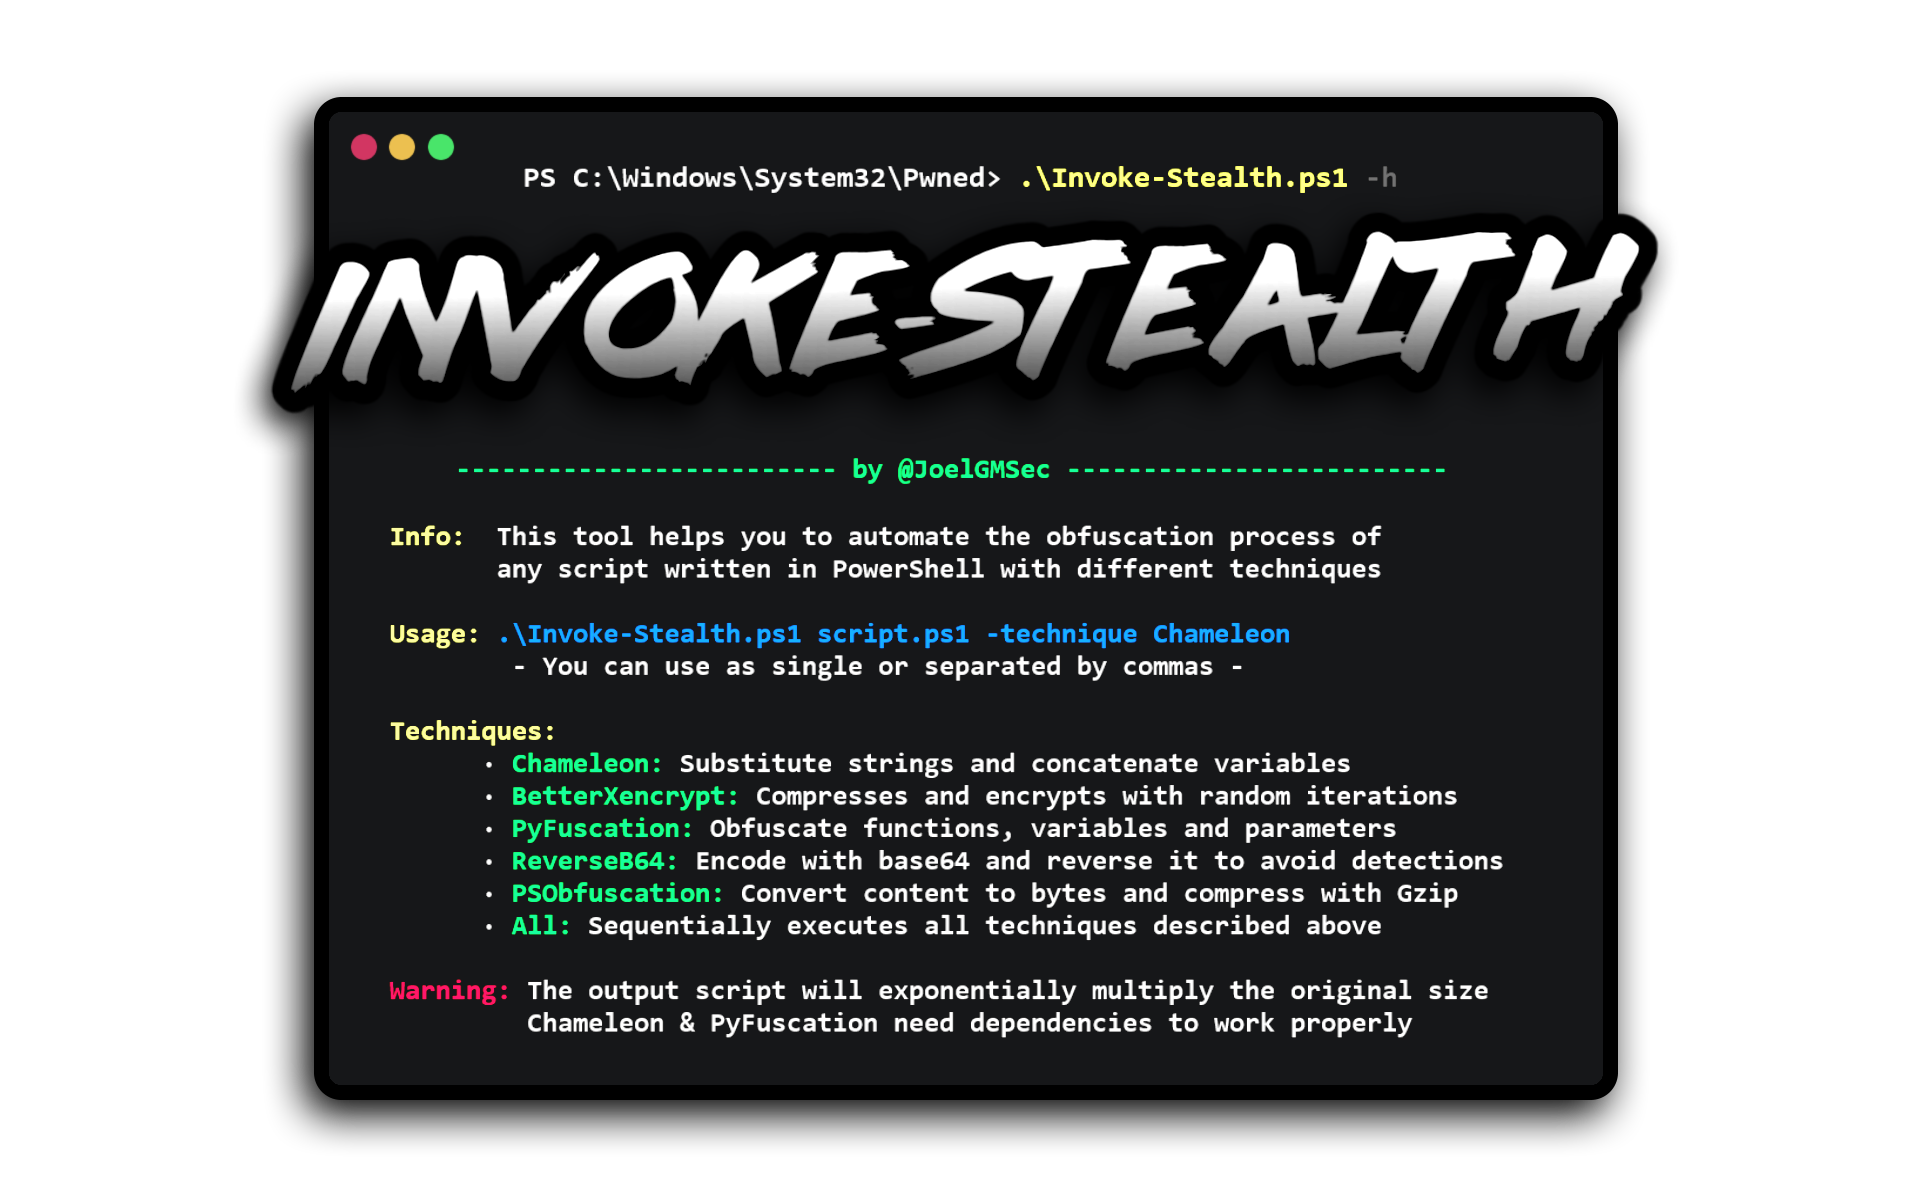 joelgmsec/invoke-stealth
Semplice e potente offuscatore di script PowerShell
 exploit-database/exploitdb
exploitdb // Il repository ufficiale di Exploit-Database
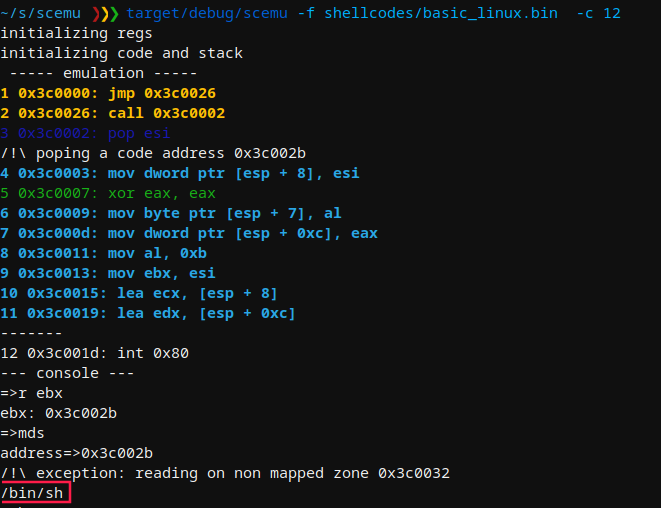 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
 reyammer/shellnoob
Un toolkit per scrivere shellcode








