
 #1
Strumenti per la creazione e la gestione di ambienti isolati (VM, container) per test di sicurezza e analisi malware.
Raccomandato da Kitploit

 suominen/itscape
Monitoraggio di ITScape (CVE-2026-46316), la fuga da guest a host in KVM/arm64
 beelzebub-labs/beelzebub
Un framework runtime di deception sicuro e low-code, che sfrutta l'IA per la virtualizzazione di sistema.
 didierstevens/didierstevenssuite
Raccolta di script Python per l'analisi di malware, il parsing di formati di file, l'hashing e il triage forense, incluse utilità per l'analisi di…
 mandiant/commando-vm
Distribuzione personalizzabile di macchina virtuale basata su Windows, preconfigurata con strumenti di sicurezza offensiva per test di penetrazione e…
 patriksimek/vm2
Sandbox JavaScript isolato per Node.js che esegue codice non attendibile con accesso limitato ai moduli integrati e alle risorse host tramite…
 chefkissinc/inferno
Emulatore di dispositivi Apple Silicon.
 project-oak/oak
Controllo significativo dei dati nei sistemi distribuiti.
 sandboxec/sandboxec
Un sandbox per comandi leggero per Linux, sicuro per impostazione predefinita, costruito su Landlock.
 dylan-chainguard/cve-2026-22732-poc
Proof-of-concept che dimostra CVE-2026-22732, una vulnerabilità di Spring Security in cui setIntHeader("Content-Length") elimina tutti gli header di…
 spensercai/copy_fail
PoC di exploit in Rust per LPE del kernel Linux CVE-2026-31431 (scrittura page-cache AF_ALG) più difesa runtime eBPF che blocca la creazione di…
 dockersecurityplayground/dsp
Un framework basato su microservizi per lo studio della Sicurezza di Rete e delle tecniche di Penetration Test
 trustsig-eu/wasm2c-tableflip
Evasione dalla sandbox di wasm2c. Un modulo WebAssembly non attendibile fuoriesce dalla sandbox C generata ed esegue un comando shell arbitrario…
 qemu/qemu
Mirror ufficiale di QEMU. Consultare https://www.qemu.org/contribute/ per sapere come inviare modifiche a QEMU. Le Pull Requests sono disabilitate.…
 xen-project/xen
Hypervisor di tipo 1 e Virtual Machine Monitor open-source che fornisce isolamento sicuro per x86, ARM e RISC-V, con architettura Dom0/DomU, xenstore…
 tinfoilsh/cvmimage
Crea un'immagine di VM riservata ermetica e riproducibile per inferenza sicura e calcolo personalizzato su AMD SEV-SNP e Intel TDX, con build…
 nestybox/sysbox
Un "runc" open-source di nuova generazione che consente ai container rootless di eseguire carichi di lavoro come Systemd, Docker, Kubernetes, proprio…
 microsoft/litebox
Un sistema operativo libreria orientato alla sicurezza che supporta l'esecuzione in modalità kernel e utente.
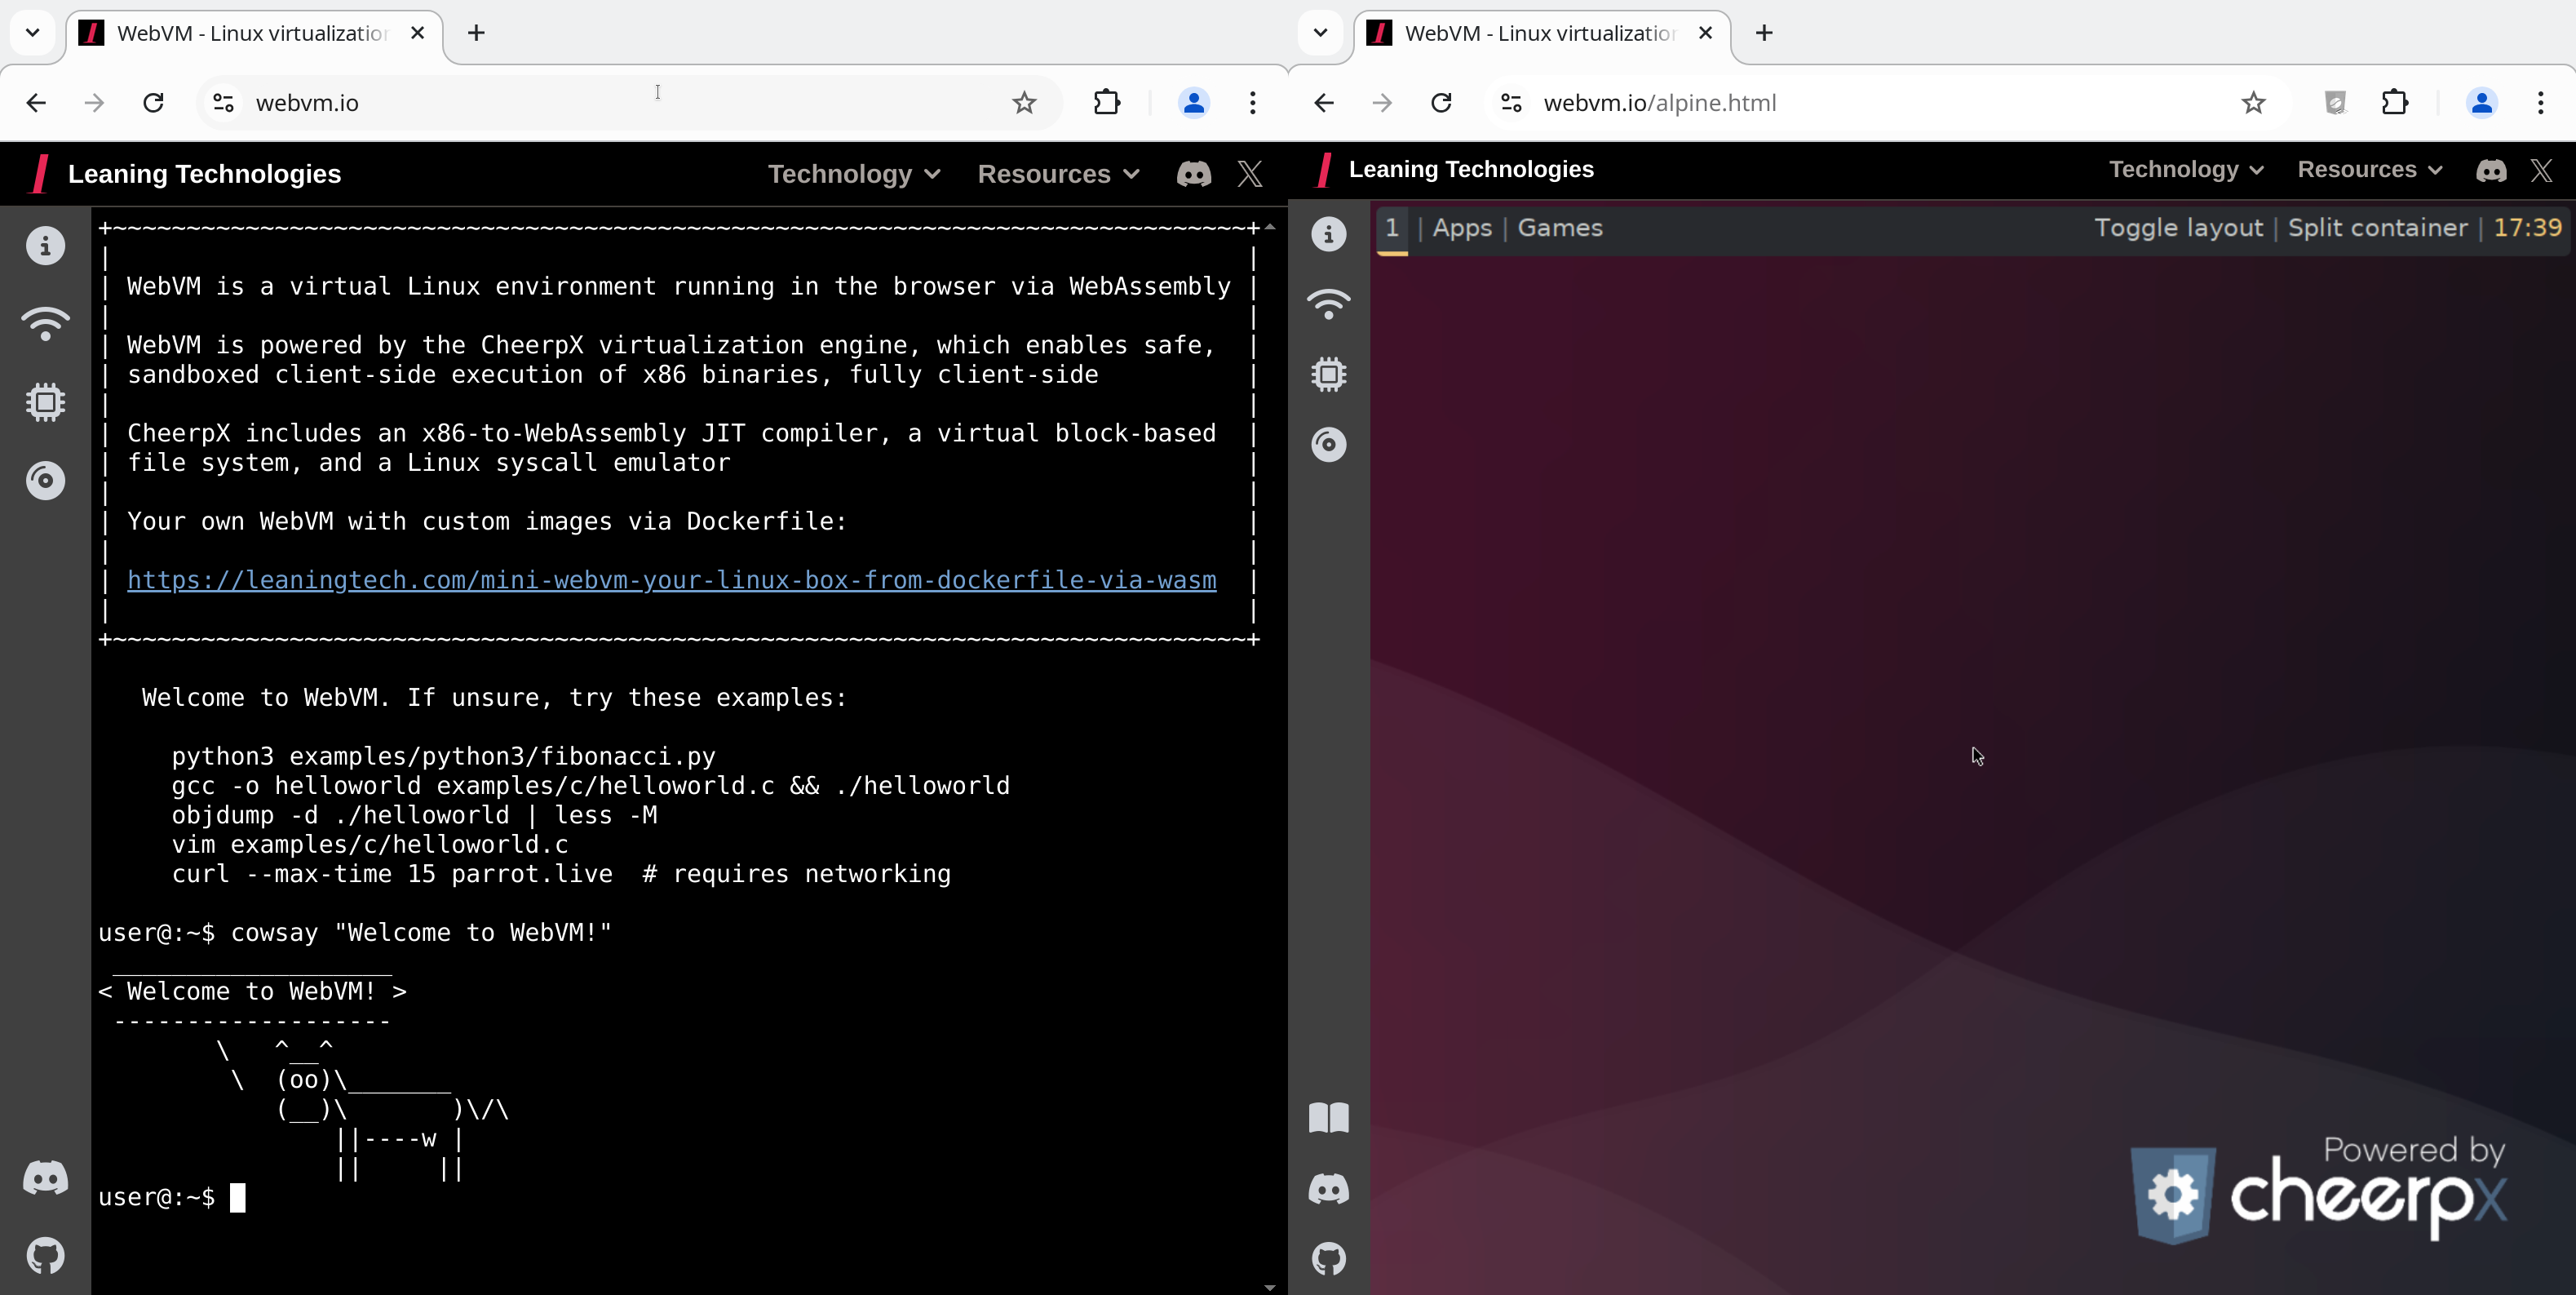 leaningtech/webvm
Macchina virtuale Linux lato client in esecuzione nel browser tramite WebAssembly, con rete Tailscale, immagini personalizzate basate su Dockerfile e…







