
 #1
Strumenti per la creazione e la gestione di ambienti isolati (VM, container) per test di sicurezza e analisi malware.
Raccomandato da Kitploit

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 nvidia/openshell
Runtime sandboxed per agenti AI autonomi con policy YAML dichiarative che applicano vincoli su filesystem, rete e processi, oltre all'iniezione di…
 tencentcloud/cubesandbox
Instant, Concurrent, Secure & Lightweight Sandbox for AI Agents.
 qubesos/qubes-core-admin
Gestisce il ciclo di vita principale dei domini di Qubes OS tramite un'API di amministrazione Python, gestendo la compartimentazione sicura con Xen…
 owasp/secure-headers-project
Base di conoscenze OWASP e validatore per gli header di sicurezza HTTP nelle risposte, che fornisce raccomandazioni, statistiche e controlli…
 cisagov/vulnrichment
Un repository per condurre l'arricchimento delle vulnerabilità.
 anthropics/oss-scanner
Servizio che compila repository open-source registrati in VM offline isolate e li analizza alla ricerca di vulnerabilità di sicurezza, inviando via…
 cypherpunkarmory/userland
Repository Principale di UserLAnd
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 microsoft/mxc
Policy-driven, isolamento e contenimento a strati
 kata-containers/kata-containers
Kata Containers è un progetto e una community open source che lavorano per costruire un'implementazione standard di Macchine Virtuali (VM) leggere…
 qemu/qemu
Mirror ufficiale di QEMU. Consultare https://www.qemu.org/contribute/ per sapere come inviare modifiche a QEMU. Le Pull Requests sono disabilitate.…
 google/gvisor
Isola in sandbox i container tramite un kernel applicativo in spazio utente che intercetta le chiamate di sistema, limita l'accesso al kernel…
 navikt/cplt
Sandbox per agenti di coding AI. Esegue Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose o una shell semplice all'interno di un…
 momo5502/sogen
🪅 Userspace emulator for Windows, Linux & macOS
 cliffe/secgen
Crea VM insicure in modo casuale
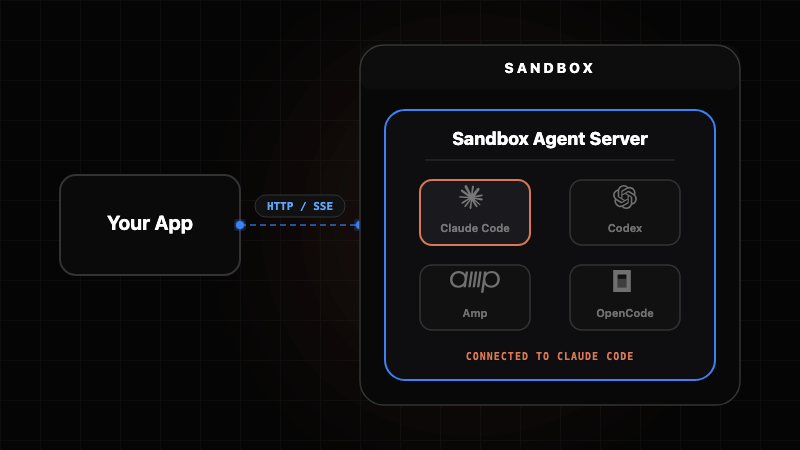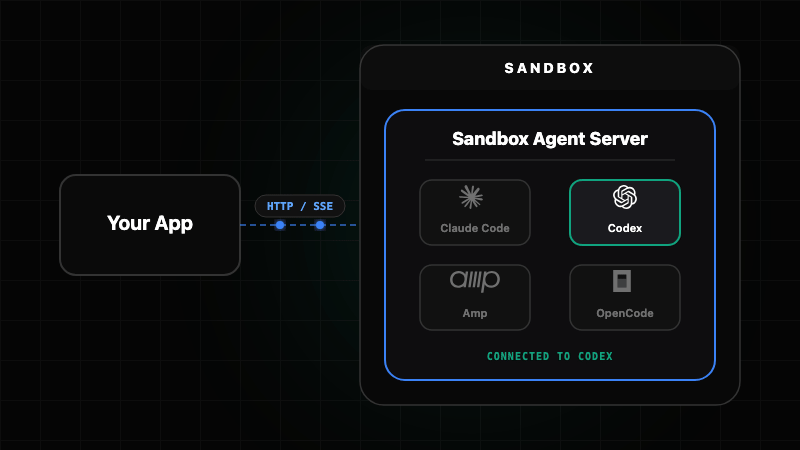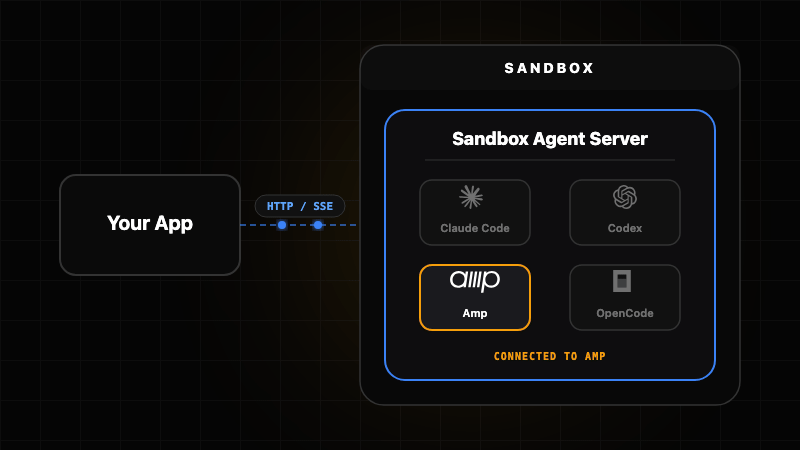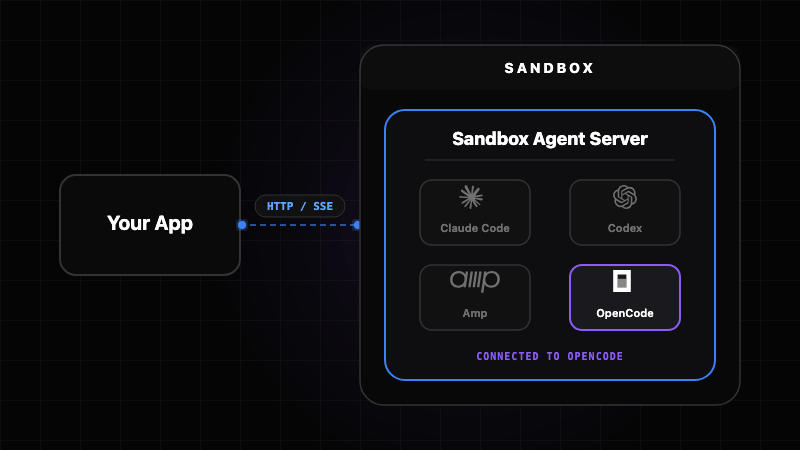 rivet-dev/sandbox-agent
Un processo durevole per agente, con memoria che sopravvive ai riavvii
 boltgolt/howdy
🛡️ Windows Hello™ style facial authentication for Linux







