

Un framework runtime di deception sicuro e low-code, che sfrutta l'IA per la virtualizzazione di sistema.
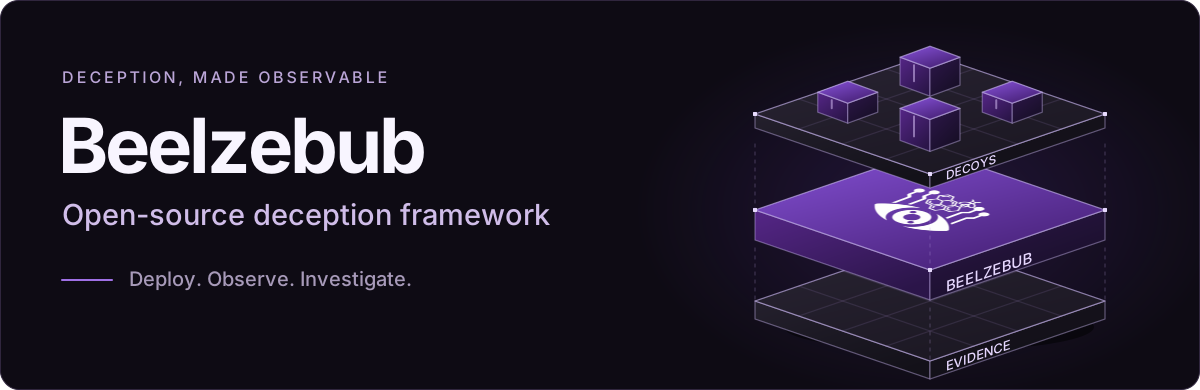
Framework di inganno open-source.
Distribuisci esche realistiche. Osserva il comportamento degli attaccanti. Trasforma le interazioni in evidenze di sicurezza.
Esplora la piattaforma Beelzebub · Documentazione · Avvio rapido



Beelzebub offre ai team di sicurezza un modo configurabile per studiare le attività dirette ai servizi esca. Definisci l'ambiente che un attaccante incontra, scegli come risponde e cattura l'interazione per le indagini. Esegui il framework in modo indipendente o collegalo alla piattaforma Beelzebub.
core.prometheus.enabled: true per monitorare l'attività del runtime; per impostazione predefinita, il listener delle metriche è disabilitato e non associa alcuna porta.Guarda un'esca basata su LLM rispondere all'input di un attaccante. La demo illustra come le risposte generate possano sostenere un'interazione oltre un insieme fisso di gestori di comandi.
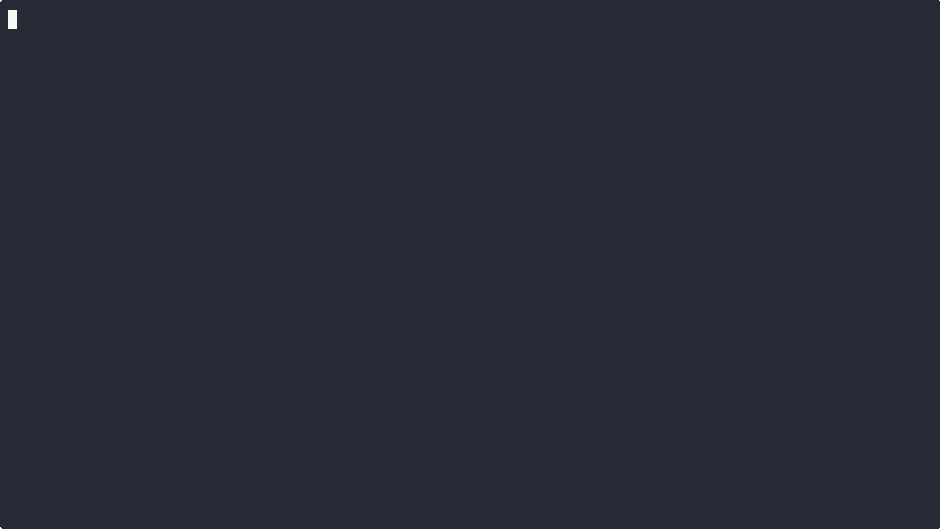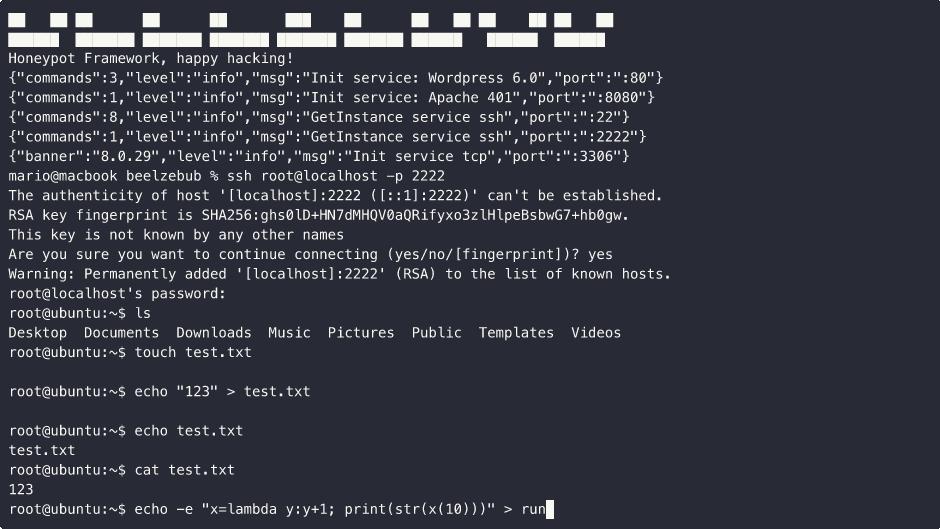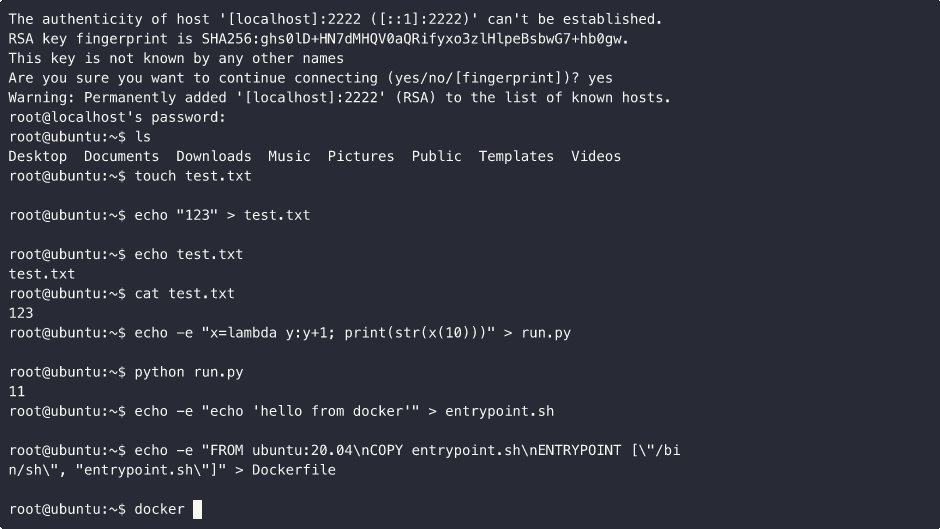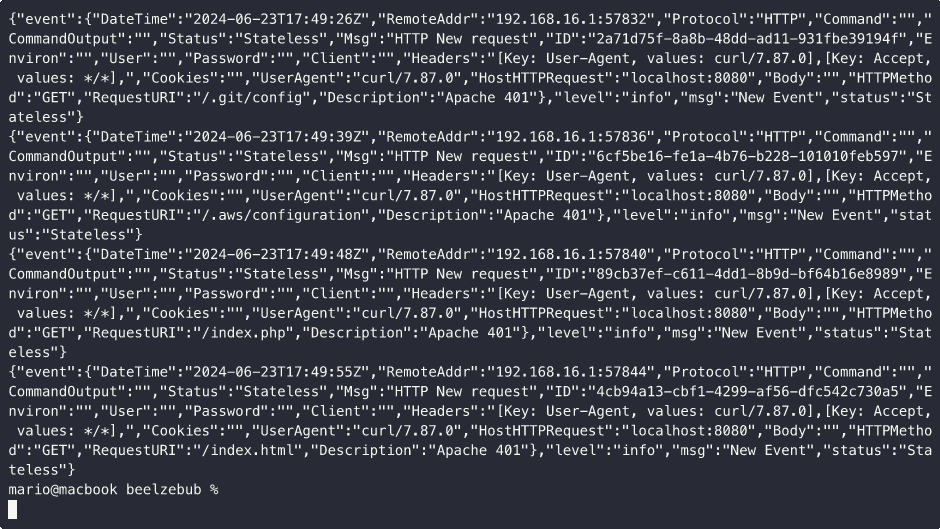

Definisci servizi e regole in YAML, valida la configurazione e avvia il runtime. I plugin Go fidati vengono compilati nel runtime per estendere servizi e risposte. Ogni servizio gestisce le interazioni in ingresso ed emette evidenze tramite l'output di eventi configurato. Le risposte LLM richiedono un provider configurato; gli handler statici possono funzionare senza.
Il framework supporta SSH, HTTP, TCP, TELNET e MCP. Le esche MCP espongono strumenti esca che rendono osservabili le invocazioni sospette durante test controllati degli agenti. Possono fornire evidenze di tentativi di prompt injection; non garantiscono il rilevamento di ogni tentativo.
Le opzioni di distribuzione includono un binario Go locale, Docker Compose e Kubernetes con Helm. Consulta la guida all'architettura per il comportamento del runtime e i confini delle estensioni.
Inizia con una delle 18 configurazioni di esempio in configurations/services. Apri un file YAML per ispezionarne le regole e adattarlo al tuo ambiente.
| Categoria | Esempi di decoy |
|---|---|
| Accesso remoto | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (fallback LLM) · HTTP 401 · Metodi HTTP · Labirinto di directory Apache |
| Database e cache | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| Servizi di rete | SMB · LDAP |
| IoT | MQTT |
| Agenti AI | Strumenti esca MCP |
Gli esempi spaziano da banner e risposte selezionate a scambi interattivi. Gli esempi LLM richiedono un provider configurato; WordPress lo utilizza per la sua rotta catch-all. Verifica le mappature delle porte del tuo deployment quando abiliti esempi aggiuntivi.
Ti servono Git, una shell e Docker Engine con Compose v2. Utilizza un host di laboratorio isolato con autorizzazione per tutti i listener configurati: l'installer avvia un insieme di servizi di esempio, incluse porte privilegiate. Su Linux può abilitare il networking host; Docker non fornisce isolamento di rete in quella modalità.
Utilizza credenziali sintetiche e consulta la guida alla sicurezza in produzione prima di esporre i servizi a Internet.
git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker
Il reporting della piattaforma è opzionale. Lasciare vuoto il token della piattaforma quando richiesto per eseguire in modo indipendente. Il runtime convalida la propria configurazione prima di avviare i listener.
Testare l'esca HTTP predefinita e ispezionarne i log:
curl -i http://localhost:8080/
docker compose logs -f beelzebub

