
 #1
Strumenti per scansione chiavi API, rilevamento fughe di credenziali e gestione segreti.
Raccomandato da Kitploit
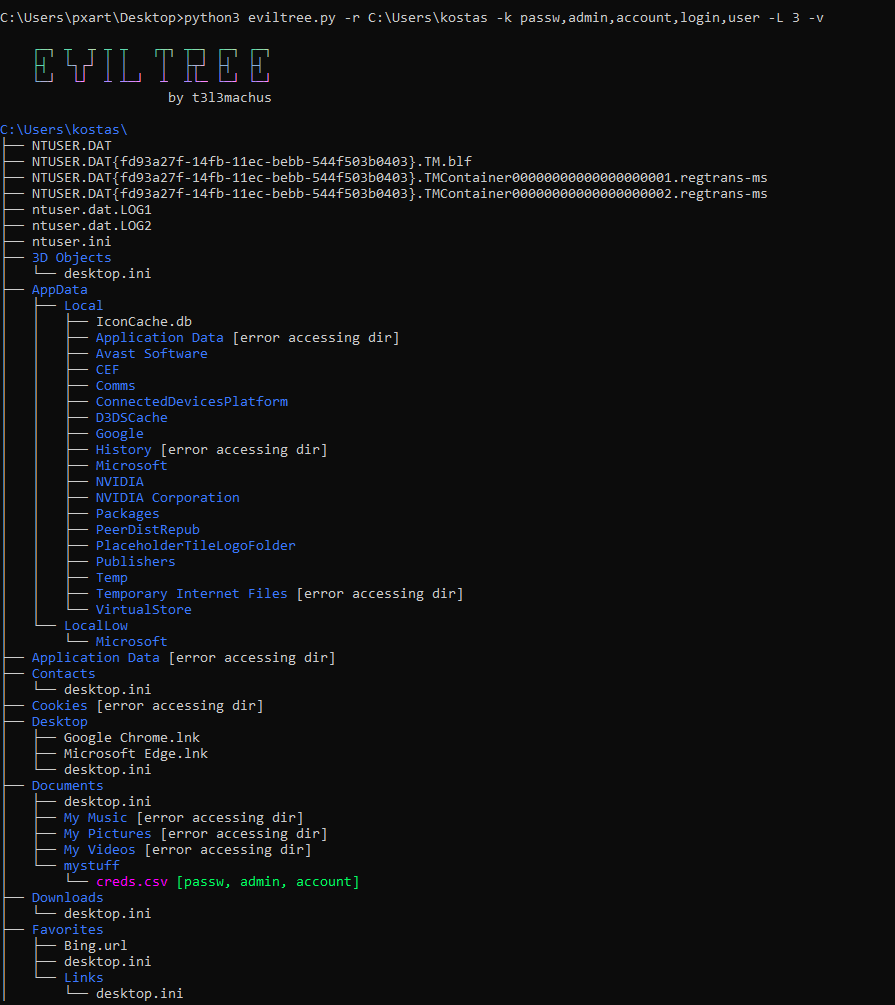
 t3l3machus/eviltree
Un remake in python3 del classico comando "tree" con la funzionalità aggiuntiva di cercare keywords/regex forniti dall'utente nei file, evidenziando…
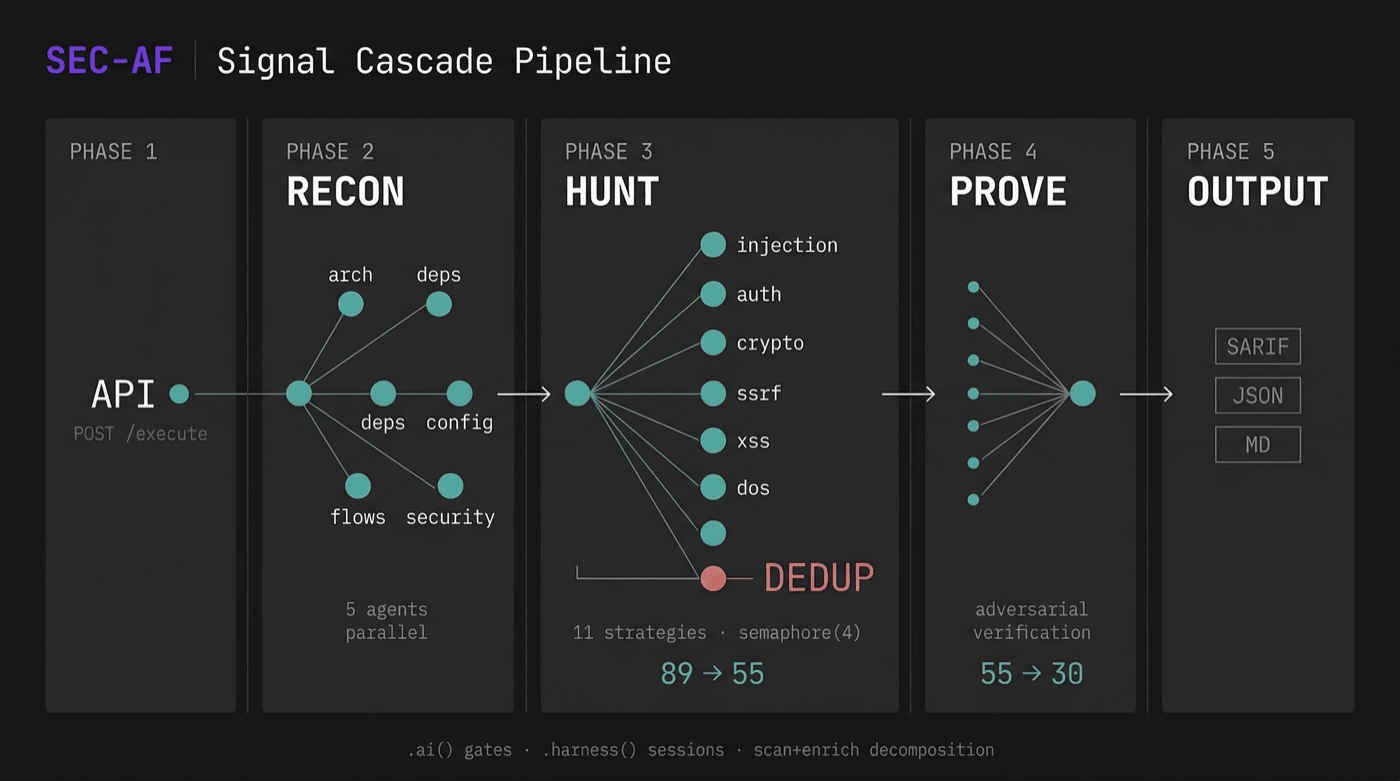 agent-field/sec-af
Auditor di sicurezza del codice nativo AI su AgentField che dimostra la sfruttabilità con verdict, tracce e prove concrete.
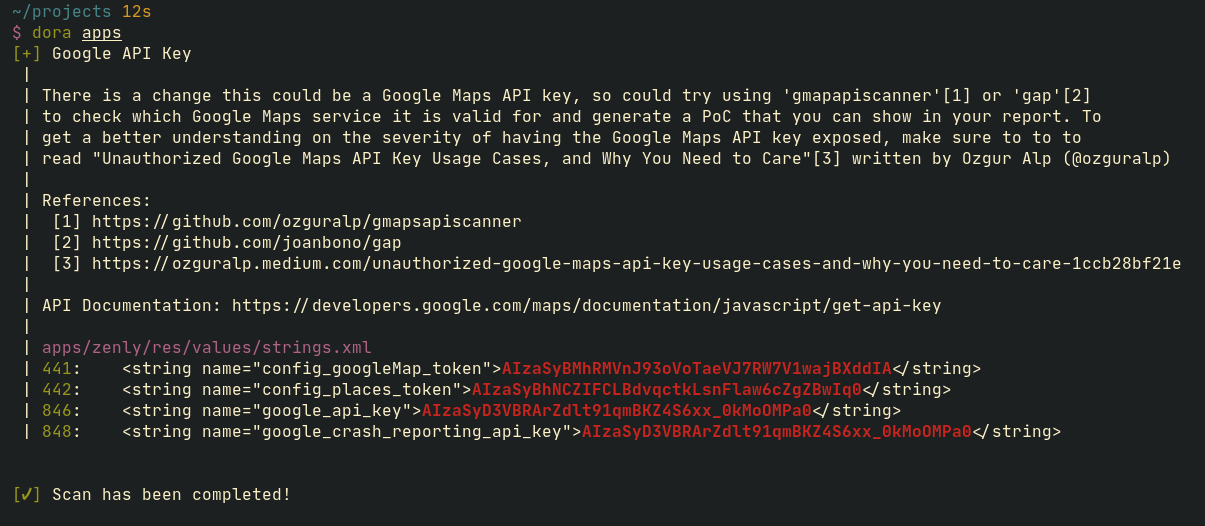 sdushantha/dora
Trova chiavi API esposte basate su RegEx e ottieni metodi di sfruttamento per alcune delle chiavi trovate.
 josehelps/git-wild-hunt
Uno strumento per cacciare credenziali nel wild di GitHub, noto anche come git*hunt
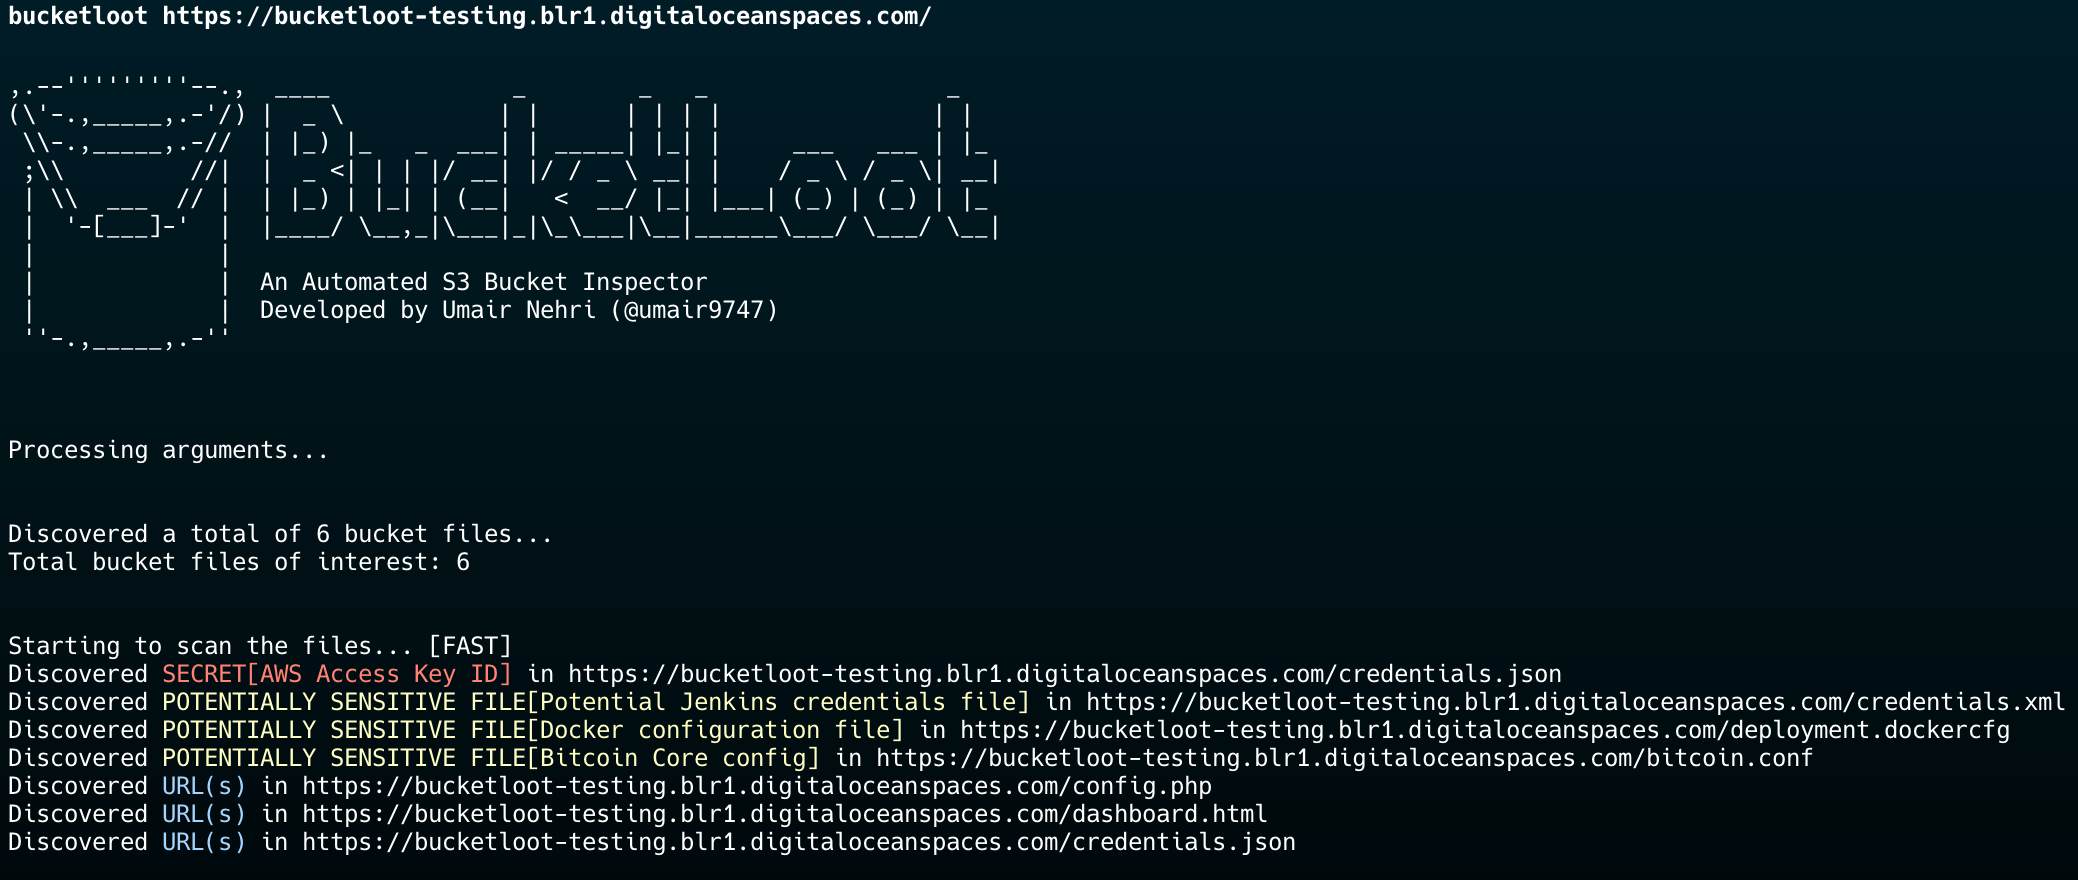 redhuntlabs/bucketloot
BucketLoot è un ispettore automatico di bucket compatibili con S3 che può aiutare gli utenti a estrarre risorse, segnalare esposizioni di segreti e…
 dark-warlord14/jsscanner
Puoi leggere il writeup su questo script qui
 sourcecode-ai/aura
Auditing del codice sorgente Python e analisi statica su larga scala
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
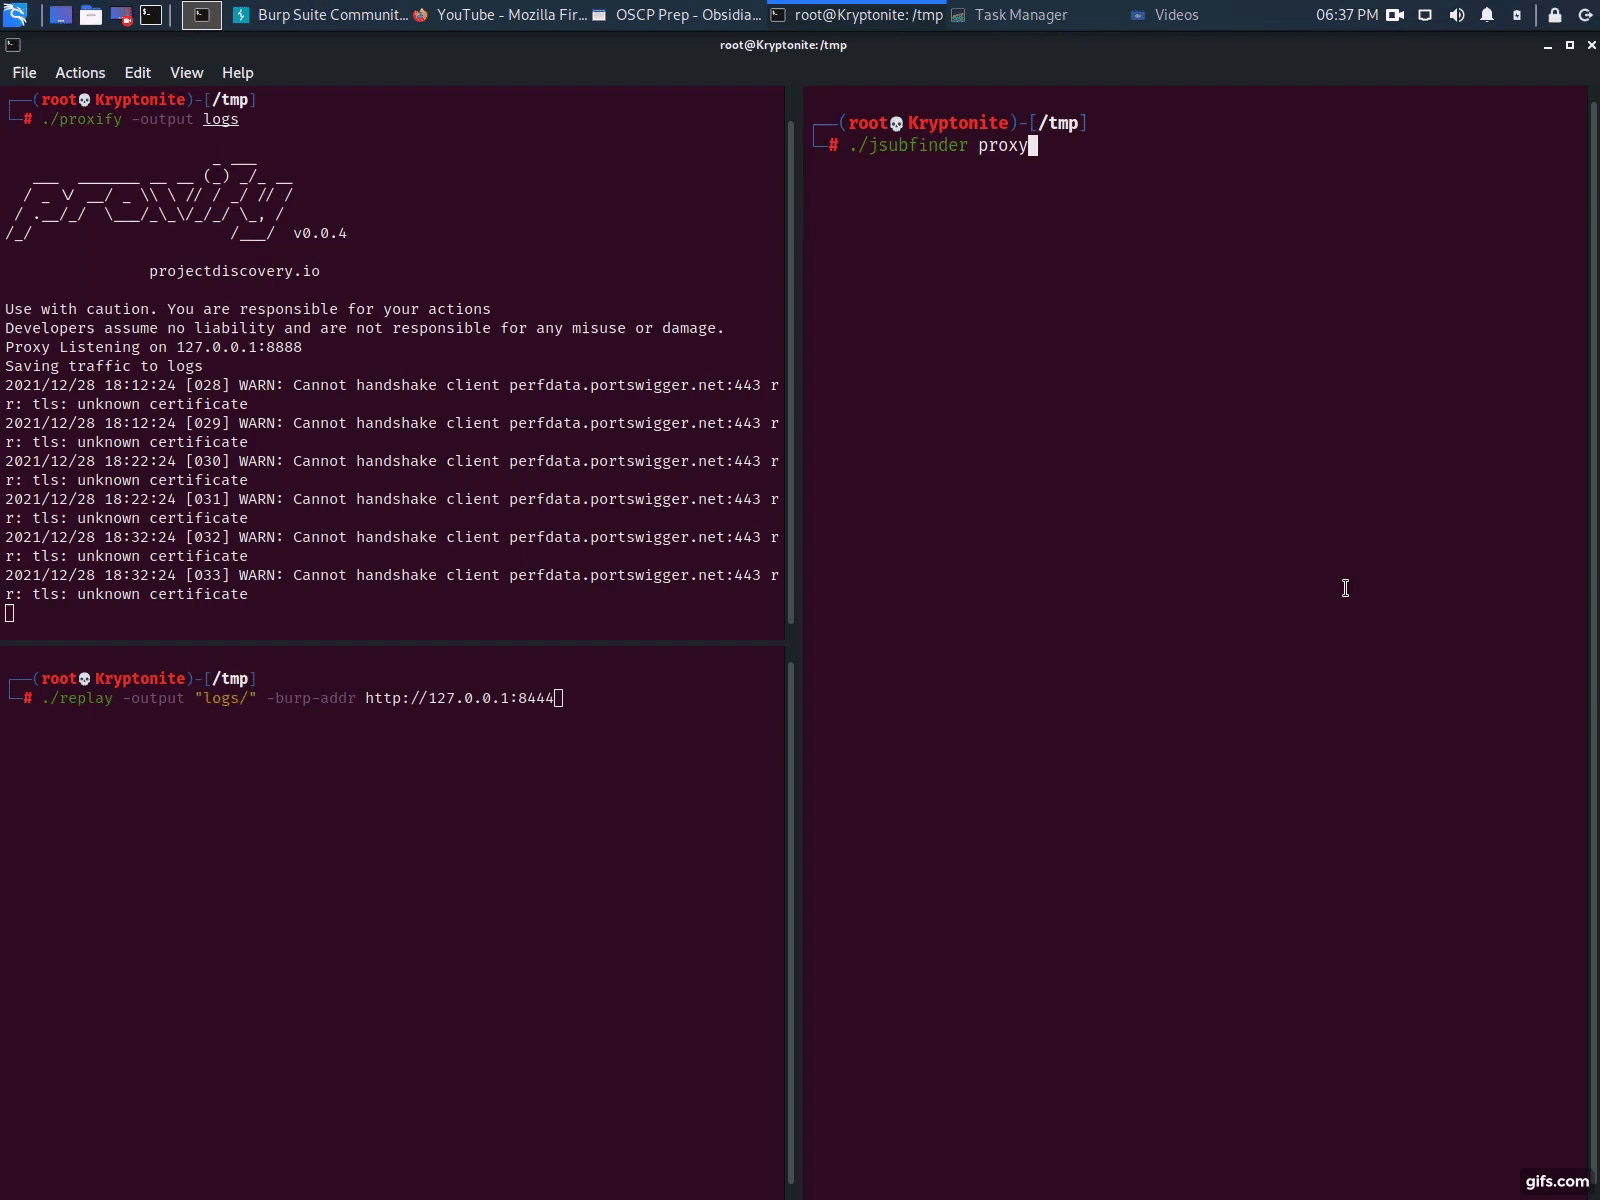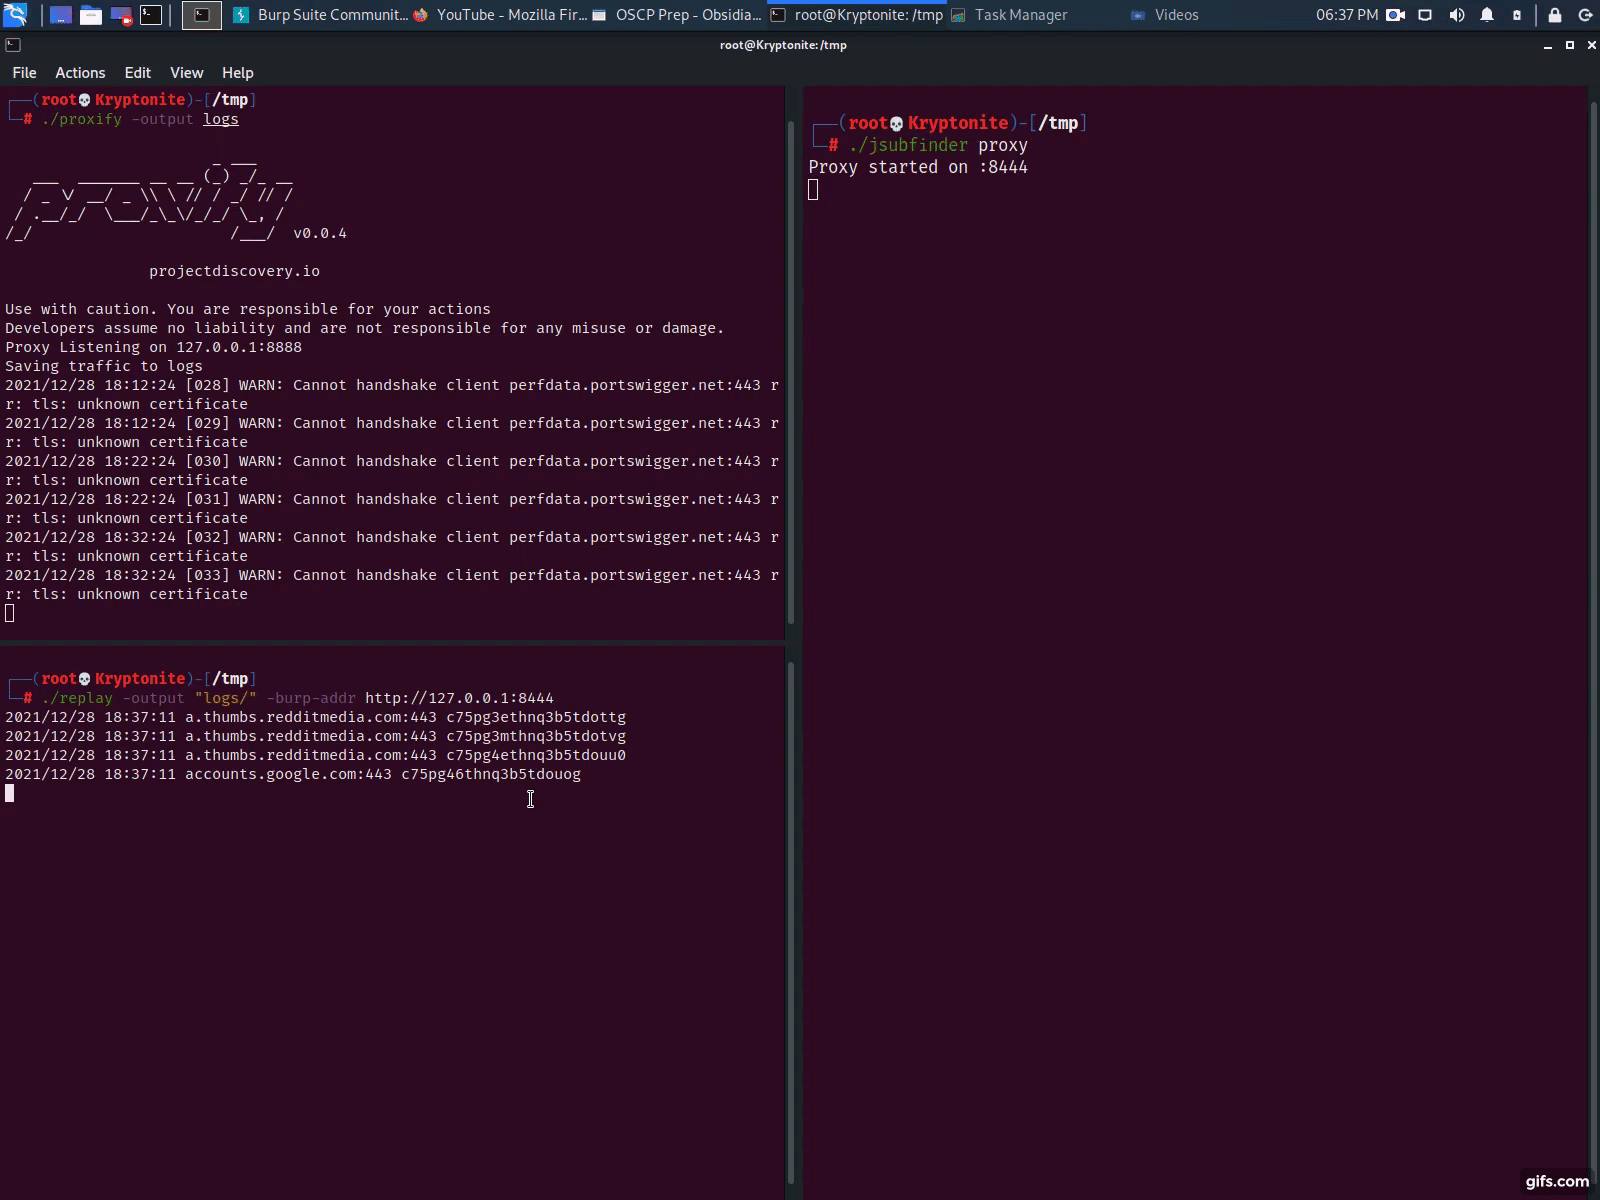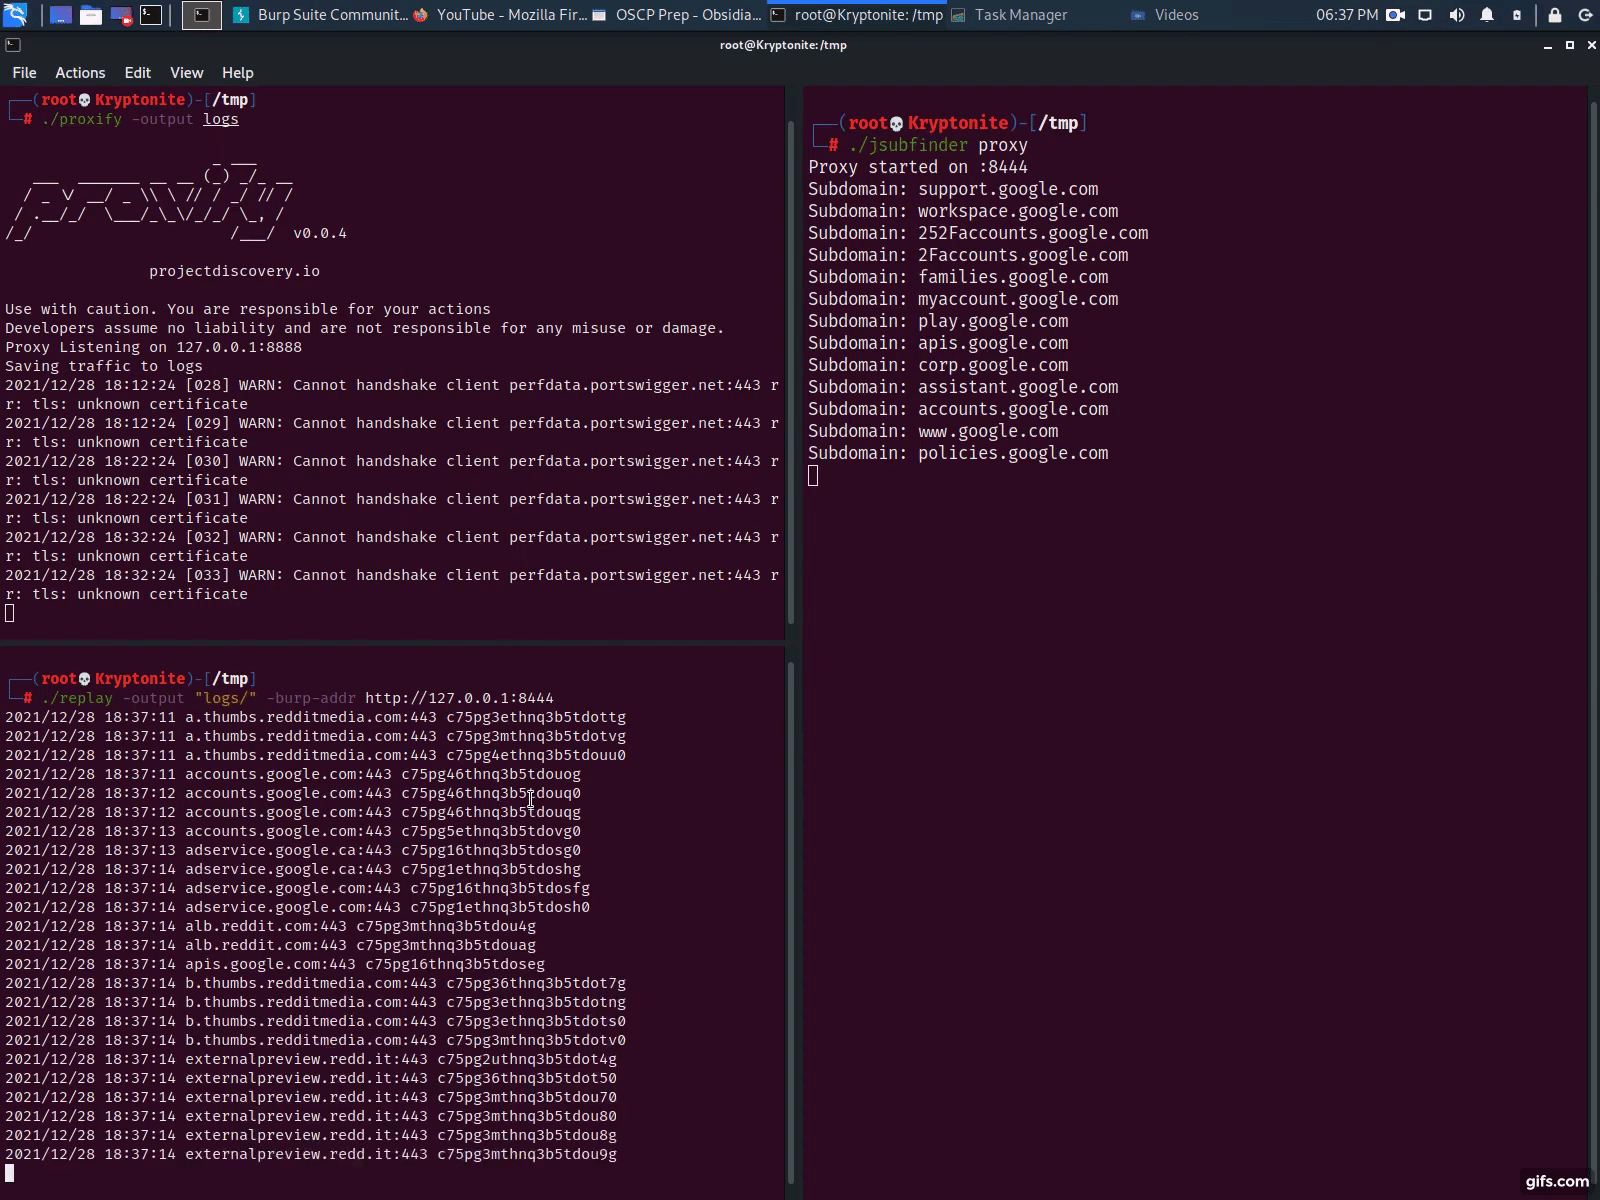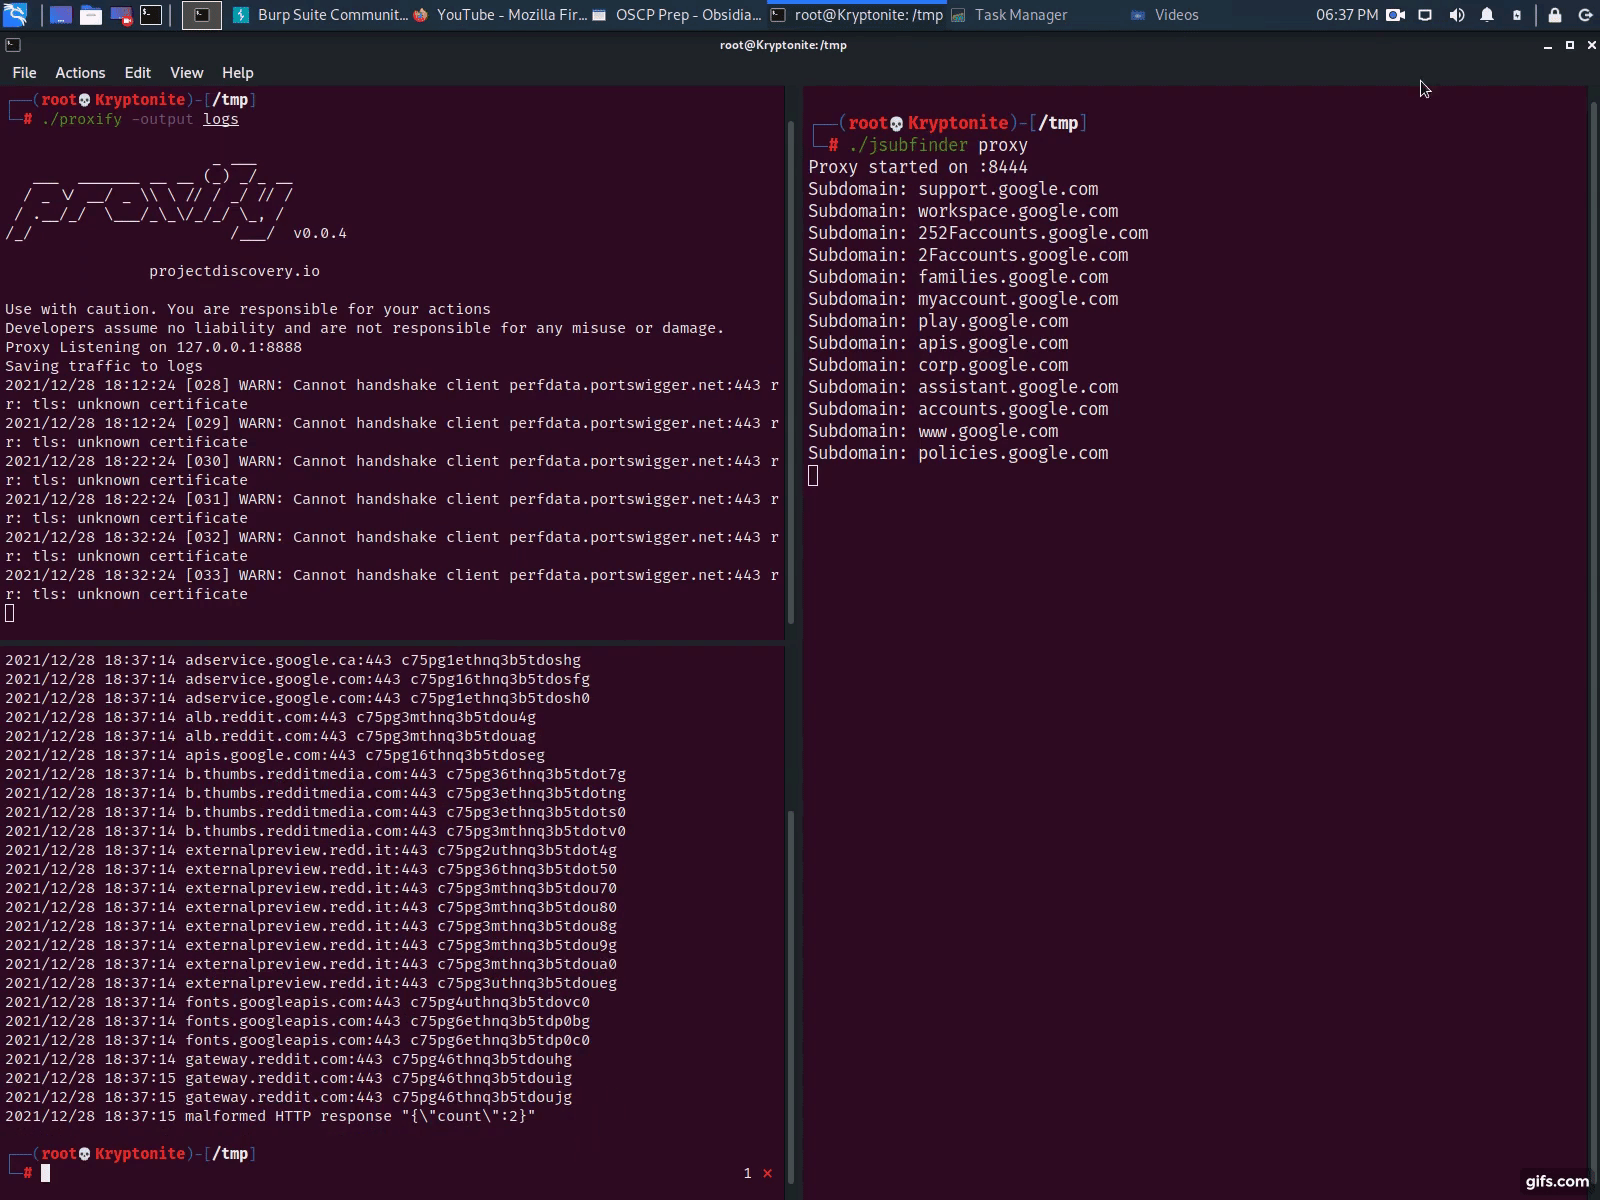 threatunknown/jsubfinder
Strumento basato su Go che analizza pagine web e file JavaScript per scoprire sottodomini e segreti nascosti, con crawling opzionale e analisi proxy…
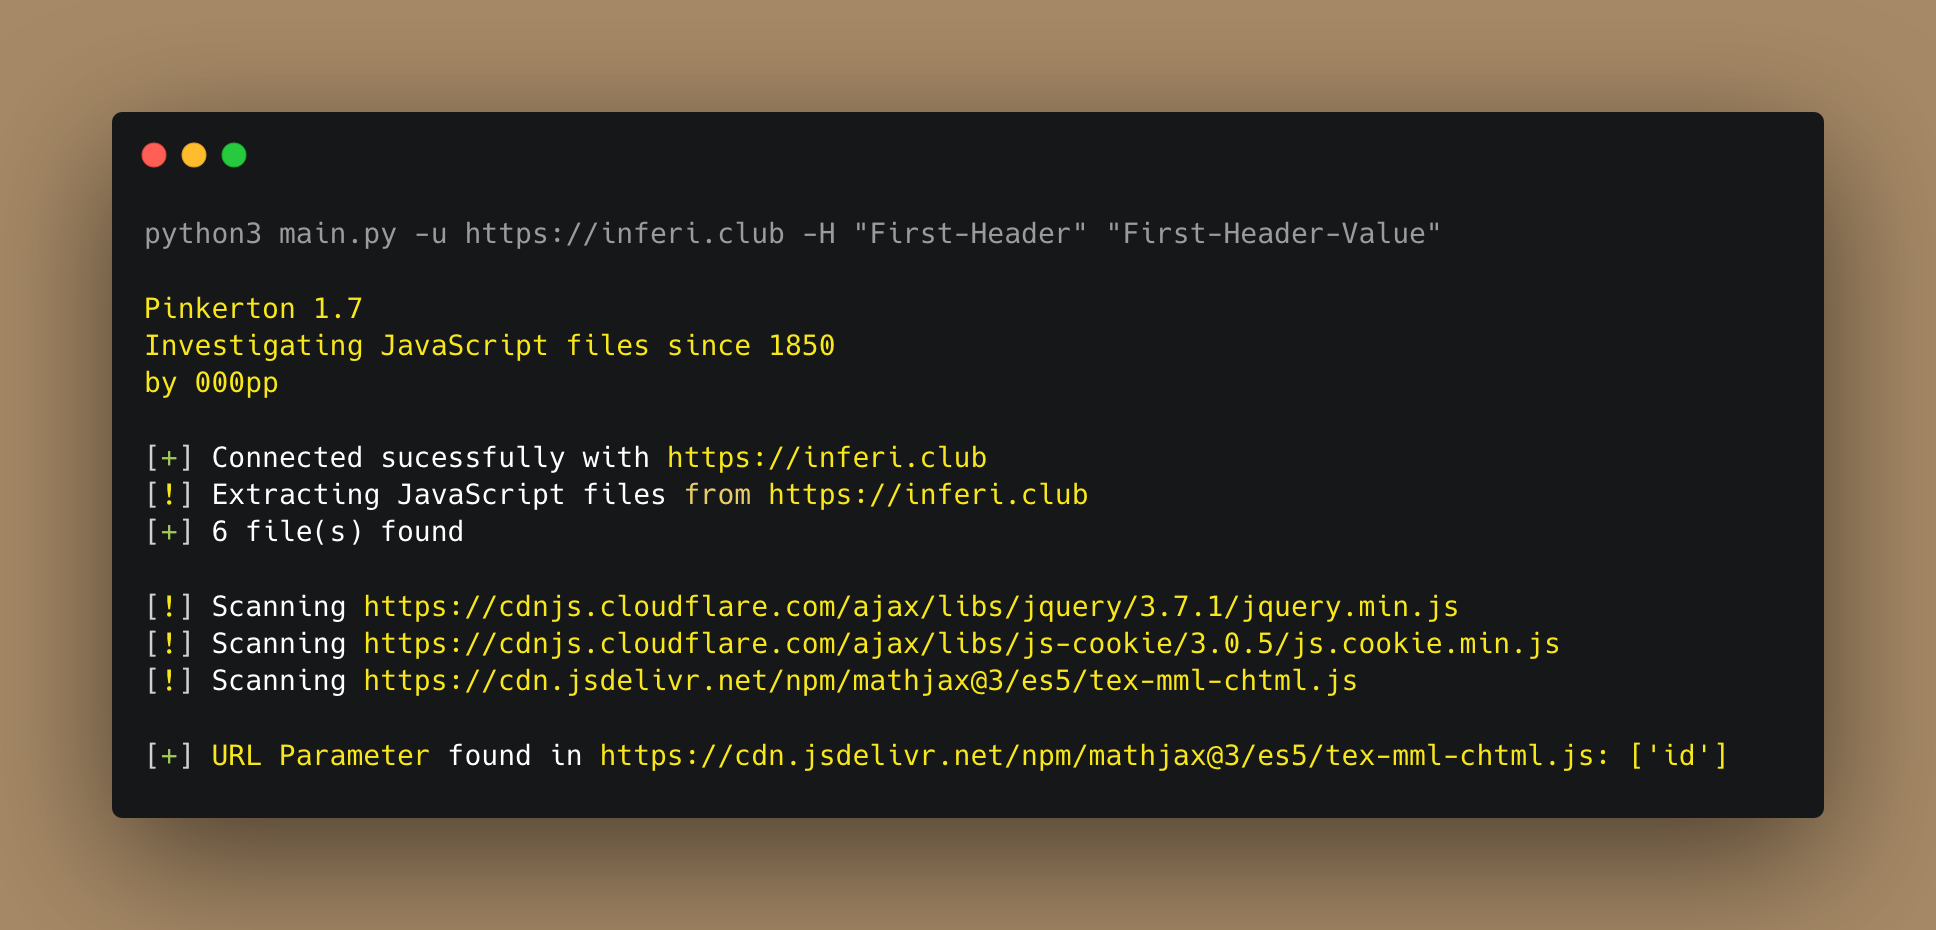 0xdsm/pinkerton
🕵️ Progetto Python per eseguire il crawling di file JavaScript e cercare segreti come chiavi API, token di autorizzazione, credenziali hardcoded,…
 projectdiscovery/depx
Intelligence su pacchetti malevoli e supply chain
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 praetorian-inc/trajan
Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…
 node9-ai/node9-proxy
Controllo degli accessi per agenti AI. Definisci cosa Claude Code, Codex, Gemini, Cursor e qualsiasi server MCP sono autorizzati a fare, esamina le…
 shipsecai/studio
Automazione dei workflow per i team di sicurezza
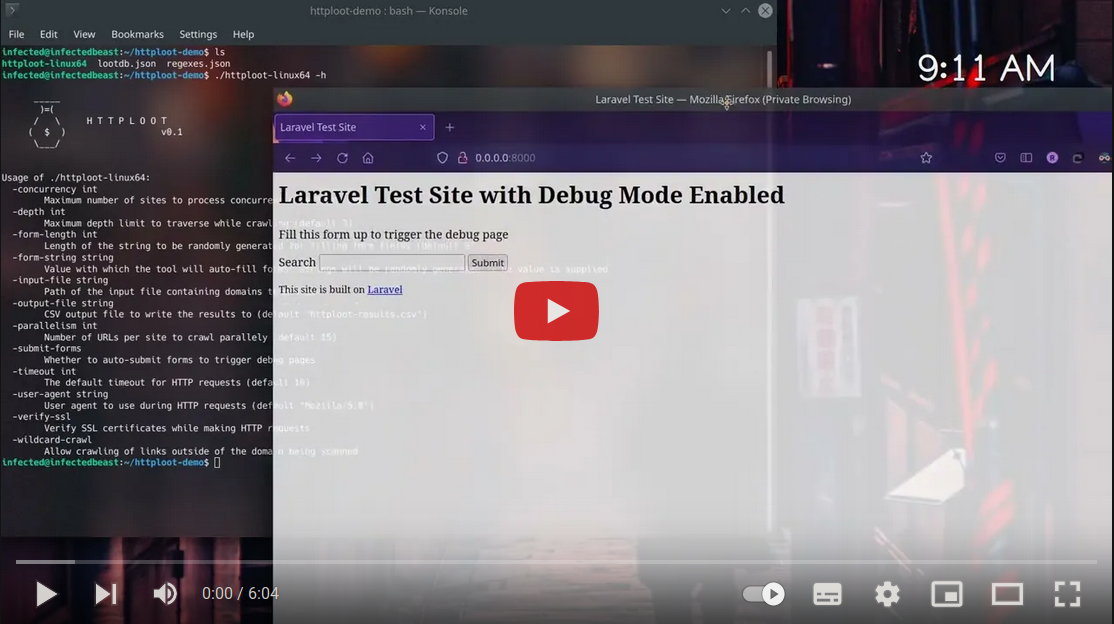 redhuntlabs/httploot
Uno strumento automatizzato che può contemporaneamente eseguire crawling, compilare moduli, attivare pagine di errore/debug e "sottrarre" segreti dal…
 0x999-x/jsluicepp
jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice
 arnica/depsguard
Rafforza le configurazioni del tuo package manager contro gli attacchi alla supply chain.








