 safedep/gryph
Livello di sicurezza per agenti di coding AI. Funziona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent e altri.

Tutti usano la modalità YOLO. Gryph applica le protezioni e mantiene la traccia di audit.
Avvio rapido · Demo · Agenti supportati · Casi d'uso · Politica di sicurezza



Gli agenti di coding AI (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) possono leggere qualsiasi file, scrivere ovunque ed eseguire comandi arbitrari sulla macchina di uno sviluppatore. Eseguono decine di chiamate di strumenti per sessione. Non ci sono confini su ciò che possono fare e nessuna traccia di audit quando qualcosa va storto.
Gryph risolve questo problema. Si aggancia agli agenti, applica regole di policy YAML che block, warn o guide le azioni in tempo reale, e registra ogni evento in un database SQLite locale per revisione e audit. Tutti i dati restano locali. Nessun cloud, nessuna telemetria.
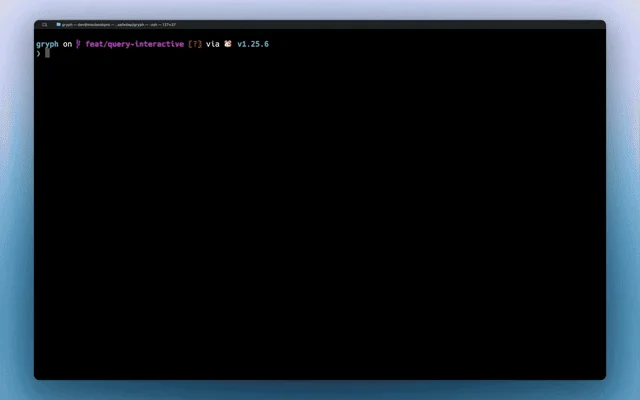
Uno sviluppatore chiede a Claude Code di rifattorizzare un modulo. Esegue 47 chiamate di strumenti in 90 secondi. Poi i test falliscono.
Senza Gryph, gli sviluppatori sono lasciati a indovinare. Con Gryph, gryph logs mostra tutto.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
I binari precompilati per macOS, Linux e Windows sono disponibili nella pagina GitHub Releases.
Suggerimento: Imposta
logging.levelsufullper visualizzare i diff dei file e gli eventi grezzi:gryph config set logging.level full. Consulta Configurazione per i dettagli.
| Agente | Supporto hook |
|---|---|
| Claude Code | Completo (PreToolUse, PostToolUse, Notification) |
| Codex | Completo (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | Completo (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | Completo (lettura/scrittura file, esecuzione shell, strumenti MCP) |
| Devin CLI | Completo (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | Completo (BeforeTool, AfterTool, Notification) |
| OpenCode | Completo (tool.execute, eventi di sessione) |
| Pi Agent | Completo (tool_call, tool_result, eventi di sessione) |
| Windsurf | Completo (lettura/scrittura file, comandi, strumenti MCP) |
Nota: Gli hook di Codex richiedono l'abilitazione del feature flag
codex_hooksnella configurazione di Codex (~/.codex/config.toml):[features] codex_hooks = true
Nota: Devin CLI carica per impostazione predefinita anche gli hook di Claude Code da
~/.claude/settings.json(read_config_from.claude). Quando gli hook di gryph sono installati per entrambi gli agenti, una singola sessione Devin emette eventi devin ed eventi claude-code. Disabilitaread_config_from.claudenella configurazione utente di Devin per mantenere un unico flusso.
Un solo comando installa gli hook per tutti gli agenti rilevati. Nessuna configurazione per singolo agente richiesta.
Streaming live delle azioni dell'agente mentre avvengono con gryph logs --live:
| Scenario | Come Gryph aiuta |
|---|---|
| Riprodurre l'intera sessione | git diff mostra le modifiche finali. Gryph mostra la sequenza completa: cosa ha letto l'agente, cosa ha eseguito, cosa ha scritto e ripristinato, e in quale ordine. |
| Individuare effetti collaterali invisibili | Gli agenti eseguono comandi shell che non lasciano traccia in git (npm install, curl, rm). gryph query --action exec li rende tutti visibili. |
| Accesso a file sensibili | Gryph segnala automaticamente l'accesso a .env, *.pem, *.key e file simili. Le azioni vengono registrate ma il contenuto non viene mai memorizzato. |
| Bloccare azioni rischiose dell'agente | Scrivi regole YAML per bloccare comandi distruttivi, rifiutare scritture che espongono credenziali o limitare il comportamento per agente o progetto. Consulta Security Policy. |
| Revisione di sicurezza | Esporta gli eventi nel tuo SIEM oppure usa l'esempio di osservabilità OpenSearch per dashboard centralizzate e avvisi di rilevamento minacce. |
| Monitoraggio di costi e token | Monitora l'utilizzo di token per sessione e i costi stimati tra modelli e agenti. Consulta la documentazione |
| Confrontare gli agenti | Filtra con --agent per vedere come agenti diversi affrontano lo stesso compito: quale legge di più, quale esegue più comandi, quale costa di più. |