
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
eviltree — Un remake in python3 del classico comando "tree" con la funzionalità aggiuntiva di cercare keywords/regex forniti dall'utente nei file, evidenziando quelli che contengono corrispondenze. | Kitploit
Strumenti/GitHubGitHub/t3l3machus/eviltree
Escalation di PrivilegiRicognizioneRaccolta InformazioniPost-ExploitUtilità e FrameworkRilevamento Segreti
GitHubt3l3machus/eviltree

eviltree

Un remake in python3 del classico comando "tree" con la funzionalità aggiuntiva di cercare keywords/regex forniti dall'utente nei file, evidenziando quelli che contengono corrispondenze.

Vedi Repository
41145491 anno faRevisionato da Kitploit
Condividi

EvilTree

Python 3.x License Linux Windows

Un remake autonomo in python3 del classico comando "tree" con la funzionalità aggiuntiva di cercare parole chiave/regex fornite dall'utente nei file, evidenziando quelli che contengono corrispondenze. Creato per due motivi principali:

  • Durante la ricerca di segreti in file con strutture di directory annidate, poter visualizzare quali file contengono parole chiave/modelli regex forniti dall'utente e dove si trovano tali file nella gerarchia delle cartelle offre un vantaggio significativo.
  • "tree" è uno strumento fantastico per analizzare le strutture di directory. È molto comodo avere un'alternativa autonoma del comando per l'enumerazione post-exploit, dato che non è preinstallato su ogni distribuzione Linux ed è piuttosto limitato su Windows (rispetto alla versione UNIX).

Esempi di utilizzo

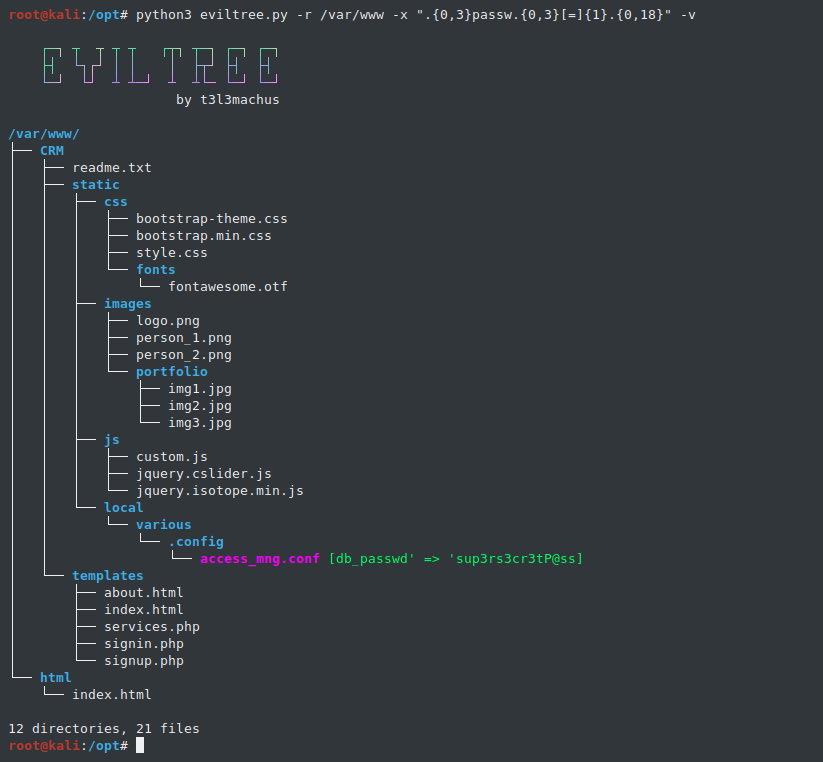
Esempio n.1: Esecuzione di una regex che corrisponde essenzialmente a stringhe simili a: password = something in /var/www
image

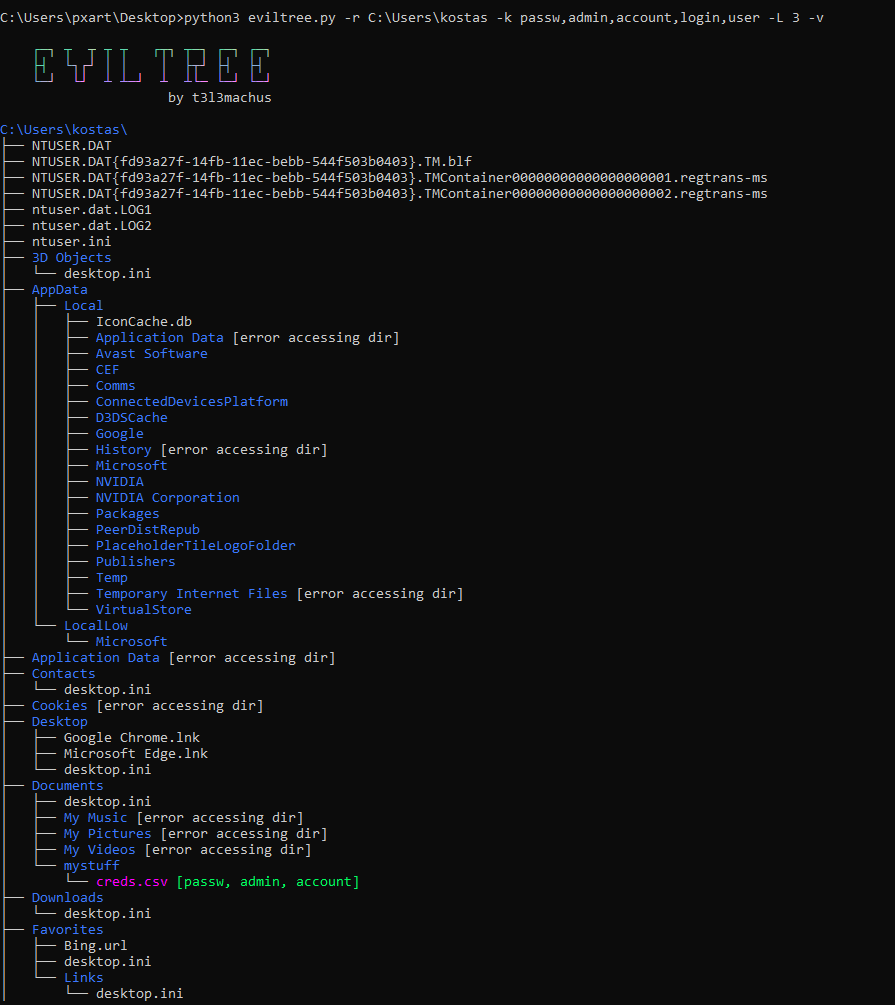
Esempio n.2: Utilizzo di parole chiave separate da virgole invece di regex:
image
Nota: Testato solo su Windows 10 Pro.

Comandi rapidi

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

Ulteriori opzioni e suggerimenti per l'uso

Caratteristiche notevoli:

  • La ricerca con regex -x restituisce in realtà un elenco univoco di tutti i pattern corrispondenti in un file. Fai attenzione quando la combini con -v (--verbose): cerca di essere specifico e limita la lunghezza dei caratteri da confrontare.
  • Puoi cercare parole chiave/regex anche in file binari tramite l'opzione -b.
  • Puoi usare questo strumento come il classico comando "tree" se non fornisci valori per le parole chiave -k e la regex -x. Ciò è utile nel caso in cui tu abbia ottenuto una shell limitata su una macchina e desideri avere "tree" con output colorato per esplorare.
  • C'è una variabile elenco filetype_blacklist in eviltree.py che può essere utilizzata per escludere determinate estensioni di file dalla ricerca del contenuto. Per impostazione predefinita, esclude le seguenti: gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova.
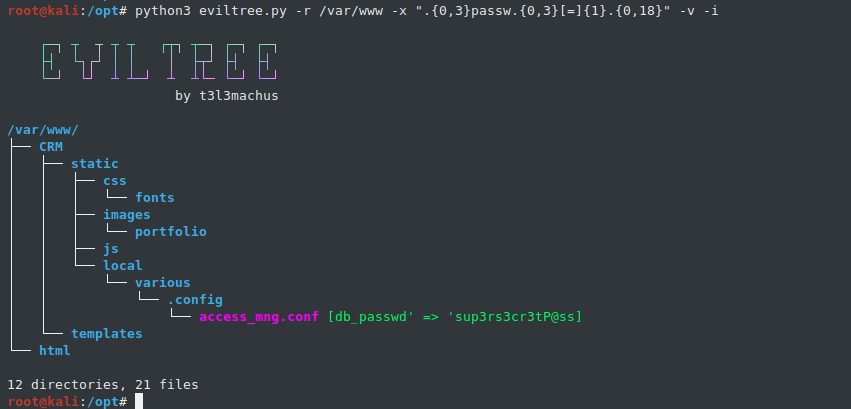
  • Un'opzione piuttosto utile è -i (--interesting-only). Indica a eviltree di elencare solo i file con contenuto corrispondente a parole chiave/regex, riducendo significativamente la lunghezza dell'output:
image

Pattern regex/parole chiave utili

  • Regex per cercare password: -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • Parole chiave per cercare informazioni sensibili: -k passw,db_,admin,account,user,token

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






