
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Reverse Engineering — Pagina 69 | Kitploit
Categorie

Reverse Engineering

Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1h 42m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k6h 19m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k15h 44m fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 mesi fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k5 giorni fa
ImHex preview#6

ImHex

GitHubwerwolv/imhex
54.4k25 giorni fa
angr preview#7

angr

GitHubangr/angr
9.0k6h 9m fa
unicorn preview#8

unicorn

GitHubunicorn-engine/unicorn
9.2k8 mesi fa
capstone preview#9

capstone

GitHubcapstone-engine/capstone
8.9k6h 1m fa
keystone preview#10

keystone

GitHubkeystone-engine/keystone
2.7k3 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1835 risultati
flopz preview

flopz

GitHubflopz-project/flopz

Toolkit di assembler puro Python per creare shellcode, patchare dinamicamente binari e strumentare immagini firmware per debug e fuzzing su…

embedded-systems-securityreverse-engineeringshellcode+3
142 anni fa
razer-lycosa-kernel-lpe-BYOVD-Vulnerability-PoC preview

razer-lycosa-kernel-lpe-BYOVD-Vulnerability-PoC

GitHub416rehman/razer-lycosa-kernel-lpe-byovd-vulnerability-poc

Due vulnerabilità del kernel in Razer Lycosa.sys (divulgazione di memoria CWE-125 + stack overflow CWE-121) concatenate per l'escalation locale dei…

privilege-escalationvulnerability-analysisexploitation+2
72 mesi fa
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis preview

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

GitHubkaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

Analisi approfondita di reverse engineering di Lumma Stealer, un info-stealer che utilizza process hollowing, chiamate Native API e comunicazione C2.…
privilege-escalationpersistence-mechanismsreverse-engineering+4
122 mesi fa
deobf-Arxan-Deob-C preview

deobf-Arxan-Deob-C

GitHubgmh5225/deobf-arxan-deob-c

Semplice programma in C per deoffuscare rapidamente eseguibili Windows protetti con Arxan.
defensive-toolsreverse-engineeringmalware-analysis+1
153 anni fa
xfg_analyzer preview

xfg_analyzer

GitHubea/xfg_analyzer

Un plugin per Binary Ninja che utilizza hash XFG ottenuti tramite brute force per recuperare prototipi di funzioni precisi
static-analysisreverse-engineeringbinary-analysis
162 anni fa
CVE-2023-33381-MitraStar-GPT-2741GNAC preview

CVE-2023-33381-MitraStar-GPT-2741GNAC

GitHubduality084/cve-2023-33381-mitrastar-gpt-2741gnac

Exploit proof-of-concept per l'iniezione di comandi del sistema operativo (CVE-2023-33381) nei router MitraStar GPT-2741GNAC. Dimostra il bypass…
embedded-systems-securityiot-securityvulnerability-analysis+4
133 anni fa
GlacierCTF2023_writeups preview

GlacierCTF2023_writeups

GitHublosfuzzys/glacierctf2023_writeups

Collezione curata di writeup CTF per GlacierCTF 2023, che copre sfide di pwn, rev, web, crypto e smart contract con soluzioni e spiegazioni…
reverse-engineeringweb-securitycryptography+4
162 anni fa
Tourmaline preview

Tourmaline

GitHubv-pun215/tourmaline

Note di reverse engineering, codice sorgente deoffuscato, IOC e regole YARA per il RAT Python Tourmaline ClickFix, che coprono il suo tunnel DNS e il…
ioc-managementreverse-engineeringmalware-analysis+7
121 mese fa
interactive-binary-structures preview

interactive-binary-structures

GitHubproteqtum/interactive-binary-structures

Documentazione interattiva e riferimento visivo per formati binari e layout di memoria di sistema.
static-analysisreverse-engineeringforensics+3
133 mesi fa
CVE-2018-8941 preview

CVE-2018-8941

GitHubsecforce/cve-2018-8941

D-Link DSL-3782 Esecuzione di Codice (Proof of Concept)
embedded-systems-securityvulnerability-analysisexploitation+6
98 anni fa
CVE-2020-15368-AsrDrv103-research preview

CVE-2020-15368-AsrDrv103-research

GitHubegorrsp/cve-2020-15368-asrdrv103-research

Ricerca di reverse engineering di ASRock AsrDrv103.sys (CVE-2020-15368), che copre l'interfaccia del driver, il protocollo di richiesta cifrato e le…

vulnerability-analysisreverse-engineeringmalware-analysis+4
71 mese fa
world_conqueror_4_ru preview

world_conqueror_4_ru

GitHube-gleba/world_conqueror_4_ru

Stringhe tradotte per World Conqueror 4 (RU)
android-securityencryption-decryption-toolsreverse-engineering+8
71 mese fa
Icedid-file-decryptor preview

Icedid-file-decryptor

GitHubembee-research/icedid-file-decryptor

Decrittatore statico per malware IcedID

reverse-engineeringmalware-analysiscryptography+2
184 anni fa
zirconium preview

zirconium

GitHubrobertmotr/zirconium

DLL-injectable internal game cheat per Plutonium BO2 zombies
memory-forensicsexploitationreverse-engineering+2
122 mesi fa
friman preview

friman

GitHubthelicato/friman

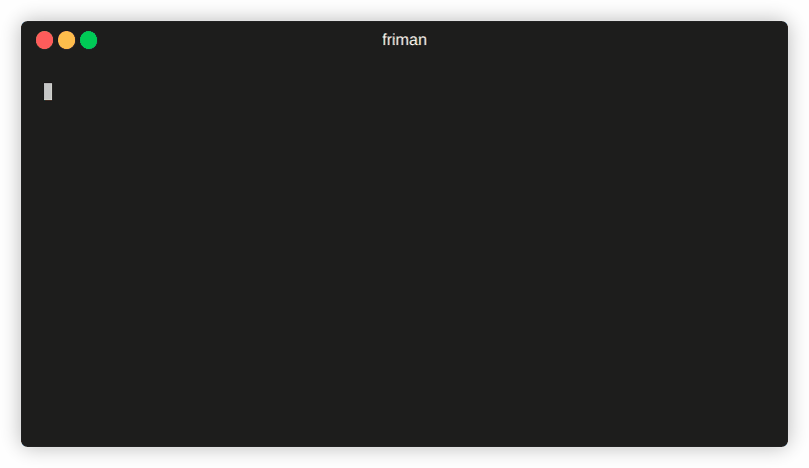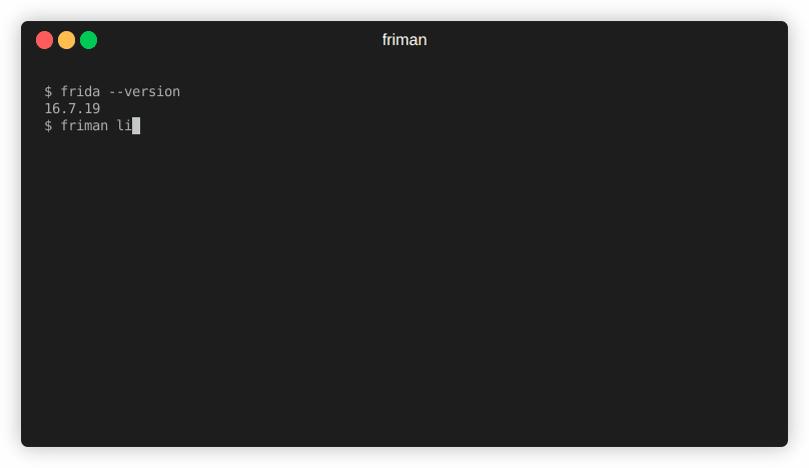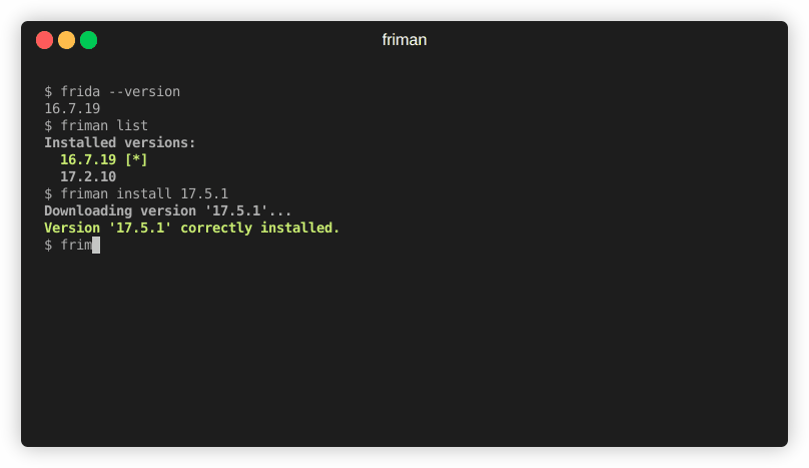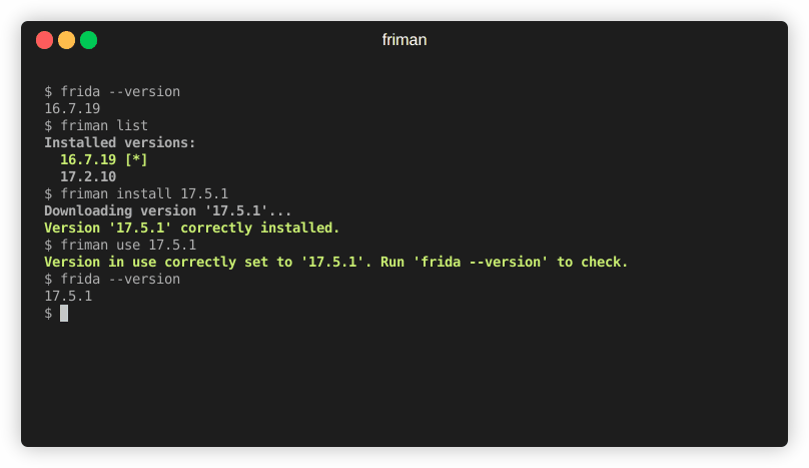
Strumento di gestione delle versioni di Frida
android-securityios-securityreverse-engineering+3
1610 giorni fa
winmagic_sd preview

winmagic_sd

GitHubpatois/winmagic_sd

Documentazione tecnica e PoC Exploit per CVE-2020-11519 e CVE-2020-11520
privilege-escalationvulnerability-analysisexploitation+4
124 anni fa
cve-2025-21479_iqooneo8 preview

cve-2025-21479_iqooneo8

GitHubqingizi7/cve-2025-21479_iqooneo8

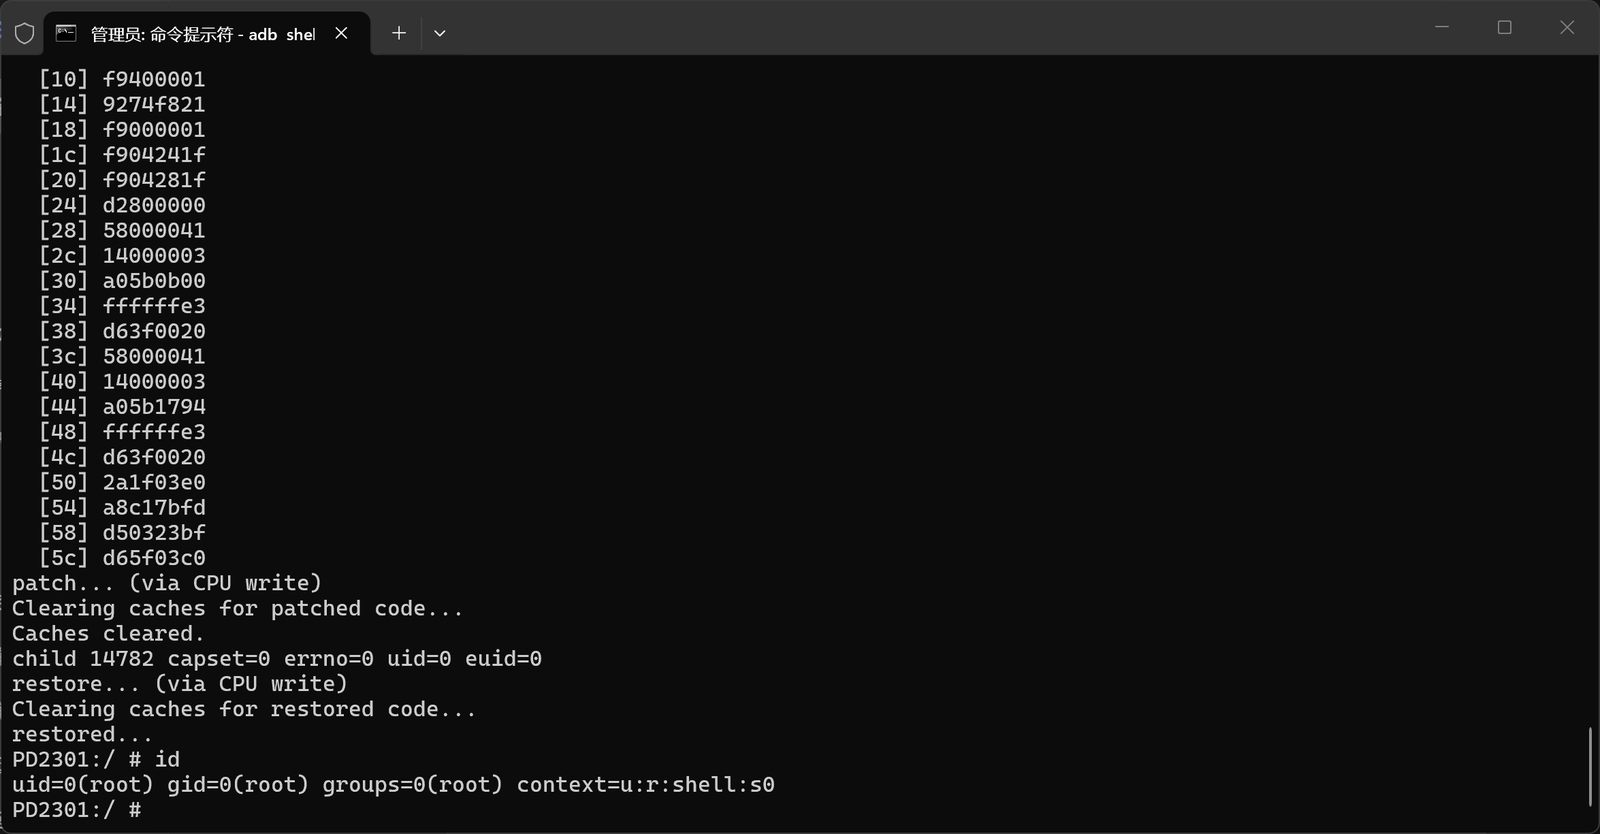
Exploit locale di root per CVE-2025-21479 (Adreno KGSL) su iQOO Neo8 (SM8475) - lettura/scrittura della memoria fisica, disabilita SELinux, avvia una…
android-securityprivilege-escalationexploit-frameworks+6
61 mese fa
CVE-2026-65330 preview

CVE-2026-65330

GitHubbytev0rtex/cve-2026-65330

Prova di concetto per un bypass del diversificatore PAC corretto nel gestore setxattr di tmpfs su iOS 26.6, che dimostra la raggiungibilità del…


privilege-escalationios-securityvulnerability-analysis+4
71 mese fa
Precedente1…686970…100Successivo







