
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Vulnerabilità di nome utente e password FTP hardcoded in mySCADA myPRO 7
 devrodt2/cve-2026-28609-matroska-pcm-oob
Proof-of-concept e harness di riproduzione strumentato per CVE-2026-28609, una scrittura fuori dai limiti in MatroskaExtractor di Android…
 vl4dr/cve-2024-42642
Exploit proof-of-concept per tre vulnerabilità nel meccanismo di aggiornamento del firmware SSD Crucial MX500, che consentono buffer overflow e…
 synacktiv/toy-wasm-symbexp
Un motore di esecuzione simbolica toy, a supporto dell'articolo del blog ...
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…
 werew/qsynth-artifacts
Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, double free, heap grooming, ROP, frammentazione SKF, exploit per Windows, anti-debug, offuscamento, API hooking,…
 matthw/malware_analysis
Toolkit Python per l'analisi di malware, progettato per ispezionare file sospetti ed estrarre indicatori di compromissione per le indagini di…
 calligraf0/cve-2024-0311
Exploit proof-of-concept per CVE-2024-0311 che bypassa la policy di Skyhigh Client Proxy tramite iniezione di processi e manipolazione di named pipe,…
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Analisi di reverse engineering di Formbook, un info-stealer che utilizza la manipolazione di assembly .NET e la decifratura XOR. Payload completo…
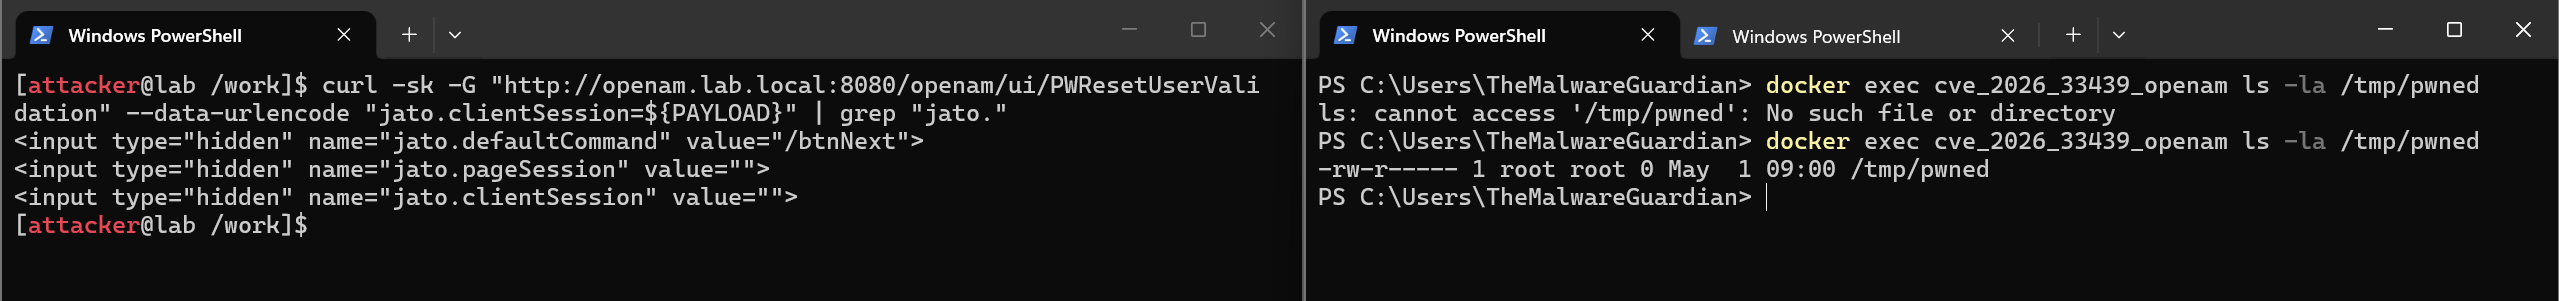 themalwareguardian/cve-2026-33439
Prima implementazione di exploit condivisa pubblicamente per CVE-2026-33439 (RCE pre-autenticazione OpenAM tramite deserializzazione di…
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
Toolkit CVE-2026-64560: toolchain Go a binario singolo + porta target realme RMX5010 (A16, SM8750)
 p0dalirius/pdbdownload
Un'utilità per scaricare i file PDB associati a un Portable Executable (PE).
 vichhka-git/renef-skills
Agent Skill per operare con renef.io — strumentazione dinamica Android ARM64: hook del codice nativo/Java, patch della memoria, tracciamento delle…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — Ricerca sull'escalation dei privilegi nel kernel Linux tramite futex PI rt_mutex UAF ARM32, mirata a Huawei Watch 4 Pro…
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…








