
 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 synacktiv/canon-tools
Strumenti utilizzati per decrittare i firmware delle stampanti Canon
 fr4nkxixi/cve-2022-24481-poc
POC per CLFS CVE-2022-24481
 finngineering/apxutil
Uno strumento per manipolare i file di archivio dei PLC Schneider Electric
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 2 Boundaries in One Bug https://nebusec.ai/research/v8-cve-2026-6307-writeup/)
 racoten/reflectivepluginloader
Mappatore PE riflessivo minimale per Windows x64 che carica DLL dalla memoria senza LoadLibrary, risolve le esportazioni e inoltra le chiamate…
 trailofbits/quantum-zk-proof-poc
Codice proof-of-concept per superare la prova ZK di Google sulla crittanalisi quantistica.
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 zzzxxxxxxxxxx/ghostlock-got-w29
Ricerca su CVE-2026-43499 (GhostLock) per HUAWEI MatePad Pro 11 GOT-W29
 eastarctica/cve-2026-43813
CVE-2026-43813: bypass di enforceEnvironment in CloudAttestation
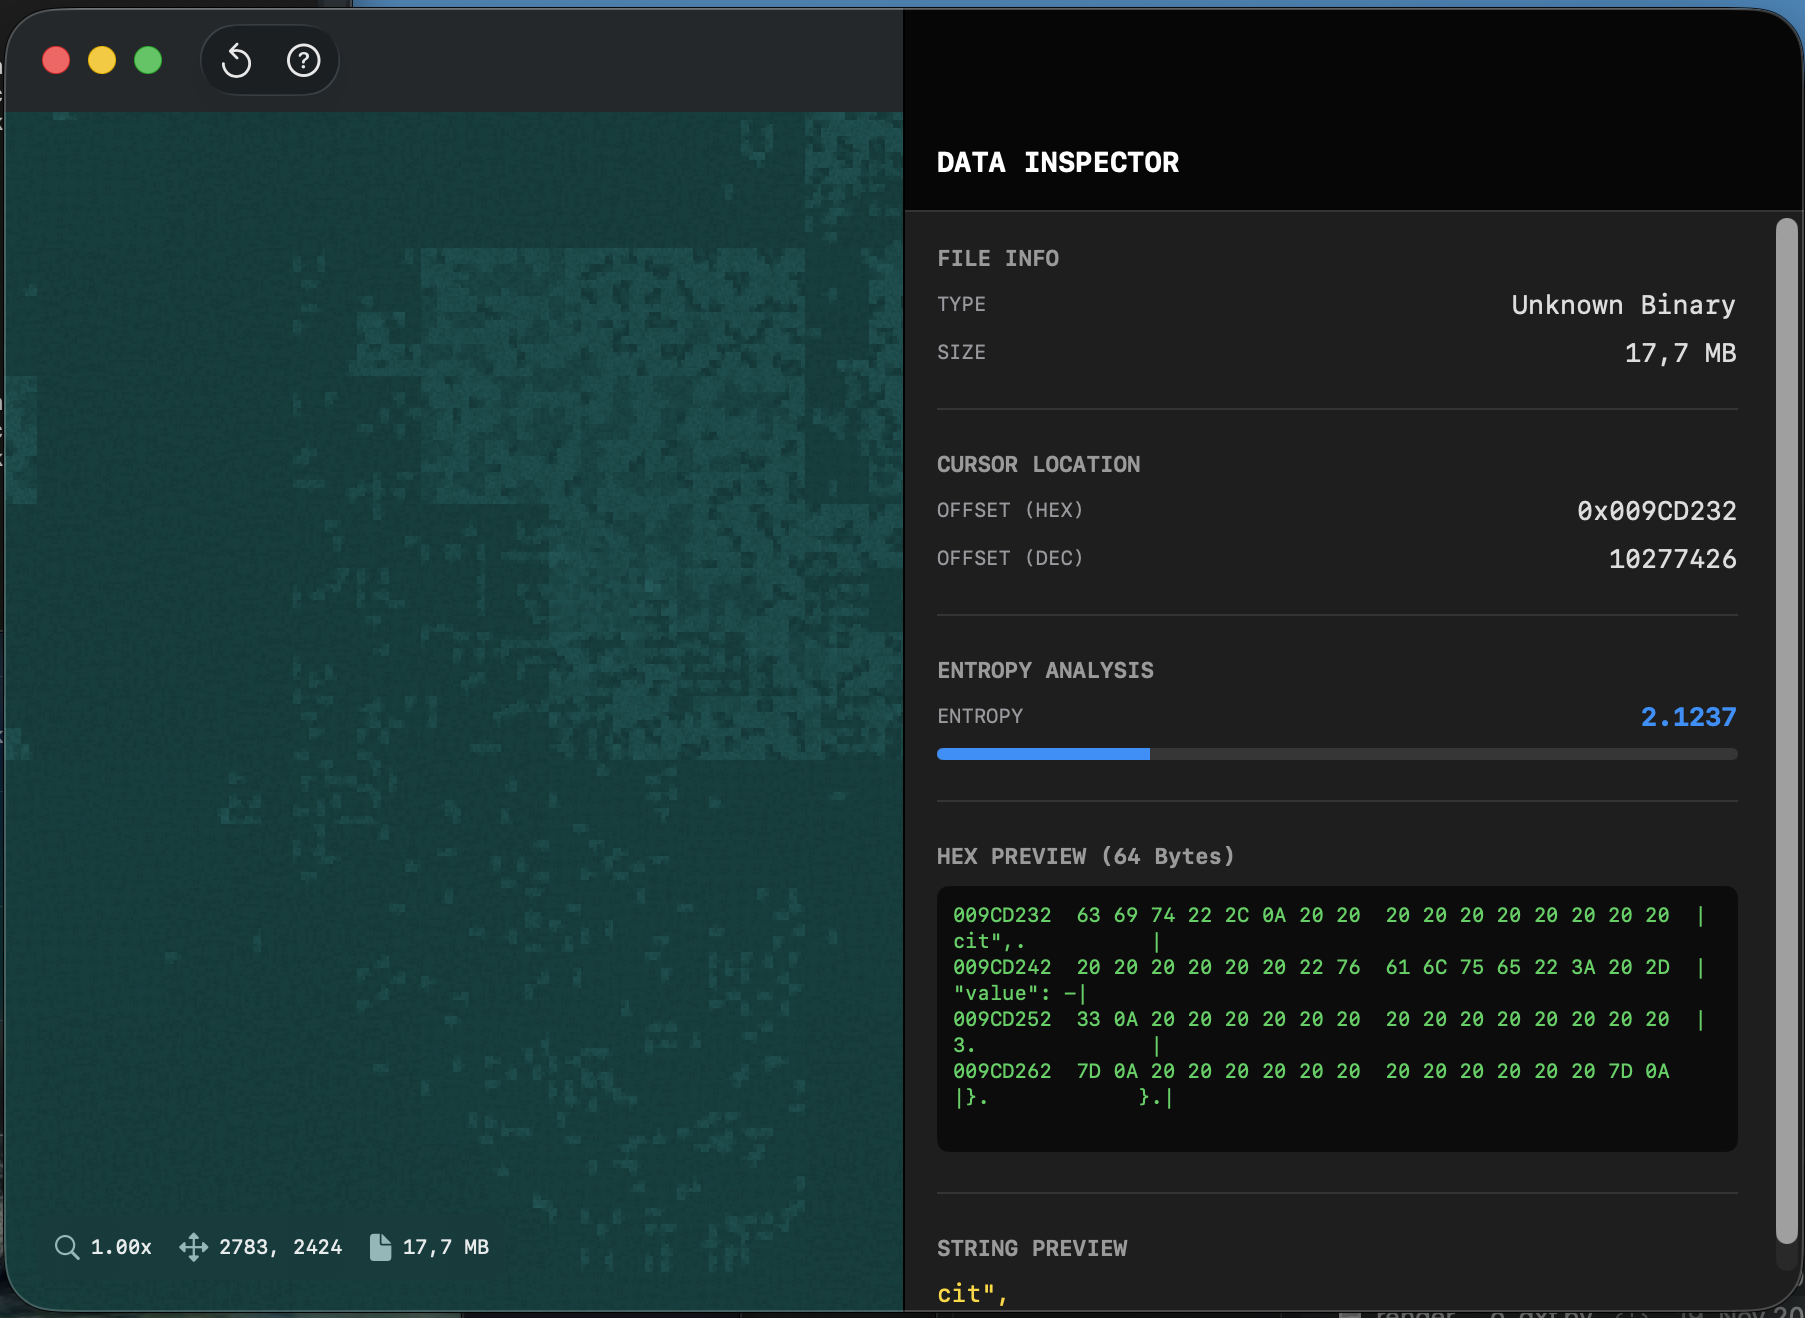 farukalpay/neurocore
NeuroCore è un'applicazione nativa per macOS che visualizza la struttura interna dei file binari mediante una mappatura della curva di Hilbert e il…
 asherdll/r2gopclntabparser
Uno script per radare2 per analizzare il gopclntab per facilitare il reverse engineering di binari Go.
 serotav/writeups
Raccolta di write-up dettagliati e ottimizzati(?) per varie sfide CTF
 gmh5225/eac
Compila gli SDK anti-cheat EAC ed EOC, ricerca di reverse engineering e risorse di codice per studiare come i sistemi anti-cheat dei giochi si…
 gmh5225/letmegg
Windows kernel proof-of-concept che dimostra una tecnica anti-debugging che impedisce a WinDbg di effettuare il break manipolando il percorso di…
 webraybtl/cve-2023-40031
Analisi e riproduzione della vulnerabilità di heap buffer overflow di Notepad++ CVE-2023-40031
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 wrongbaud/spidump
Strumento per la ricostruzione di immagini SPI flash tramite acquisizioni con analizzatore logico
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…








