
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit

 ivancabrera02/whfb-pincapture
Cattura i PIN di Windows Hello al momento dell'inserimento iniettando una DLL in LogonUI.exe che imposta un breakpoint hardware della CPU su…
 baguette168/nmg
Genera payload memory-shell .NET parametrizzati (VPP, route MVC, HttpListener) compatibili con i client Godzilla, Behinder e AntSword per il red team…
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 che emula una tastiera Bluetooth HID per l'accoppiamento automatico con telefoni Android e l'iniezione di sequenze di tasti…
 eballoon/common-registry
Codice C proof-of-concept che dimostra la comunicazione basata sul registro, la cancellazione dei PFN e tecniche personalizzate di aggancio ai…
 ricardojoserf/emqx-rce
Plugin malevolo nella Dashboard di EMQX che porta a RCE
 foxcornlab/thc-bloodmiami
Strumento di pentesting per chat-box basate su AI in C: lancia payload di linguaggio (SQLi/NoSQL/XSS/SSTI) e di prompt injection contro interfacce…
 whispergate/signet
Wrapper per payload Mythic C2 che applica firme Authenticode ai binari degli agenti usando osslsigncode, con generazione di CA autofirmata, upload di…
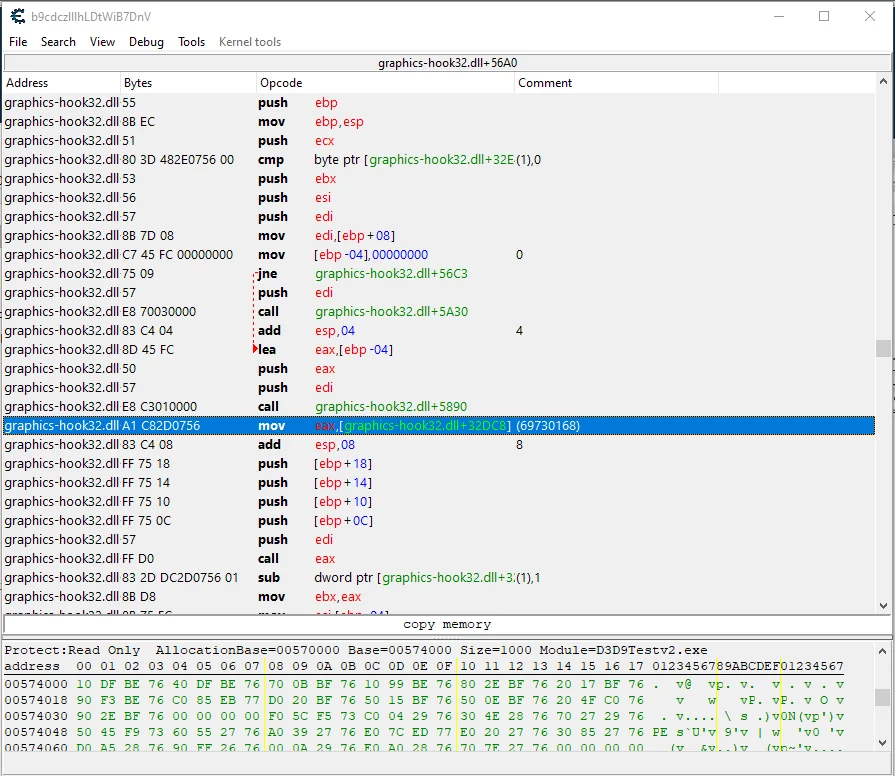 gmh5225/obs-graphics-hook32-hook
Dimostra come intercettare il puntatore D3D9 Present di graphics-hook32.dll di OBS per ottenere un rendering a prova di streaming che elude il…
 gmh5225/offensivedriver
Prototipo di driver kernel per Windows che attiva/disattiva la protezione dei processi, modifica i privilegi dei processi, applica patch alla policy…
 rianhanft/marauderbox
Un fork del firmware marauder con capacità Nyan box
 a-d-team/sharpmemshell
Payload webshell in memoria (.NET) (memshell) implementati tramite HttpListener e VirtualPath, compatibili con il framework di post-exploitation…
 jakehildreth/locksmith2
Un toolkit AD CS per amministratori AD, professionisti della sicurezza difensiva e sporchi red teamer
 dagowda/confluencec2
Questo è un progetto volto a trasformare ogni altro prodotto SaaS in un C2, Confluence è solo l'inizio.
 tencent-hunyuan/diagsafe
Benchmark diagnostico per la sicurezza degli LLM con 3.489 prompt bilingui, una tassonomia di 84 etichette e una valutazione tramite rubriche a…
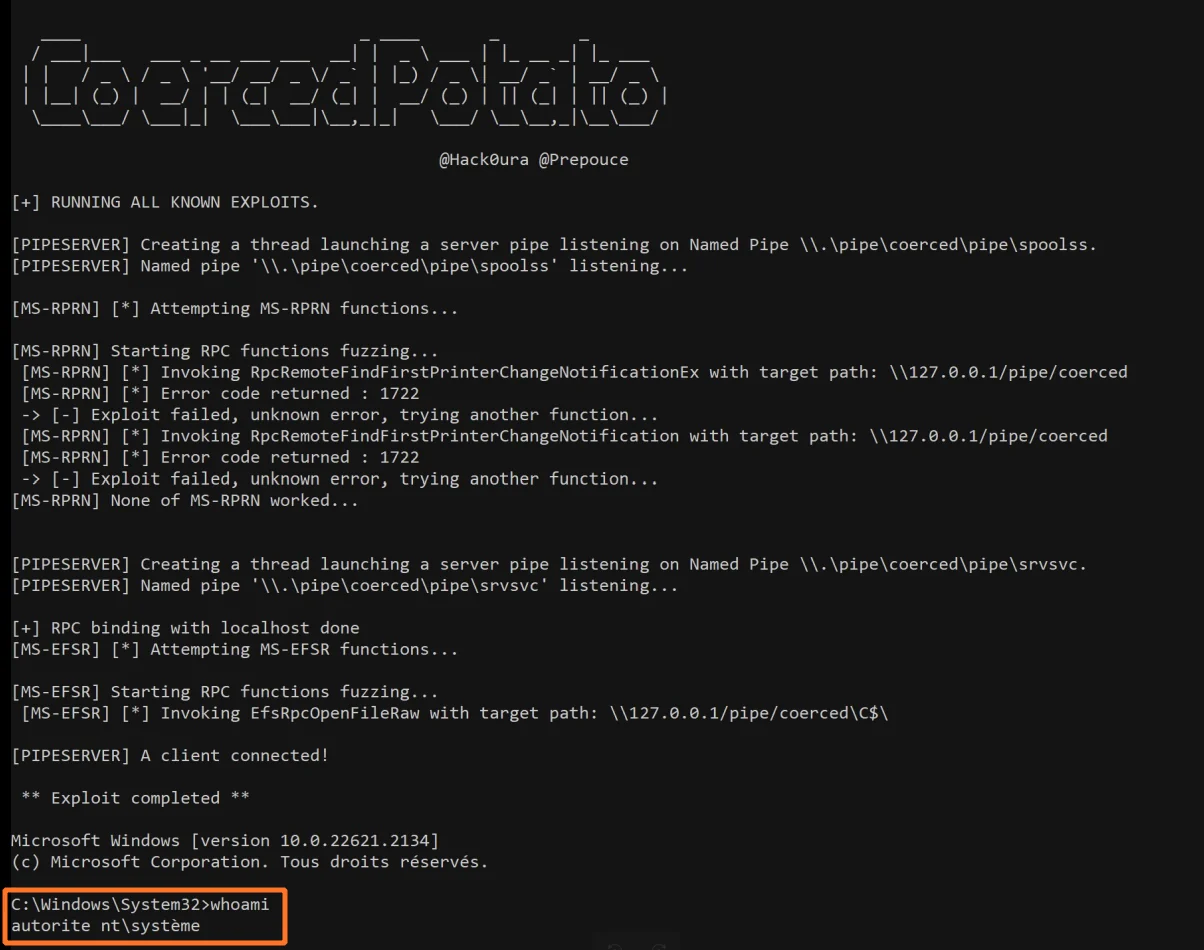 prepouce/coercedpotato
Strumento di escalation dei privilegi locale per Windows che sfrutta SeImpersonatePrivilege tramite coercizione RPC MS-RPRN e MS-EFSR per eseguire…
 trhhubsd/artex
Sistema LLM multi-agente per il penetration testing autonomo in laboratori isolati: gli agenti planner/worker condividono grafi di asset e di…
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…
 horizon3ai/cve-2026-106173
Proof-of-concept di exploit in Python per CVE-2026-106173, una scrittura di file tramite path traversal non autenticato su gRPC in Fortinet FortiSIEM…








