
 #1
Strumenti per simulazione avversario, infrastruttura red team, framework C2 e sicurezza operativa.
Raccomandato da Kitploit
 rawfilejson/awesome-osint-arsenal
OSINT & recon toolkit // 100+ strumenti, installer con un solo comando, SOCMINT, GEOINT, ricognizione di rete, dark web, forense e molto altro.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - Suite di Script Fantastici per l'Escalation dei Privilegi (con colori)
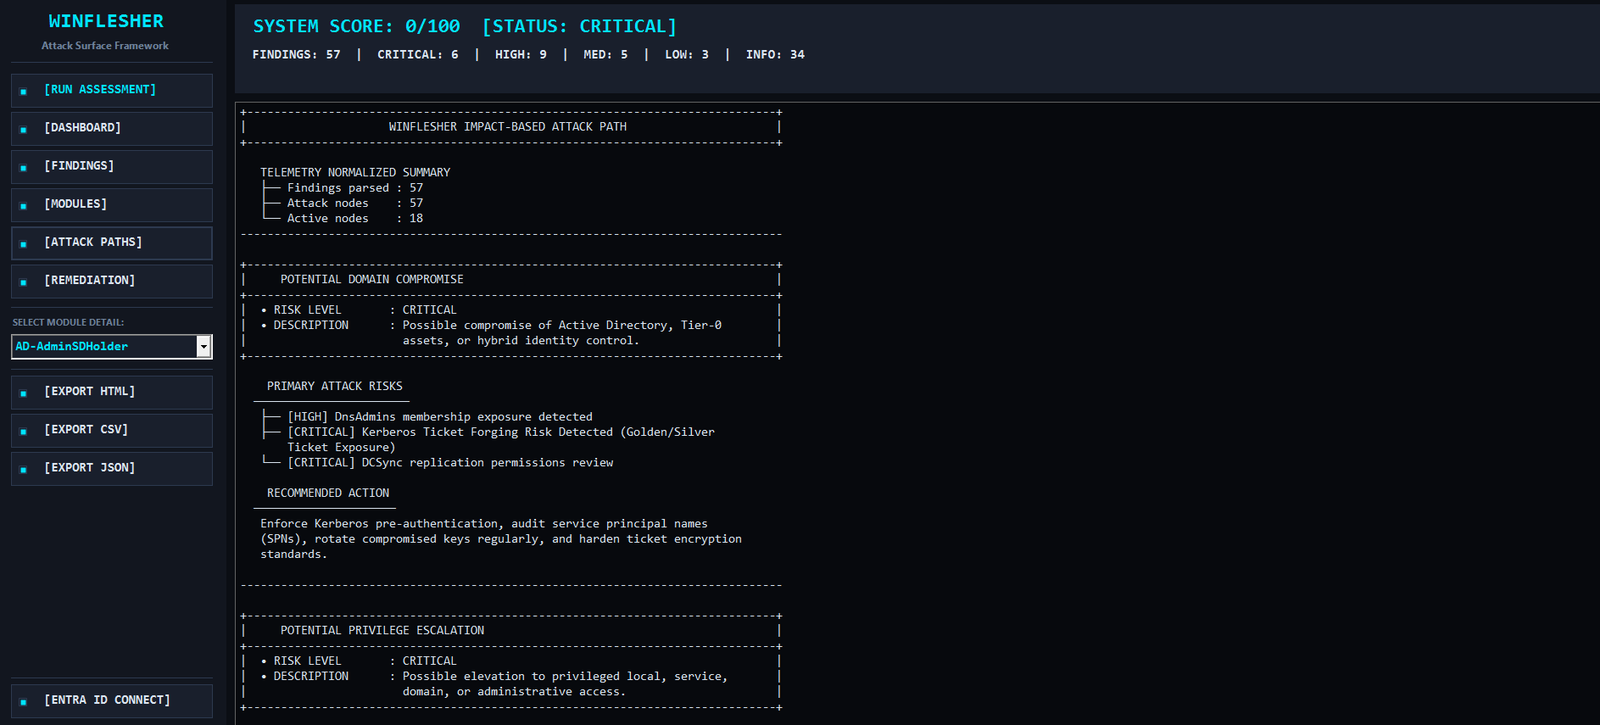 mindsflee/winflesher
Framework automatizzato di valutazione della superficie d'attacco per Active Directory e infrastrutture locali, che correla le vulnerabilità con i…
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…
 projectdiscovery/subfinder
Strumento veloce per l'enumerazione passiva dei sottodomini.
 aliasrobotics/cai
Cybersecurity AI (CAI), il framework per la sicurezza dell'IA
 sliverarmory/sliver-gui
GUI Electron multipiattaforma per il framework C2 Sliver, che fornisce dashboard per sessioni e beacon, generazione di payload, listener, loot e…
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
 hac01/azure-pentesting-suite
Toolkit Go per valutazioni di sicurezza Azure autorizzate: enumera sottoscrizioni e risorse, verifica configurazioni errate e attacca l'archiviazione…
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
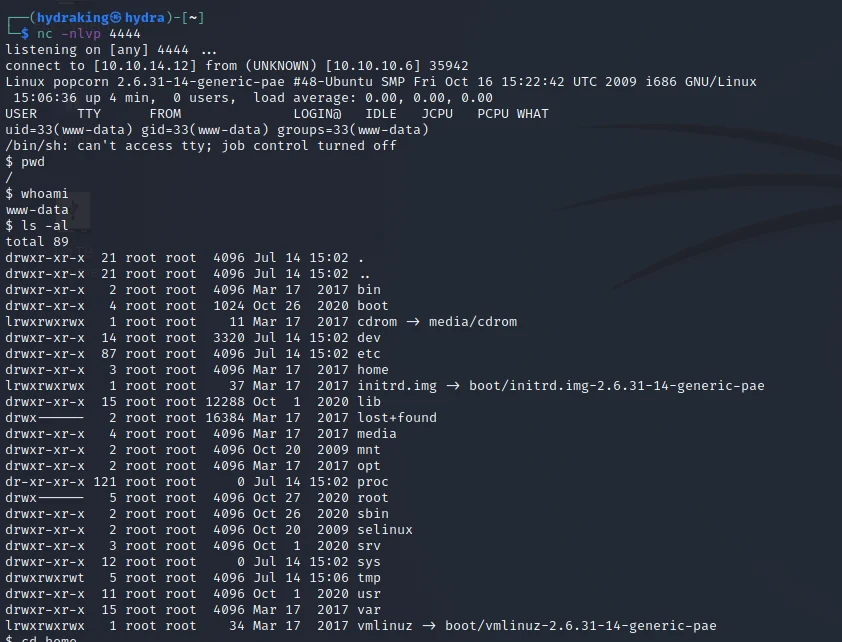 h3x0v3rl0rd/php_reverse_shell
Semplice script PHP di reverse shell per stabilire l'esecuzione remota di comandi sui sistemi target. Ideale per test di penetrazione e valutazioni…
 blackarch/blackarch
Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 hackinglz/ip-obfuscation
Genera indirizzi IP e URL offuscati utilizzando trucchi DWORD, ottale, esadecimale, IPv6-mapped e fake-domain @ per penetration testing,…
 davidsonrafaelk/evillimiter
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI






