
 #1
Strumenti per la scoperta di porte aperte, servizi e potenziali punti di ingresso sui dispositivi di rete.
Raccomandato da Kitploit
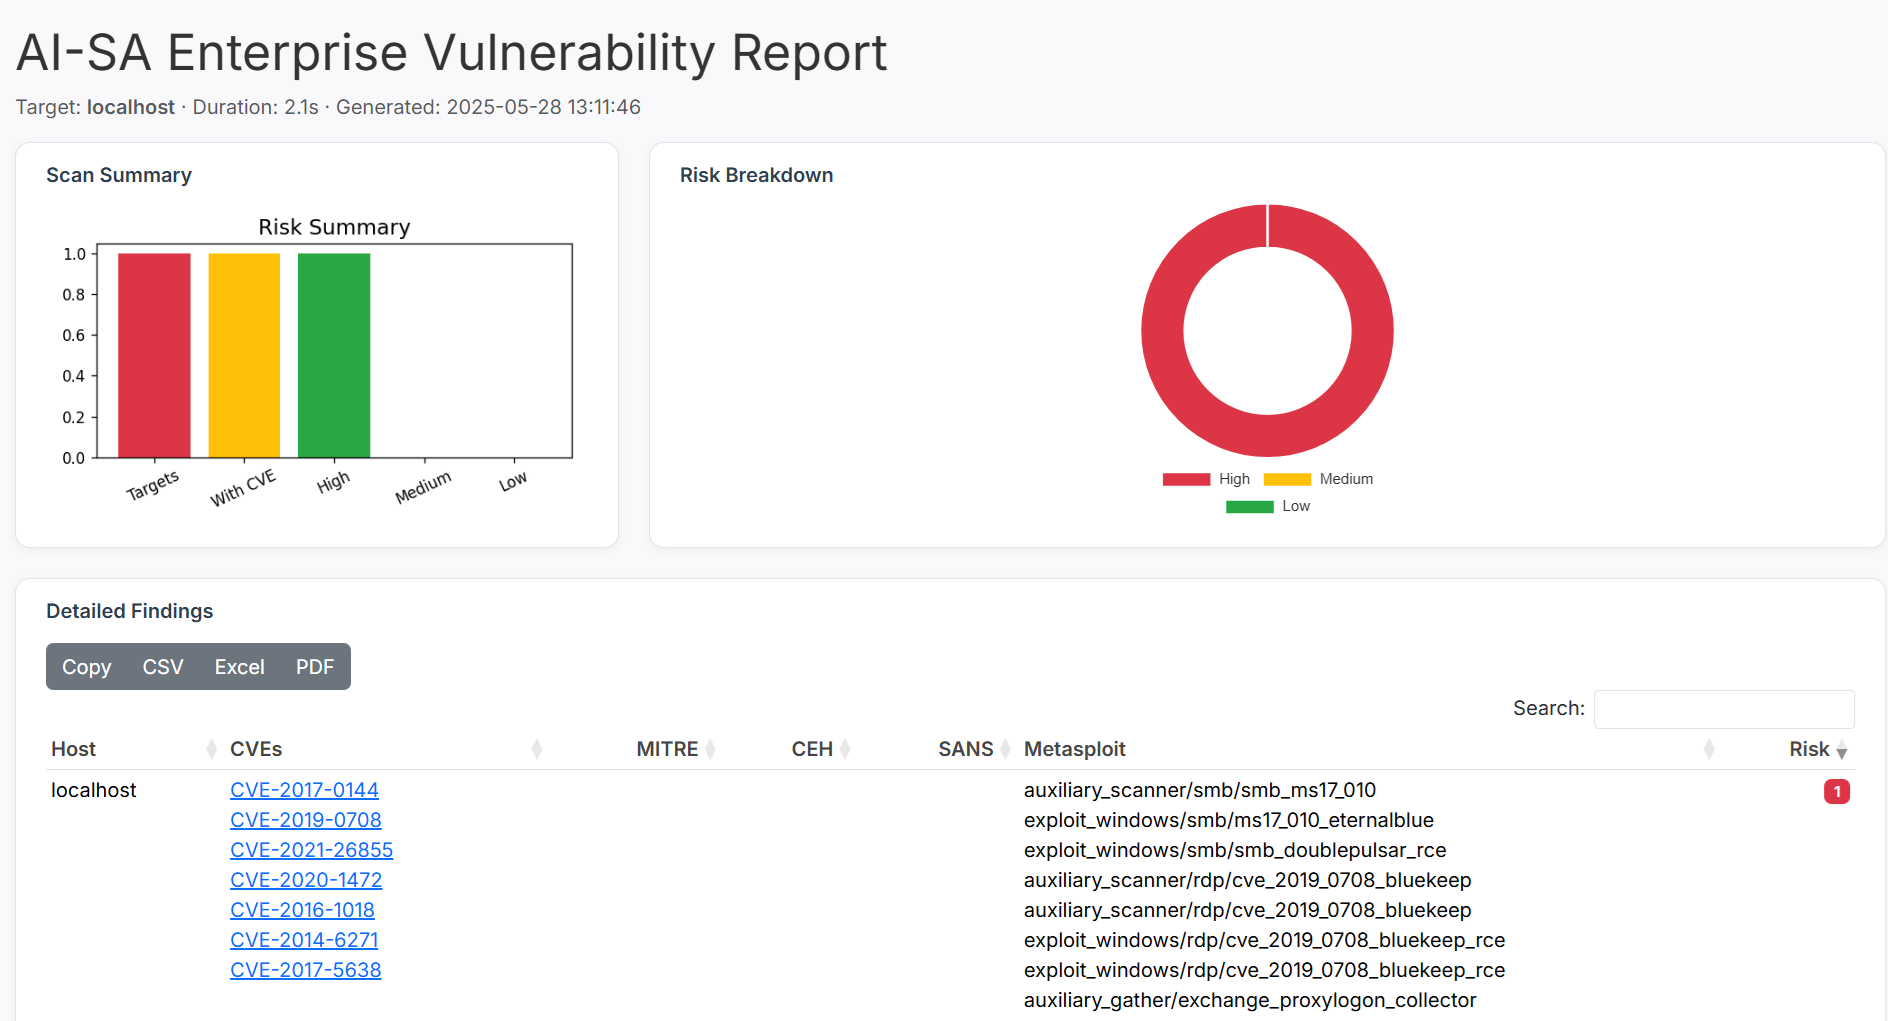
 gmh5225/aisa-scanner
AISA-Scanner è uno scanner di vulnerabilità autonomo basato su IA che mappa le CVE a exploit metasploit, MITRE, CEH e SANS, fornendo report di…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconnaissance e sfruttamento end-to-end di una backdoor nota (CVE-2010-2075) su Metasploitable2 utilizzando Nmap e Metasploit.
 yeee3642/edu-recon
Orchestratore autorizzato di ricognizione e triage per il settore educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, leak di secret/API-key,…
 deade1e/radar
Lo scanner di rete hackerabile
 zales2004/sunset-noontide-pentesting
Descrizione Valutazione professionale di penetration testing della macchina VulnHub Sunset: Noontide, che copre ricognizione, enumerazione dei…
 fa1dz/internet-scanner
Un'interfaccia grafica Tkinter che scansiona una rete IPv4 locale (ARP + probing nmap), mostra i dispositivi, permette di eseguire scansioni complete…
 gbonacini/opensshenum
Enumeratore utenti OpenSSH basato su CVE-2018-15473 con scansione delle porte, fingerprinting ed esecuzione parallela per verificare la presenza di…

 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 mngunibanda1-prog/jozini-network-scanner
Scanner di rete basato su Python con scansione delle porte, acquisizione dei banner e mappatura delle CVE RouterOS per l'identificazione e la…
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Progetto di checklist delle vulnerabilità di sistema e hardening della sicurezza di rete con funzionalità di ricognizione, analisi della backdoor di…
 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 c00ln3t/log4shellauditor
Un agente Go riflessivo e autonomo per audit di sicurezza a ciclo completo, evasione WAF, verifica LDAP OOB, auto-rimedio (auto-patching) e reporting…
 achux21/checker-cve-2024-6387
Scanner Python che controlla gli host per la vulnerabilità regreSSHion di OpenSSH (CVE-2024-6387)
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR (presumibilmente come input, tramite riga di comando o file) e verifica l'apertura delle porte 2083 e 2087.
 azmisyahrul/prismsec
Server MCP sicuro e modulare che integra nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap per il pentesting potenziato dall'IA.
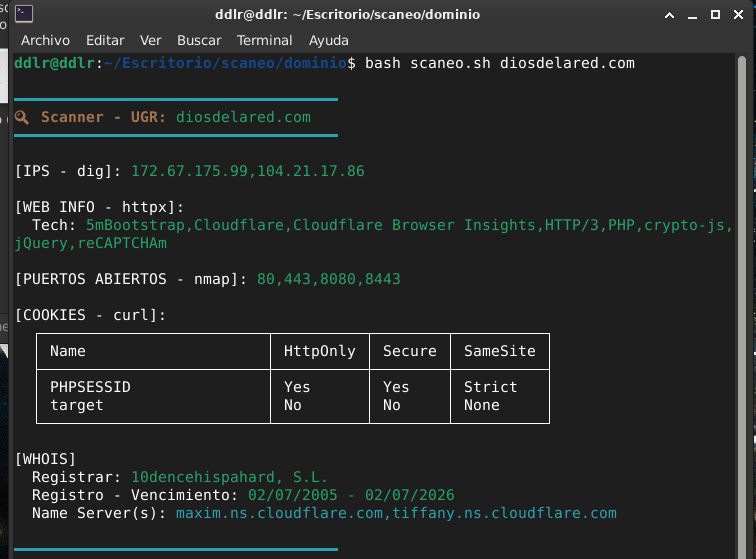 alan-baigorria/dscanner
DScanner è uno strumento in bash che automatizza la fase di ricognizione in audit di sicurezza web, integrando molteplici utilità (dig, nmap,…
 aqeisi/cve-2022-36663-poc
Scanner di rete interna tramite SSRF cieco su Gluu IAM
 udpsycho/moodle-cve-2018-1042
Script per sfruttare CVE-2018-1042 al fine di effettuare scansioni delle porte interne.








