
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit

 emalderson/thephish
ThePhish: uno strumento automatizzato per l'analisi delle email di phishing
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 waelmas/frameless-bitb
Un nuovo approccio al Browser In The Browser (BITB) senza l'uso di iframe, che permette di bypassare i tradizionali framebuster implementati dalle…
 securityfirst/umbrella_android
Open source per app Android, iOS e Web per imparare e gestire la sicurezza fisica e digitale. Da come inviare un messaggio sicuro a come gestire un…
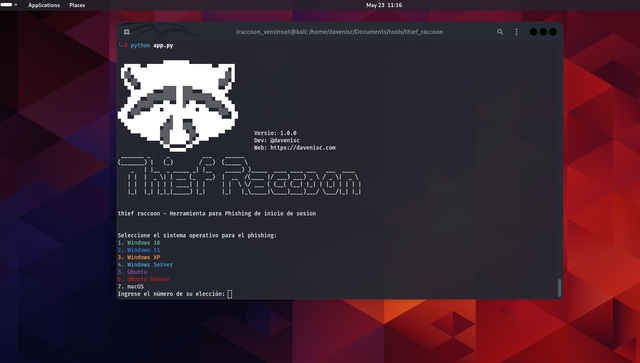 davenisc/thief_raccoon
Strumento educativo di simulazione di phishing che replica le schermate di login dei sistemi operativi per catturare le credenziali a scopo di…
 c4cnm/cve-2024-3867
Questa repository mostra alcune informazioni su questa vulnerabilità, che ho trovato io.
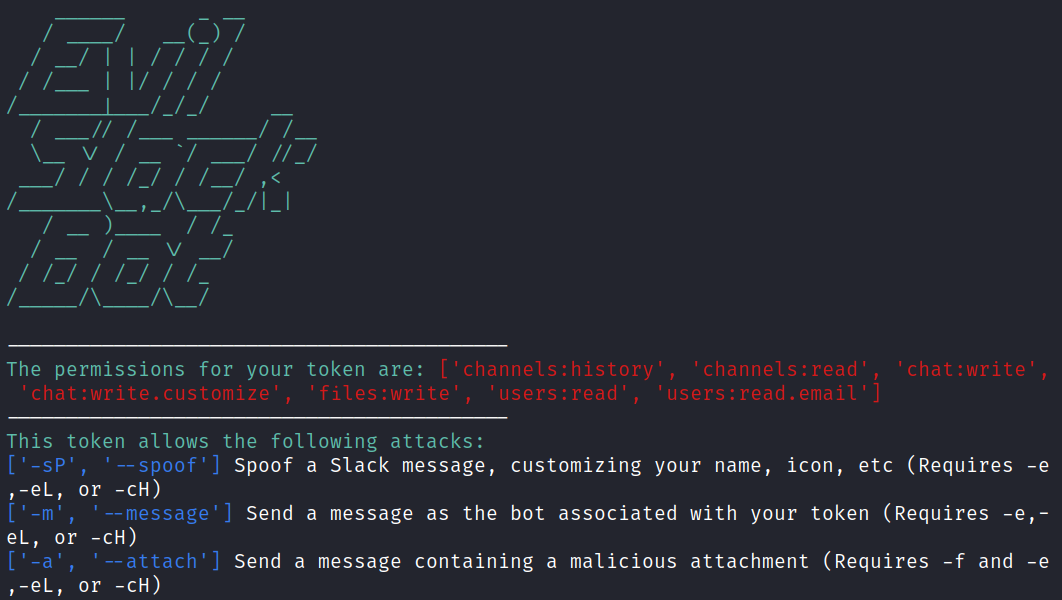 drew-sec/evilslackbot
Un framework di phishing per bot Slack per esercizi di Red Teaming
 qeeqbox/analyzer
Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Cross-Site Scripting tramite allegato HTML malevolo in Roundcube Webmail
 soufianetahiri/teamsntlmleak
Leak di NTLM tramite la scheda Sito Web in Teams via MS Office
 d0rb/cve-2024-21378
Questo repository contiene un exploit per prendere di mira Microsoft Outlook tramite Exchange Online, sfruttando una vulnerabilità per eseguire…
 t4d/stalkphish
StalkPhish - Lo stalker dei kit di phishing, che raccoglie kit di phishing per le indagini.
 dshabani96/cve-2024-21413
Exploit proof-of-concept per esecuzione remota di codice in Microsoft Outlook (CVE-2024-21413) con consegna tramite email SMTP, generazione di…
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator per le tue operazioni Red Team
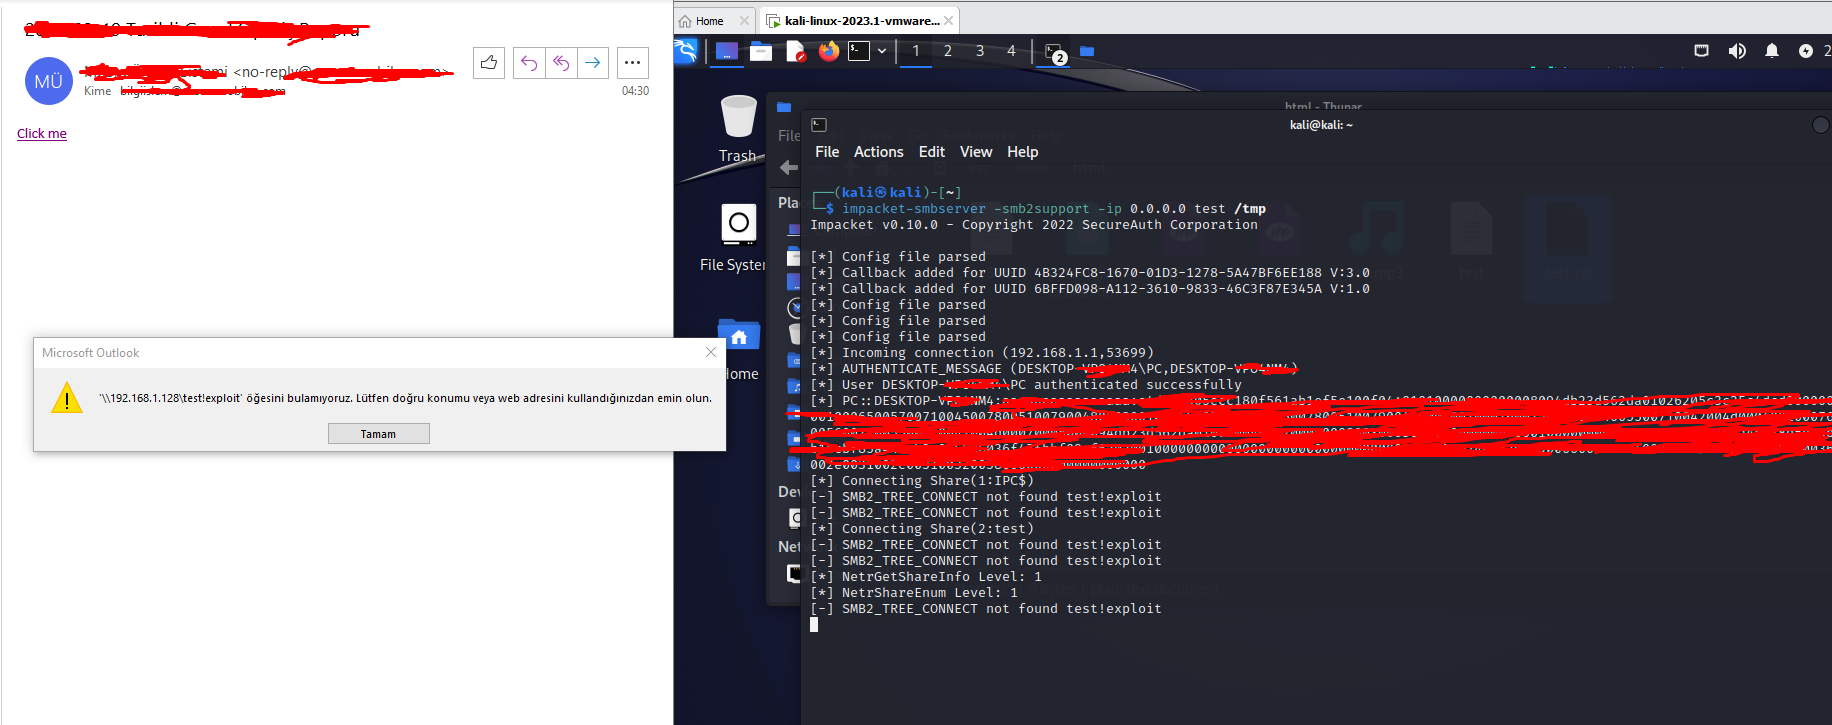 mseymend/cve-2024-21413
CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Attacco di Forza Bruta alle Credenziali tramite CSRF + Reindirizzamento Aperto in Magnolia CMS
 octoberfest7/teamsphisher
Inviare messaggi di phishing e allegati agli utenti di Microsoft Teams
 tw-d/wifi-pineapple-mk7_evil-portal
Kit di access point fraudolento per test di penetrazione WiFi, che distribuisce payload di phishing tramite evil portal per catturare credenziali ed…








