 fin3ss3g0d/evilgophish
evilginx3 + gophish

Combinazione di evilginx3 e GoPhish.
Questa è la versione pubblica e gratuita del repository, NON È L'ULTIMA VERSIONE. Mantengo intenzionalmente questa versione pubblica del repository indietro rispetto alla mia versione per le persone che mi sponsorizzano tramite GitHub Sponsors. Ciò significa che questa versione potrebbe mancare di correzioni di bug o funzionalità e non ci si devono aspettare correzioni di bug, aggiunte di funzionalità o supporto qui. Diventa uno sponsor per accedere all'ultima versione.
Prima di iniziare, tengo a precisare che non intendo in alcun modo criticare Kuba Gretzky e il suo lavoro. Lo ringrazio personalmente per aver rilasciato evilginx3 al pubblico. Senza il suo lavoro, questo lavoro non esisterebbe. Devo anche ringraziare Jordan Wright per aver sviluppato/mantenuto l'incredibile toolkit GoPhish. Anche il fork di Gophish di Kuba è stato utilizzato come ispirazione per alcune parti di questo progetto dopo aver creato la propria integrazione.
Dovresti avere una conoscenza di base su come usare GoPhish e evilginx3.
Non sarò responsabile per alcun uso improprio o illegittimo di questo software. Questo software deve essere utilizzato solo in test di penetrazione autorizzati o impegni di red team in cui l'operatore ha ricevuto esplicita autorizzazione scritta per condurre social engineering.
In qualità di penetration tester o red teamer, potresti aver sentito parlare di evilginx3 come framework proxy man-in-the-middle in grado di bypassare l'autenticazione a due fattori/multifattore. Questo è allettante, per usare un eufemismo, ma quando si cerca di usarlo per impegni di social engineering, ci sono alcuni punti critici.
Mancanza di tracciamento - evilginx3 non fornisce statistiche di tracciamento univoche per vittima (ad es. email aperta, link cliccato, ecc.), il che è problematico per i clienti che vogliono/hanno bisogno/pagano per queste statistiche quando si iscrivono a un impegno di social engineering.
Non è un toolkit completo di social engineering - evilginx3 fornisce solo capacità proxy man-in-the-middle, non offre tutte le funzionalità necessarie per una campagna di social engineering via email/SMS. Ad esempio, non invia email ai target né fornisce questa funzionalità.
Nessuna GUI - abbiamo davvero bisogno di spiegarlo ulteriormente? Amiamo tutti le nostre GUI e la rappresentazione visiva dei dati per una campagna di social engineering è inestimabile. Gli operatori possono davvero comprendere a fondo il successo delle loro campagne di social engineering potendo visualizzare una rappresentazione grafica dei dati.
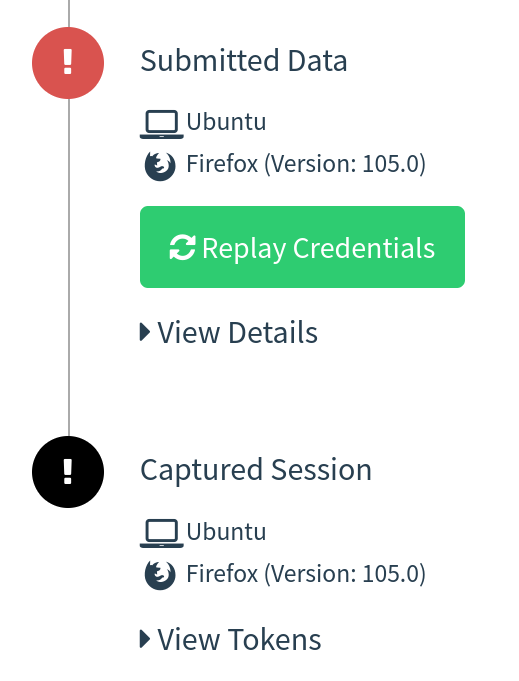
In questa configurazione, GoPhish viene utilizzato per inviare email e fornire una dashboard per le statistiche delle campagne di evilginx3, ma non viene utilizzato per alcuna landing page. I tuoi link di phishing inviati da GoPhish punteranno a un percorso lure di evilginx3 e evilginx3 verrà utilizzato per le landing page. Ciò offre la possibilità di bypassare comunque il 2FA/MFA con evilginx3, senza perdere quelle preziose statistiche. Le notifiche degli eventi della campagna in tempo reale sono state fornite con un server websocket/http locale che ho sviluppato e le stringhe JSON complete e utilizzabili contenenti token/cookie da evilginx3 vengono visualizzate direttamente nella GUI di GoPhish (e nel feed):
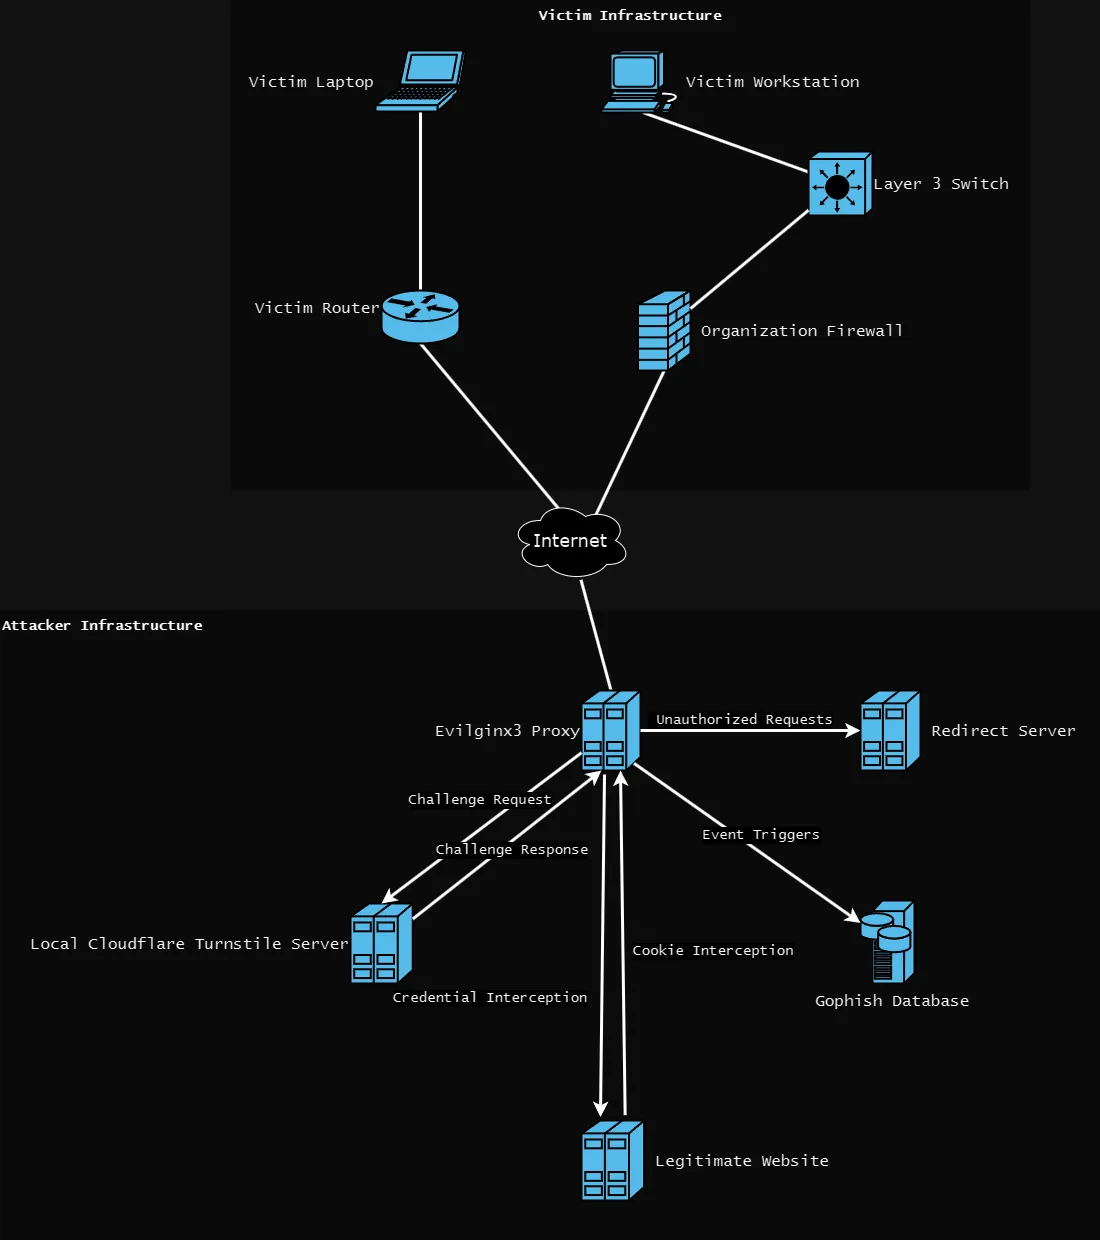
evilginx3 ascolterà su un indirizzo accessibile esternamente sulla porta 443 (o qualsiasi porta tu scelga nella configurazione di evilginx3)GoPhish ascolterà localmente sulle porte 8080 e 3333 (il server di phishing sulla porta 8080 non viene utilizzato)Cloudflare Turnstile ascolterà localmente sulla porta 80setup.sh è stato fornito per automatizzare le configurazioni necessarie. Una volta eseguito questo script e forniti i valori corretti, dovresti essere pronto per iniziare. Di seguito l'aiuto per la configurazione:
Usage:
./setup <root domain> <subdomain(s)> <root domain bool> <feed bool> <rid replacement>
 - root domain                     - il dominio radice da utilizzare per la campagna
 - subdomains                      - una lista separata da spazi di sottodomini evilginx3, può essere uno solo
 - root domain bool                - true o false per proxyare il dominio radice verso evilginx3
 - feed bool                       - true o false se intendi utilizzare il feed live
 - rid replacement                 - sostituisce il valore predefinito "rid" di gophish negli URL di phishing con questo valore
Esempio:
  ./setup.sh example.com "accounts myaccount" false true user_id
L'integrazione di Cloudflare Turnstile ha sostituito le regole di reindirizzamento e una blacklist IP con Apache2. L'approccio Apache2 si basava su un elenco predefinito di regole di reindirizzamento e una blacklist IP. Potremmo non rilevare determinati user agent, host o indirizzi IP che finiscono per rilevare la nostra infrastruttura. Questo di solito viene fatto da bot e software automatizzato che scansiona l'infrastruttura di phishing. La tecnologia Cloudflare Turnstile è una delle migliori difese contro i bot al momento della scrittura e verifica che un utente reale stia accedendo al tuo sito.
Turnstile nella dashboardevilginx3/templates/forbidden.html e evilginx3/templates/turnstile.html con le tue modificheevilginx3, includi le chiavi pubbliche/private con il flag turnstile separate da :. Per esempio: