 octoberfest7/teamsphisher
Inviare messaggi di phishing e allegati agli utenti di Microsoft Teams

                            ...
                        :-++++++=-.
                      .=+++++++++++-
                     .++++++++++++++=     :------:                            :-:--.
                     :+++++++++++++++.  .----------                           #= .-+.
                     :+++++++++++++++.  -----------:                         :#=  :#.
:--------------------------=++++++++-  .------------                          .=+  ++
----------------------------+++++*+-.   :+=-----===:                          -+-.+:
:---------------------------++++=-.      .=+++++=-.                           .=+:.
:------=%%%%%%%%%%%%--------:...           .:::..                              -*=-:
:------=****#@@#****--------=++++++++++++++-----------.                        -#++-
:----------:+@@+:-----------+++++++++++++++=-----------                        -#++-
:-----------+@@*------------+++++++++++++++=-----------.                       -*+*-
:-----------+@@*------------+++++++++++++++=-----------.                   .   -*++-
:-----------+@@*------------+++++++++++++++=-----------.                   --  -*++-
:-----------+@@*------------+++++++++++++++=-----------.           .       ==  -*++-                .=
:-----------+@@+------------+++++++++++++++=-----------.          .+       -=  :+==-                .*
:---------------------------+++++++++++++++=-----------.          =*       -=  -+=+=                .::
----------------------------+++++++++++++++=-----------           **       -+  -+=++.               .*=
.:-------------------------=+++++++++++++++=---------=:           #+       :=  ++-:*=                ==
                -++++++++++++++++++++++++++=-------=+=:          :#=       .:. *=: -*-               ==
                .=+++++++++++++++++++++++++*+++++++=-.           -#-        ::++=   :+=.            .==
                :++++++++++++++++++++++++=:.:::::.               -*:        .=+-.    .=+-.          -+:
                .=+*+++++++++++++++++++-                         -+-      .:-=.        .-====----:-==:
                    .-+**+++++++++++**+-.                        .++:   .-=-:             .:-====-:.
                    :-=++******+=-:                               .=+===--.
                        ..:::..                                      ...

                   _____                            ______  _      _       _
                  |_   _|                           | ___ \| |    (_)     | |
                    | |  ___   __ _  _ __ ___   ___ | |_/ /| |__   _  ___ | |__    ___  _ __
                    | | / _ \ / _` || '_ ` _ \ / __||  __/ | '_ \ | |/ __|| '_ \  / _ \| '__|
                    | ||  __/| (_| || | | | | |\__ \| |    | | | || |\__ \| | | ||  __/| |
                    \_  \___| \__,_||_| |_| |_||___/\_|    |_| |_||_||___/|_| |_| \___||_|

                    v1.2 developed by @Octoberfest73 (https://github.com/Octoberfest7)
TeamsPhisher è un programma Python3 che facilita l'invio di messaggi e allegati di phishing agli utenti di Microsoft Teams le cui organizzazioni consentono comunicazioni esterne.
Normalmente non è possibile inviare file agli utenti di Teams al di fuori della propria organizzazione. Max Corbridge (@CorbridgeMax) e Tom Ellson (@tde_sec) di JUMPSEC hanno recentemente divulgato un metodo per aggirare questa restrizione manipolando le richieste web di Teams per alterare il destinatario di un messaggio con un file allegato.
TeamsPhisher incorpora questa tecnica oltre ad alcune precedenti divulgate da Andrea Santese (@Medu554).
Si basa pesantemente anche su TeamsEnum, un fantastico lavoro di Bastian Kanbach (@bka) di SSE, per la parte di autenticazione del flusso di attacco e per alcune funzioni di utilità generale.
TeamsPhisher cerca di prendere il meglio da tutti questi progetti e fornire un mezzo robusto, personalizzabile ed efficiente per operazioni autorizzate di Red Team per sfruttare Microsoft Teams per scenari di phishing per l'accesso iniziale.
Vedi la fine di questo README per raccomandazioni di mitigazione.
Fornisci a TeamsPhisher un allegato, un messaggio e un elenco di utenti Teams target. Caricherà l'allegato nello Sharepoint del mittente, e poi scorrerà l'elenco dei target.
TeamsPhisher enumererà prima l'utente target e si assicurerà che l'utente esista e possa ricevere messaggi esterni. Creerà quindi una nuova conversazione con l'utente target. Nota che si tratta tecnicamente di una chat di "gruppo" perché TeamsPhisher include l'email del target due volte; questo è un espediente intelligente di @Medu554 che aggirerà la schermata di avviso "Qualcuno al di fuori della tua organizzazione ti ha inviato un messaggio, sei sicuro di volerlo visualizzare?" che potrebbe far esitare i nostri target. (v1.2)Nota: questo bypass della schermata di avviso è stato corretto, ma aggiungere l'utente target a una chat di gruppo è ancora rilevante per l'attuale bypass della schermata di avviso.
Una volta creata la nuova conversazione tra il nostro mittente e il target, il messaggio specificato verrà inviato all'utente insieme a un link all'allegato in Sharepoint.
Una volta inviato questo messaggio iniziale, l'utente target verrà rimosso dalla chat di gruppo creata. Questo rimuove la capacità del mittente di inviare ulteriori messaggi al target, ma rimuove anche la schermata "Questa persona proviene da un'organizzazione esterna" e rende il successo molto più probabile. Questo bypass attuale è stato pubblicato da @pfiatde in uno dei suoi numerosi blog su Teams e comportamenti indesiderati e integrato in TeamsPhisher da Steve Nelson (@stevesec128) e Alex Martirosyan (@almartiros) di DenSecure.
Esegui TeamsPhisher per davvero. Invia messaggi di phishing ai target.
Comando:

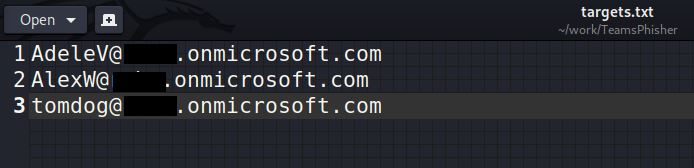
Targets.txt:
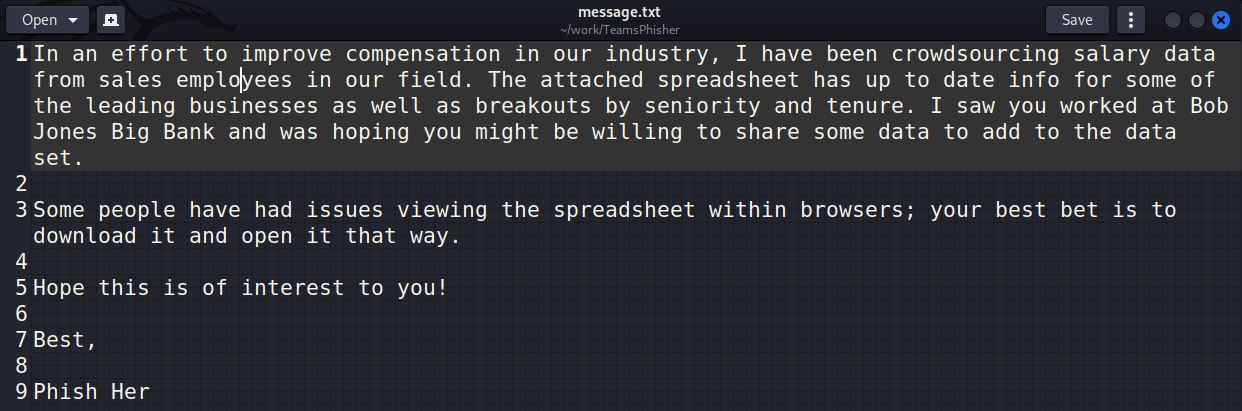
Message.txt:
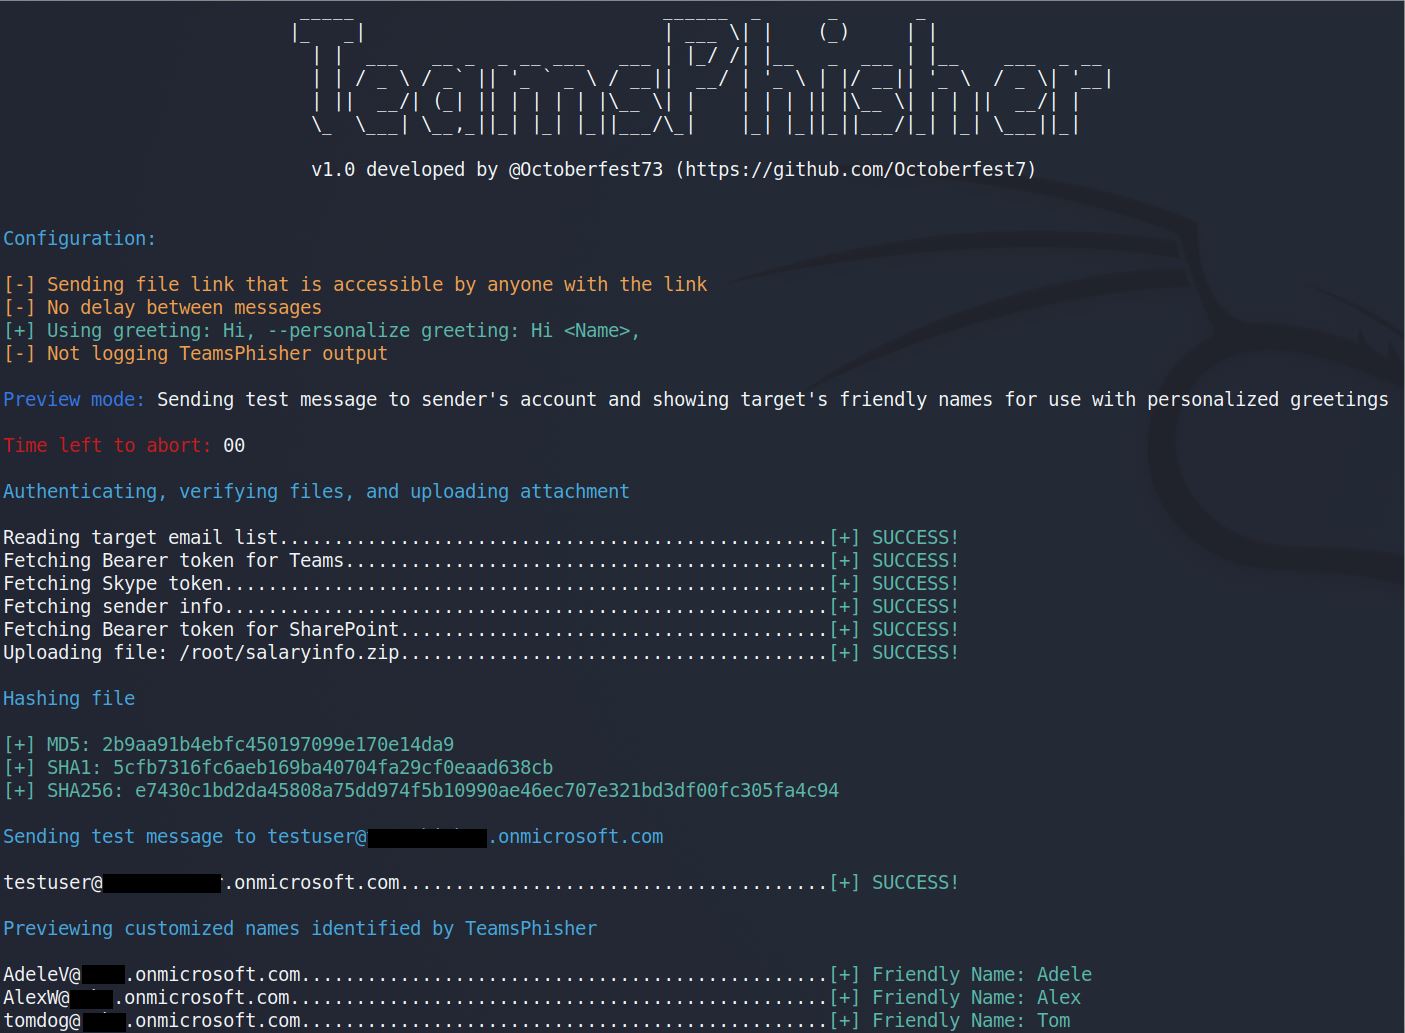
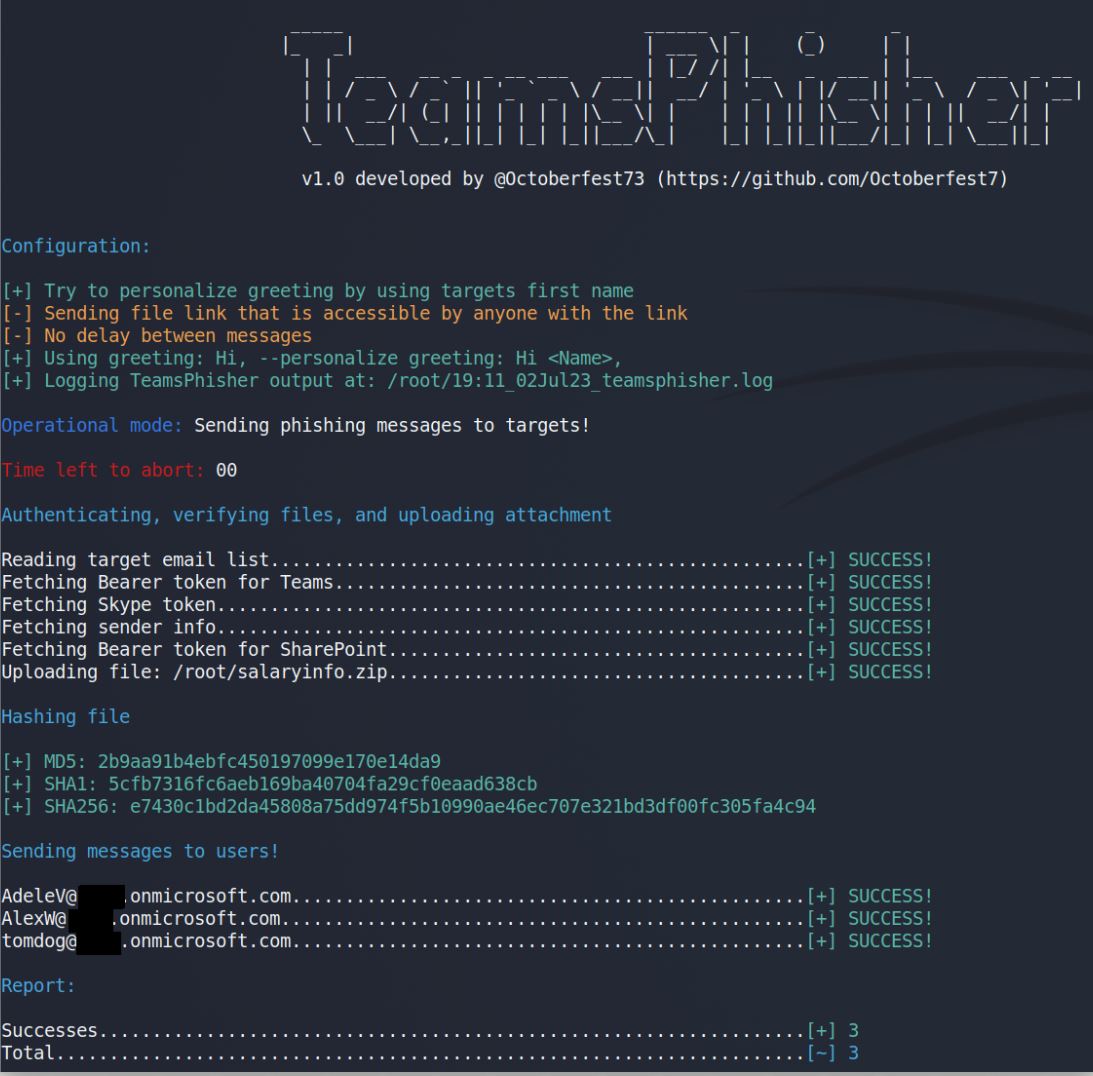
Output di TeamsPhisher:
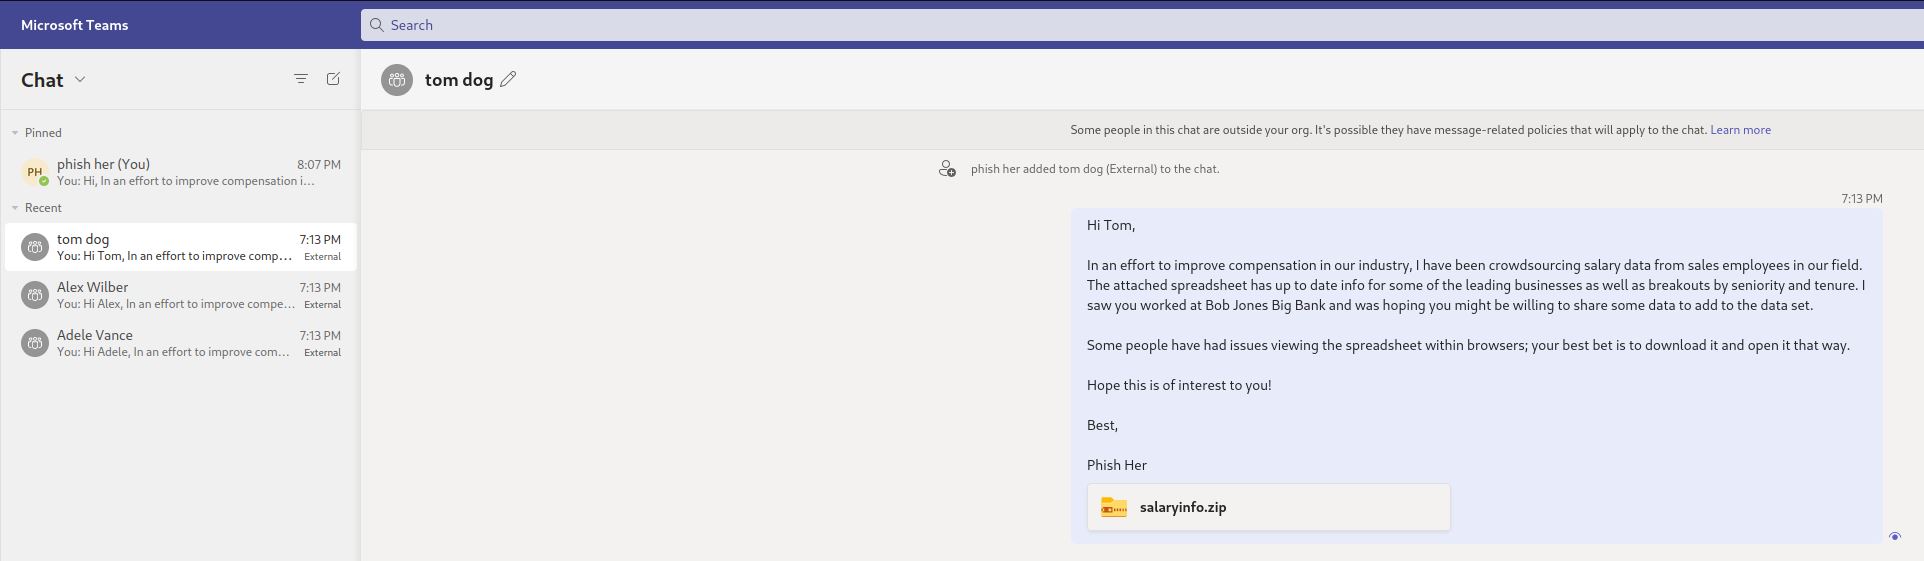
Vista del mittente:
Vista del target:
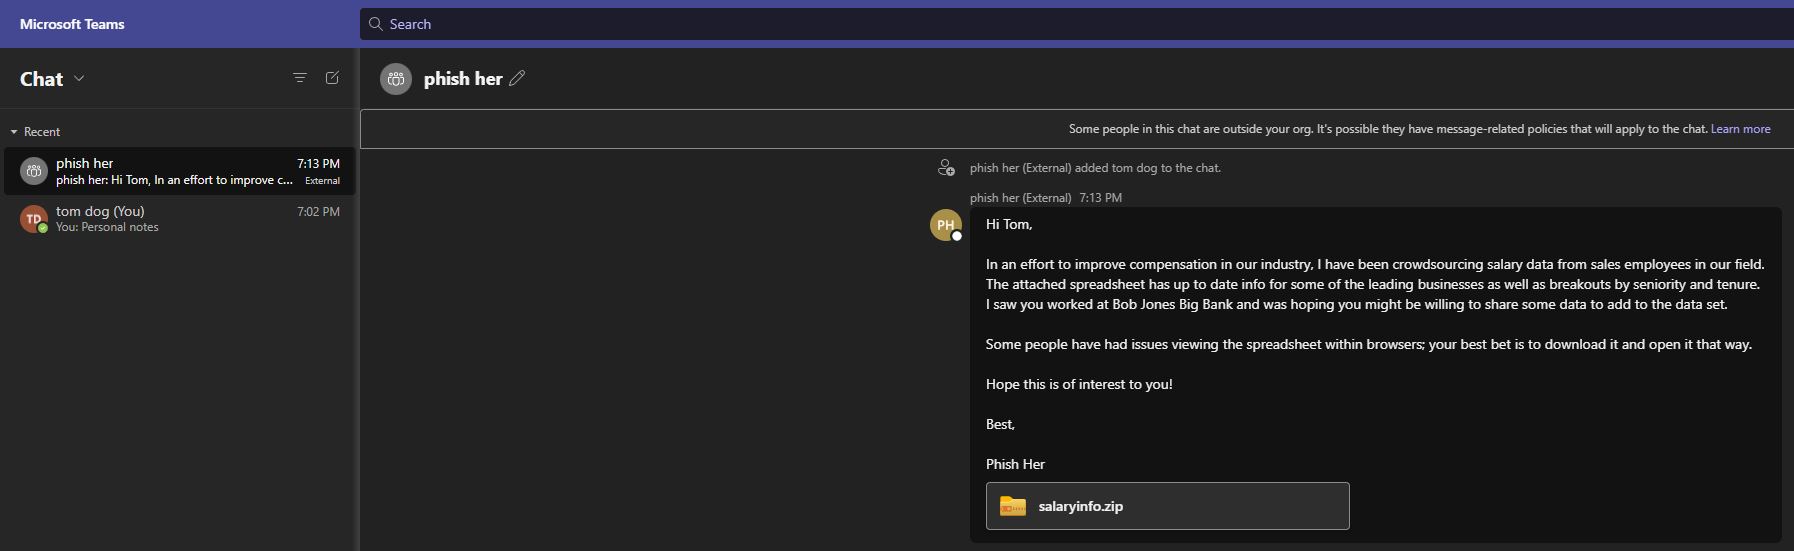
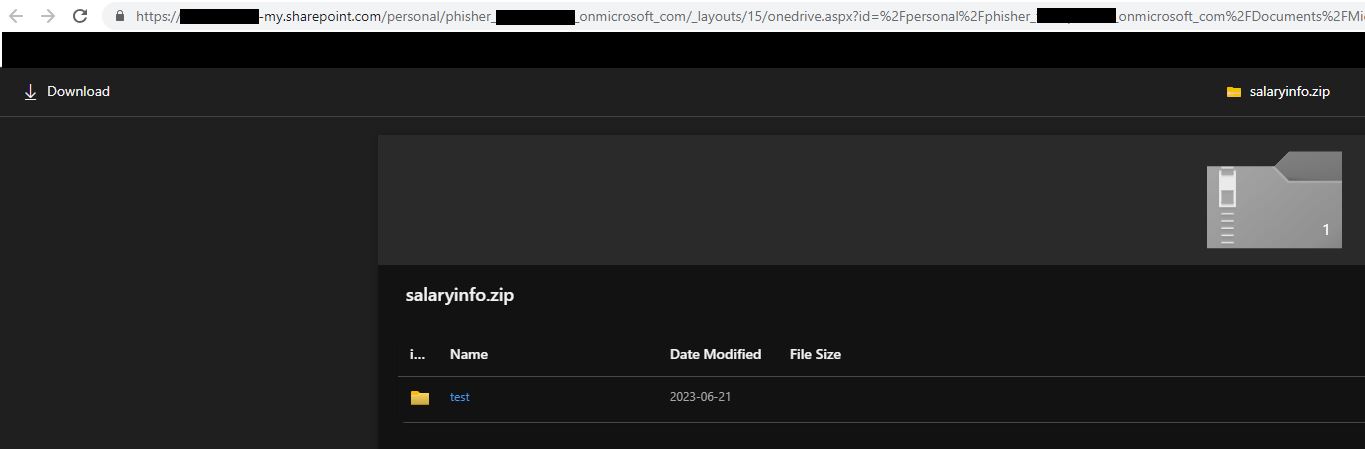
File allegato: