 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit
 hackinglz/ip-obfuscation
Genera indirizzi IP e URL offuscati utilizzando trucchi DWORD, ottale, esadecimale, IPv6-mapped e fake-domain @ per penetration testing,…
 grisuno/lazyown
Framework red team e piattaforma C2 multi-operatore con agenti AI, implant malleabili, rootkit, motore di phishing e 741 comandi CLI che coprono…
 shaheeryasirofficial/smugglemypayload
Genera pagine di HTML smuggling che incorporano e ricostruiscono file lato client tramite JavaScript, con codifica del payload, chunking,…
 hac01/azure-pentesting-suite
Toolkit Go per valutazioni di sicurezza Azure autorizzate: enumera sottoscrizioni e risorse, verifica configurazioni errate e attacca l'archiviazione…
 gmh5225/fullscreenbrowserphishing
PoC del phishing tramite l'impostazione del browser in modalità fullscreen
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough della room di TryHackMe su CVE-2024-21413, che copre il bypass della Protected View tramite Outlook Moniker Link, la fuga di hash NTLM e…
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 svdwi/bluebox
Piattaforma open-source di threat intelligence per l'analisi di malware e osservabili. Arricchisce IP, domini, URL e hash con fonti esterne, esegue…
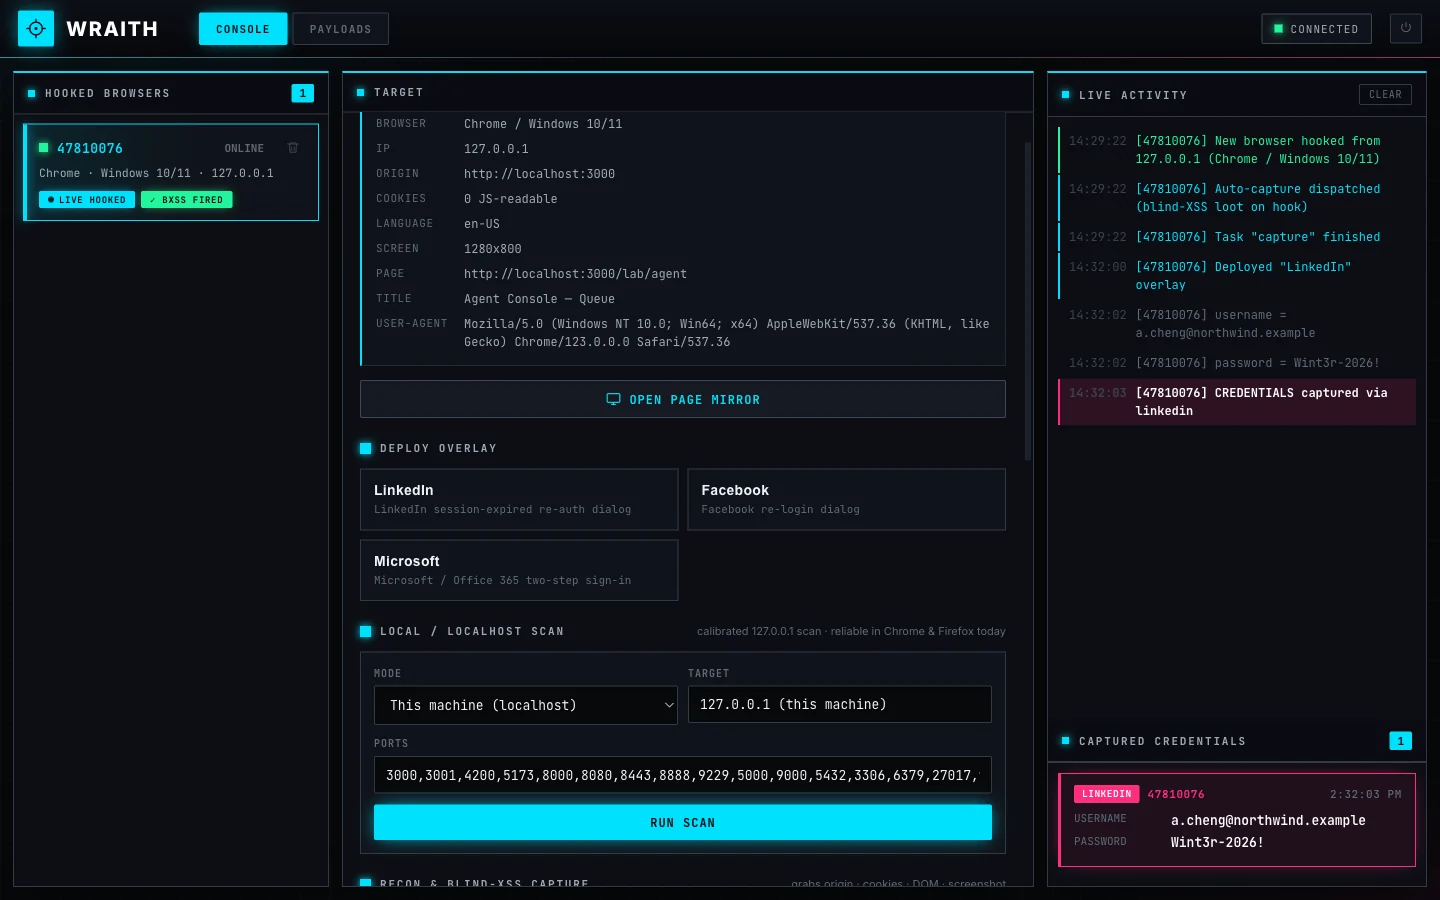 arcanum-sec/wraith
Framework di hooking dei browser per red team autorizzati e formatori. Aggancia i browser tramite XSS, offre controllo interattivo post-exploitation,…
 alkimcoskun/yordam-kutuphane-otomasyonunda-coklu-html-enjeksiyonu
CVE-2026-77818 - Yordam Kütüphane Otomasyon Sistemi - Riflessione di HTML injection in tre punti distinti, intercettazione dell'azione del modulo e…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
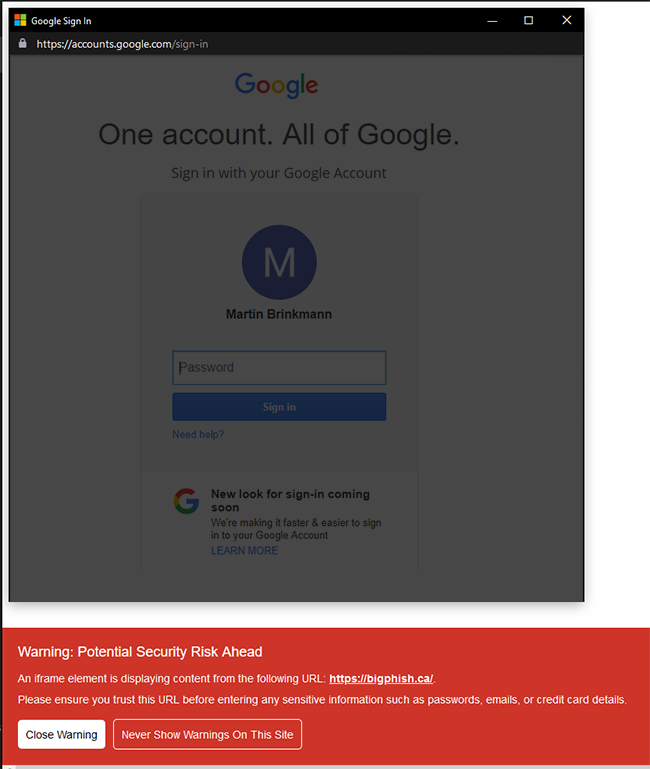 malwarecube/enhanced-iframe-protection
Un'estensione leggera per rilevare automaticamente e fornire avvisi dettagliati sugli elementi iframe incorporati, al fine di proteggersi dagli…
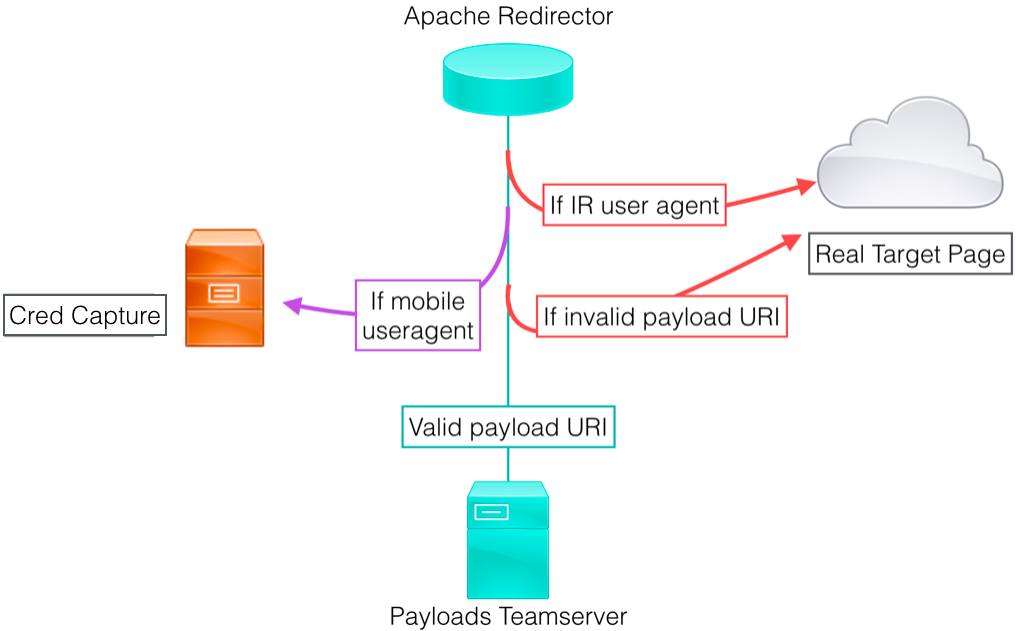 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
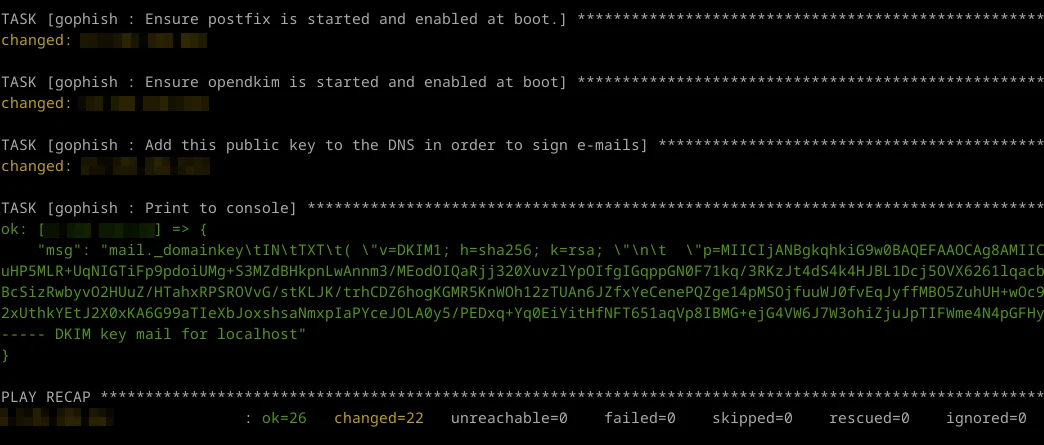 virtualsamuraii/flyphish
Distribuisci un'infrastruttura di phishing al volo.
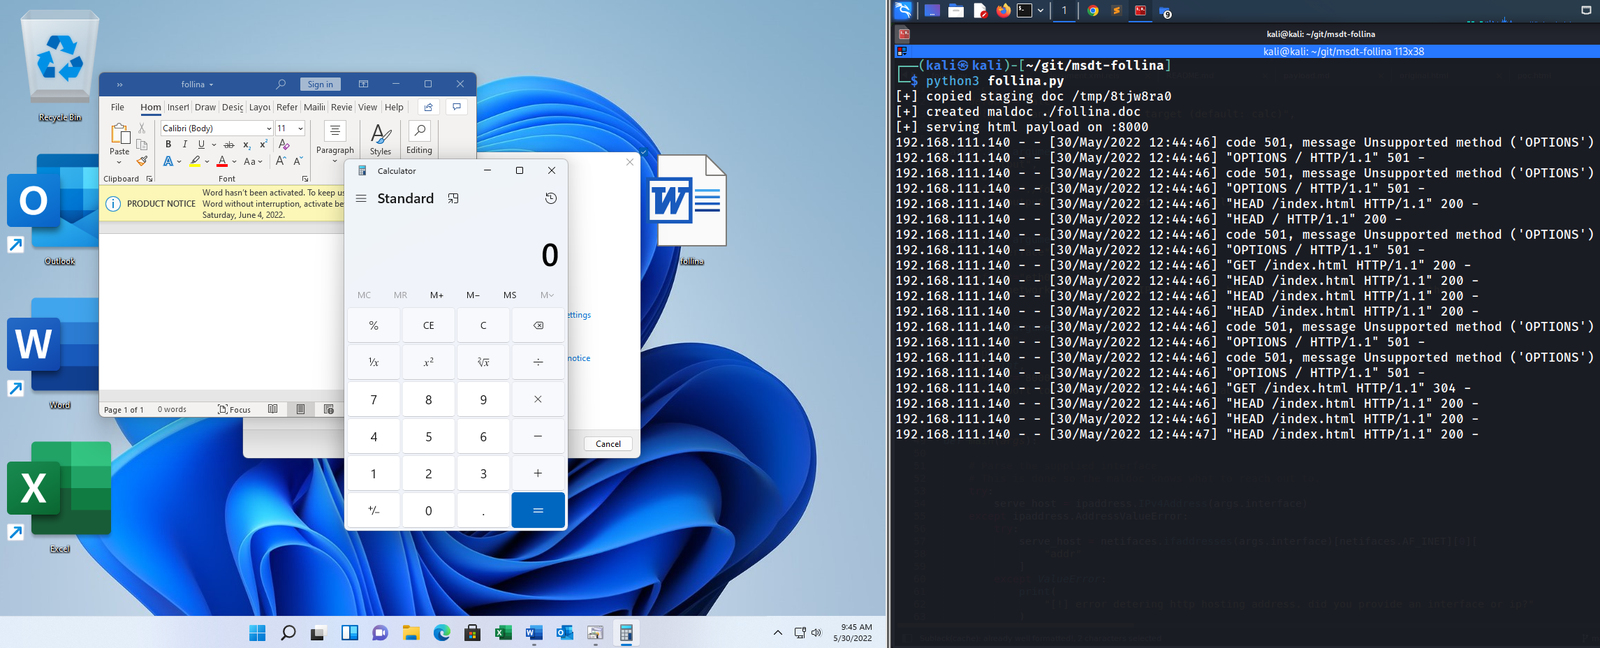 johnhammond/msdt-follina
Genera un documento Microsoft Word dannoso che sfrutta la vulnerabilità MS-MSDT 'Follina' per eseguire comandi arbitrari o mettere in scena payload…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
Progetto purple team che sfrutta la perdita NTLM di Outlook CVE-2023-23397 con consegna tramite phishing, oltre a rilevamenti Sigma/Wazuh mappati su…
 saykino/cve-2025-56218
Advisory che descrive CVE-2025-56218, una vulnerabilità di upload file senza restrizioni in Ascertia SigningHub che consente di convertire file Excel…
 romain-deperne/cve-2026-33715
Unauthenticated SSRF and open email relay in Chamilo LMS — CVE-2026-33715 / CVSS 7.2