
 #1
Strumenti per simulazione phishing, rilevamento, analisi e formazione sulla sicurezza.
Raccomandato da Kitploit
 649/cve-2017-5415
Spoofing della barra degli indirizzi tramite URL blob (browser Firefox). Un attacco può utilizzare un URL blob e uno script per falsificare un URL…
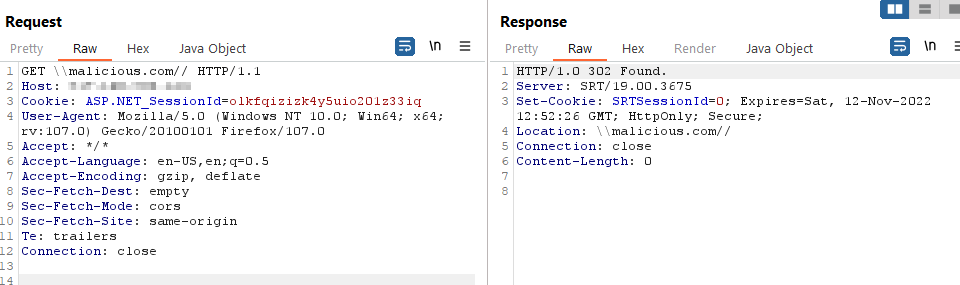 jbalanza/cve-2022-44215
Divulgazione pubblica della vulnerabilità Open Redirect in TitanFTP 19.X
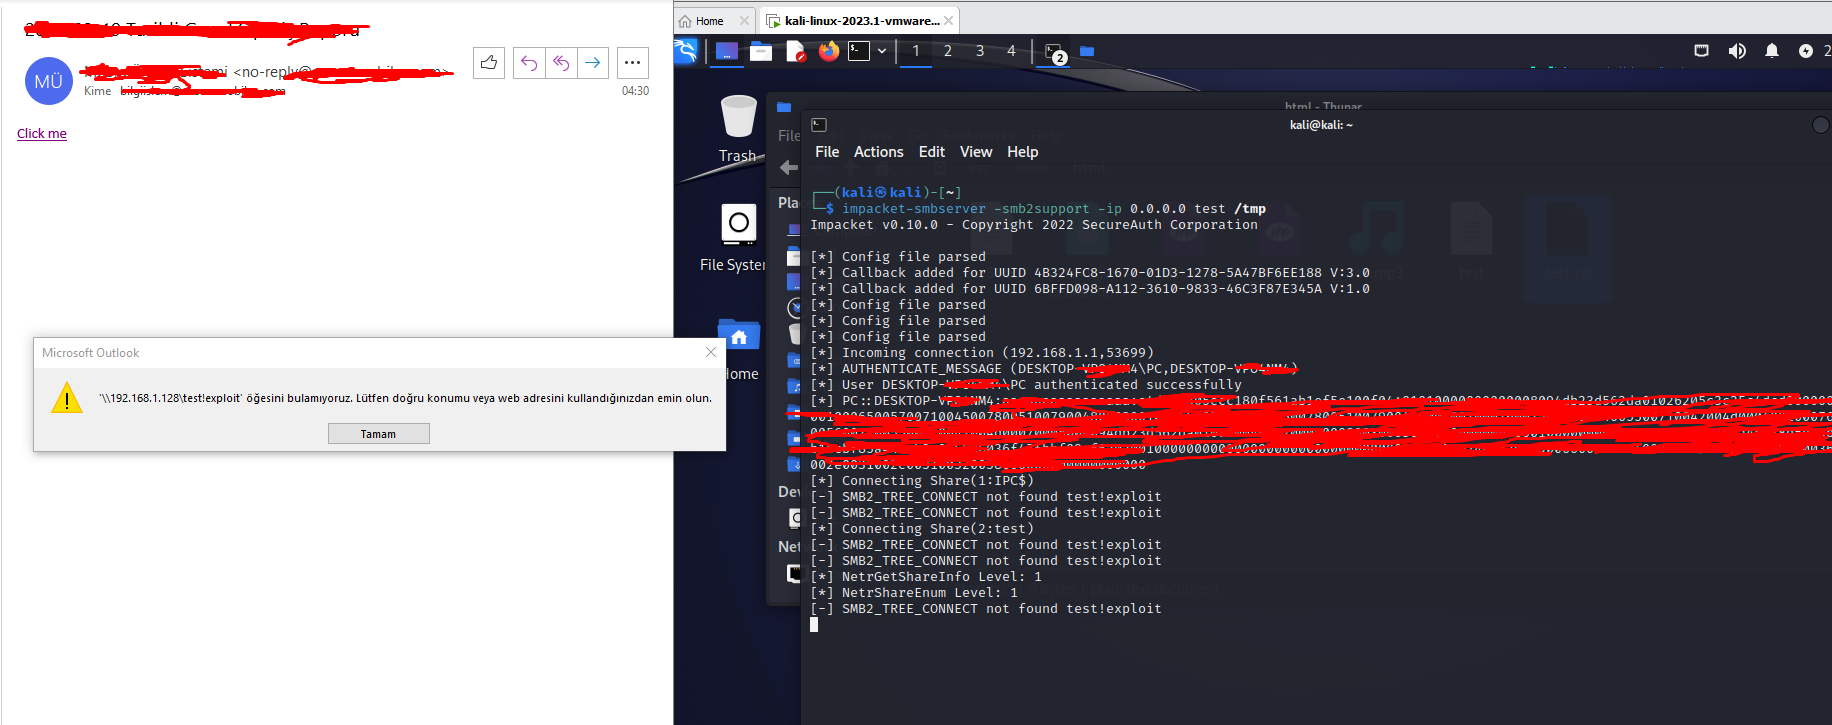 mseymend/cve-2024-21413
CVE-2024-21413 Açığını Kullanarak Giriş Bilgilerini Alma
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 è vulnerabile a Cross Site Scripting (XSS). Un utente normale può rubare i cookie di sessione degli utenti amministratori tramite…
 hau2212/moniker-link-cve-2024-21413-
Exploit didattico per CVE-2024-21413 (Moniker Link) che dimostra RCE di Outlook e perdita di credenziali NTLM tramite collegamenti ipertestuali…
 viniciusfariasdev/cve-2024-21413-outlook-monikerlink-lab
Laboratorio educativo e PoC che dimostra l'attacco Outlook Moniker Link CVE-2024-21413 per perdere hash netNTLMv2 tramite email HTML appositamente…
 e1tex/cve-2023-48104
Proof-of-concept exploit che dimostra l'iniezione HTML nel client web SOGo precedente alla versione 5.9.1, consentendo attacchi di phishing tramite…
 section9labs/cartero
Cartero - Framework di Ingegneria Sociale
 duy-31/cve-2023-51764
Postfix SMTP Smuggling - PoC con script Expect
 ronf98/cve-2024-43451-poc
CVE-2024-43451 è una vulnerabilità NTLM di Windows che permette a un attaccante di forzare l'autenticazione e catturare hash NTLM utilizzando…
 humansecurity/cve-2019-18426
# Repository di divulgazione CVE-2019-18426 che descrive Open Redirect, Bypass CSP, XSS Persistente e permessi di lettura FS in WhatsApp, con…
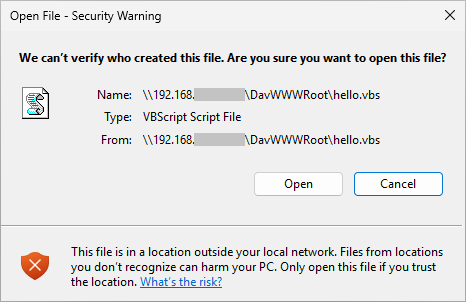 tangent65536/cve-2026-20841
PoC per la "Windows Notepad RCE"
 mcorybillington/suitecrm-rce
Writeup su CVE-2020-28328: Remote Code Execution nel file di log di SuiteCRM più un bonus Cross-Site Scripting
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - Vulnerabilità CSRF per installazione arbitraria di plugin
 thawkhant/viber-desktop-html-injection
Writeup pubblico per CVE-2025-55996 (Iniezione HTML in Viber Desktop)
 h4cknain/cve-2024-21413-microsoft-outlook-moniker-link-vulnerability
Rapporto di laboratorio che analizza lo sfruttamento del Moniker Link di Outlook (CVE-2024-21413), la perdita di credenziali NetNTLMv2 tramite SMB,…
 jm-lemmi/cve-2019-17497
File PoC per CVE-2019-17497
 mrk336/cve-2021-3456
Una catena pratica che inizia con un file PDF innocuo e termina in una reverse shell su un'istanza AWS EC2








