
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Meccanismi di Persistenza — Pagina 8 | Kitploit
Categorie

Meccanismi di Persistenza

Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
Empire preview#1

Empire

GitHubbc-security/empire
5.2k1 mese fa
sliver preview#2

sliver

GitHubbishopfox/sliver
11.7k1 giorno fa
Mythic preview#3

Mythic

GitHubits-a-feature/mythic
4.7k9 giorni fa
Seatbelt preview#7

Seatbelt

GitHubghostpack/seatbelt
4.7k1 anno fa
SharpDPAPI preview#8

SharpDPAPI

GitHubghostpack/sharpdpapi
1.4k2 anni fa
NetExec preview#9

NetExec

GitHubpennyw0rth/netexec
5.8k1 giorno fa
impacket preview#10

impacket

GitHubfortra/impacket
16.0k1 giorno fa
mimikatz preview#11

mimikatz

GitHubgentilkiwi/mimikatz
21.8k6 mesi fa
emp3r0r preview#13

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k4 giorni fa
merlin preview#14

merlin

GitHubne0nd0g/merlin
5.6k5 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
508 risultati
LdrLockLiberator preview

LdrLockLiberator

GitHubelliotkillick/ldrlockliberator

Per quando DLLMain è l'unica via
persistence-mechanismsexploitationpost-exploitation+2
4351 anno fa
DllShimmer preview

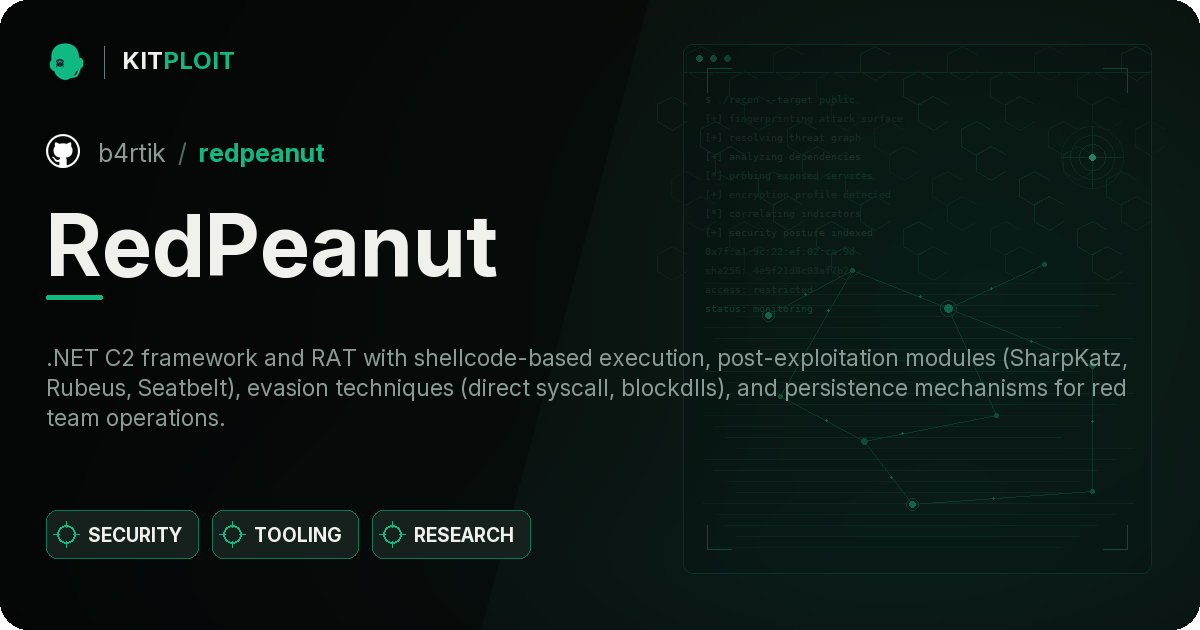
DllShimmer

GitHubprint3m/dllshimmer

Arma facilmente il DLL hijacking. Inserisci una backdoor in qualsiasi funzione di qualsiasi DLL.
persistence-mechanismspenetration-testingred-teaming+2
7501 anno fa
RedPeanut preview

RedPeanut

GitHubb4rtik/redpeanut

RedPeanut è un piccolo RAT sviluppato in .Net Core 2 e il suo agente in .Net 3.5 / 4.0.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
3306 anni fa
tap preview

tap

GitHubtrustedsec/tap

La TrustedSec Attack Platform è un metodo affidabile per i dropper su un'infrastruttura, al fine di garantire connessioni stabilite verso…
penetration-testing-frameworkspersistence-mechanismspost-exploitation+3
5043 anni fa
RedGhost preview

RedGhost

GitHubd4rk007/redghost

Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…
privilege-escalationreconnaissancepayload-generation+5
5425 anni fa
Sinister preview

Sinister

GitHubpushpenderindia/sinister

Sinister è un generatore di keylogger per Windows/Linux che invia i tasti premuti via email insieme ad altre interessanti informazioni sul target.
password-crackingpayload-generationpersistence-mechanisms+5
4652 anni fa
PowerLurk preview

PowerLurk

GitHubsw4mpf0x/powerlurk

Eventi WMI maligni utilizzando PowerShell
privilege-escalationpayload-generationpersistence-mechanisms+5
39810 anni fa
slopShell preview

slopShell

GitHuboldkingcone/slopshell

l'unico webshell PHP di cui hai bisogno.
encryption-decryption-toolspayload-generationpersistence-mechanisms+6
2301 anno fa
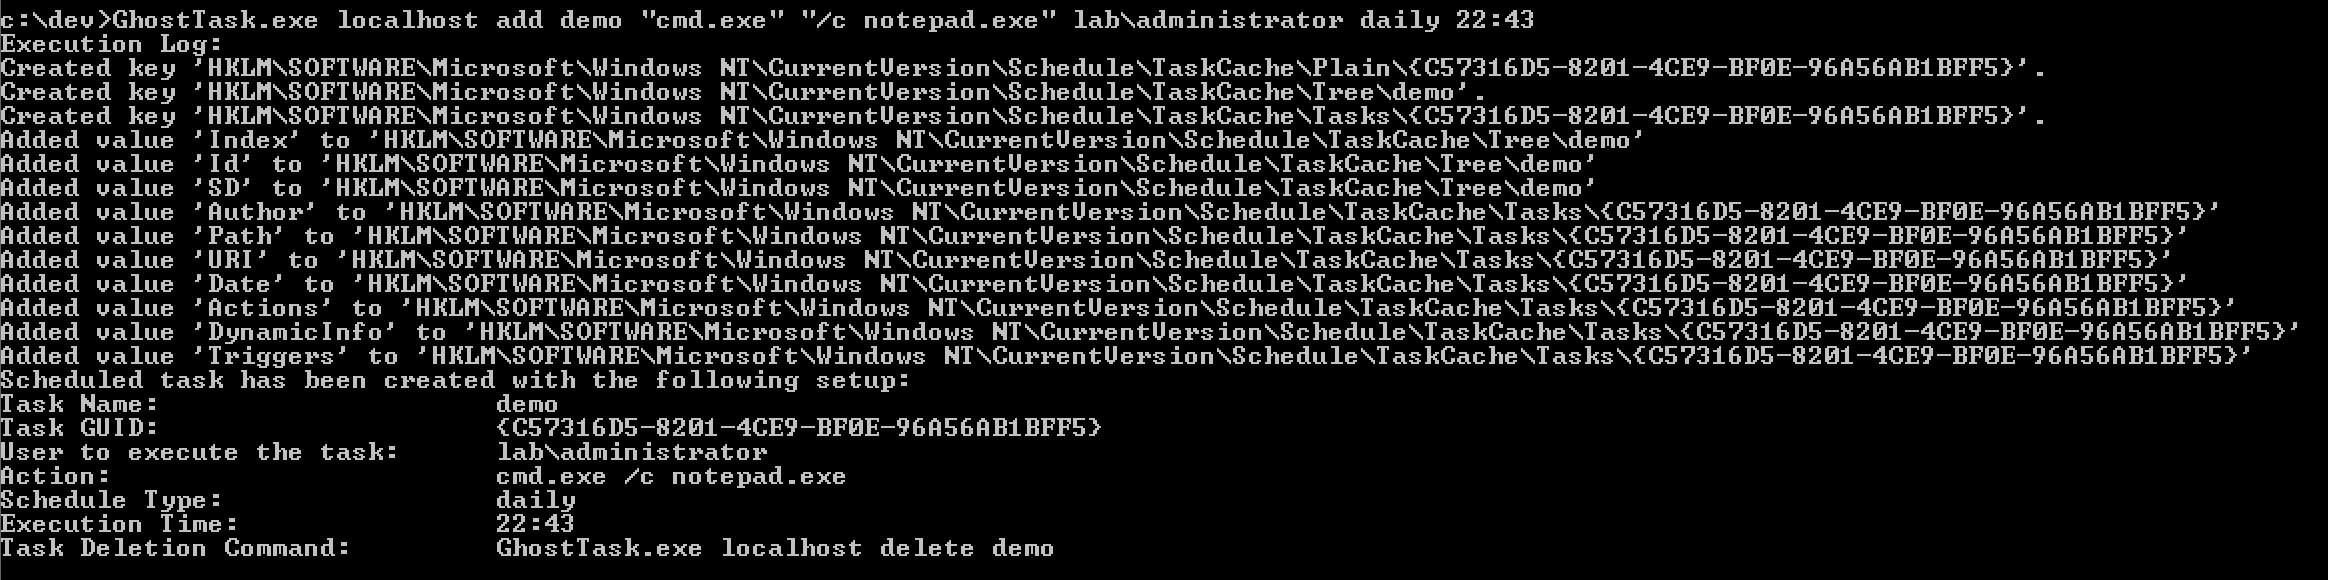
GhostTask preview

GhostTask

GitHubnetero1010/ghosttask

Un tool utilizza la manipolazione diretta del registro per creare attività pianificate senza attivare i normali log degli eventi.

privilege-escalationpersistence-mechanismslateral-movement+1
6351 anno fa
JS-Tap preview

JS-Tap

GitHubhoodoer/js-tap

Beacon JavaScript e C2 da utilizzare per payload XSS o impianti di post-sfruttamento su server webapp o software desktop per monitorare gli utenti e…
phishing-toolsreconnaissancepersistence-mechanisms+8
4743 mesi fa
redsails preview

redsails

GitHubbeetlechunks/redsails

RedSails è un progetto post-exploitation basato su Python volto a bypassare il monitoraggio di sicurezza e la registrazione basati su host.…

persistence-mechanismsids-ips-evasionpost-exploitation+2
3069 anni fa
InjectSetConsole preview

InjectSetConsole

GitHubtwosevenonet/injectsetconsole

Proof of Concept per l'iniezione di codice di processo senza utilizzare WriteProcessMemory

persistence-mechanismsexploitationids-ips-evasion+7
15223 giorni fa
Insanity-Framework preview

Insanity-Framework

GitHub4w4k3/insanity-framework

Genera Payloads e Controlla Macchine Remote. [Interrotto]

phishing-toolsprivilege-escalationpayload-generation+7
2249 anni fa
TeamsImplant preview

TeamsImplant

GitHuballevon412/teamsimplant

Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
exploit-frameworkspersistence-mechanismsshellcode+5
2084 anni fa
DriverJack preview

DriverJack

GitHubklezvirus/driverjack

Dirottamento di servizi driver validi per caricare driver arbitrari (firmati) abusando dei collegamenti simbolici nativi e dei percorsi NT.
privilege-escalationpersistence-mechanismsexploitation+5
3672 anni fa
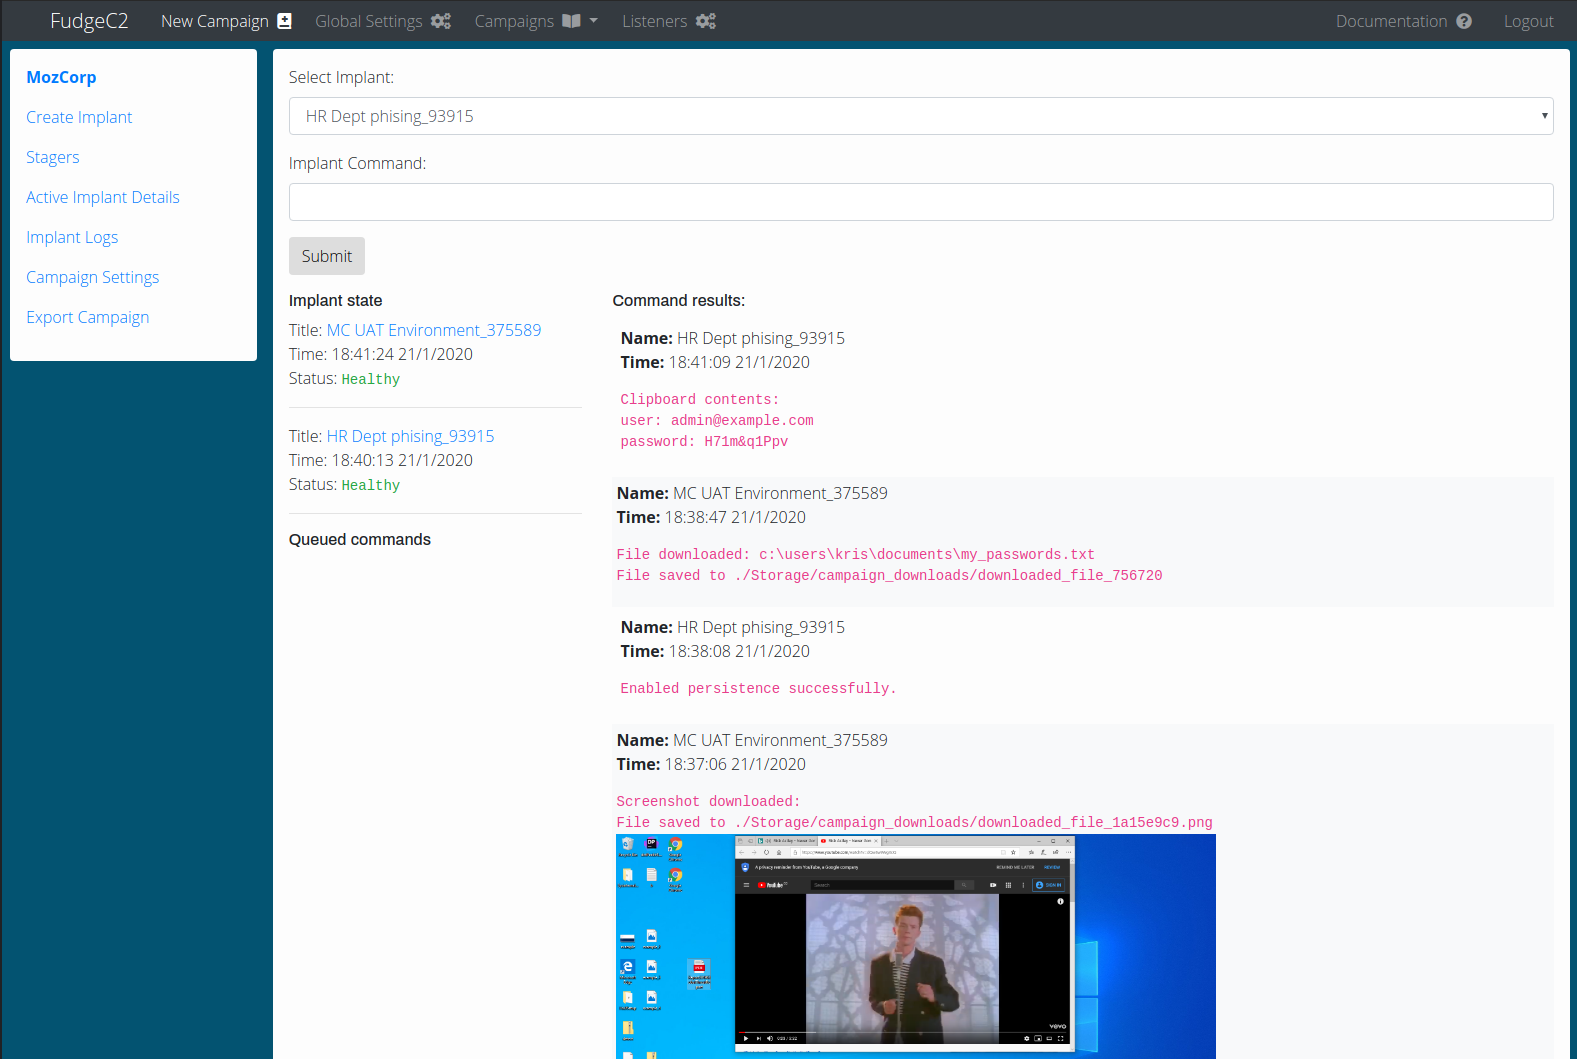
FudgeC2 preview

FudgeC2

GitHubziconius/fudgec2

FudgeC2 - un framework di comando e controllo progettato per la collaborazione di squadra e le attività post-sfruttamento.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
2533 anni fa
NorthStarC2 preview

NorthStarC2

GitHubeng1ndes/northstarc2

Framework di Comando e Controllo basato sul Web (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware…
privilege-escalationpassword-attackspersistence-mechanisms+6
2682 anni fa
browser-backdoor preview

browser-backdoor

GitHubimcpwn/browser-backdoor

BrowserBackdoor è un'applicazione Electron con un backdoor JavaScript WebSocket e un listener da riga di comando Ruby.


payload-generationpersistence-mechanismsdata-exfiltration+4
3418 anni fa
Precedente1…789…29Successivo







