
 #1
Strumenti per mantenere un accesso a lungo termine a sistemi compromessi, anche dopo i riavvii.
Raccomandato da Kitploit

 ghostvectoracademy/dllhijackhunter
Scoperta, validazione e conferma automatizzata del DLL Hijacking. Trasformare le configurazioni errate locali in percorsi di attacco confermati e…
 wh0amitz/sharpadws
Ricognizione e sfruttamento di Active Directory per Red Teams tramite Active Directory Web Services (ADWS).
 malwaretech/edr-preloader
Un bypass EDR che impedisce agli EDR di effettuare hooking o caricare DLL nel nostro processo dirottando il layer AppVerifier.
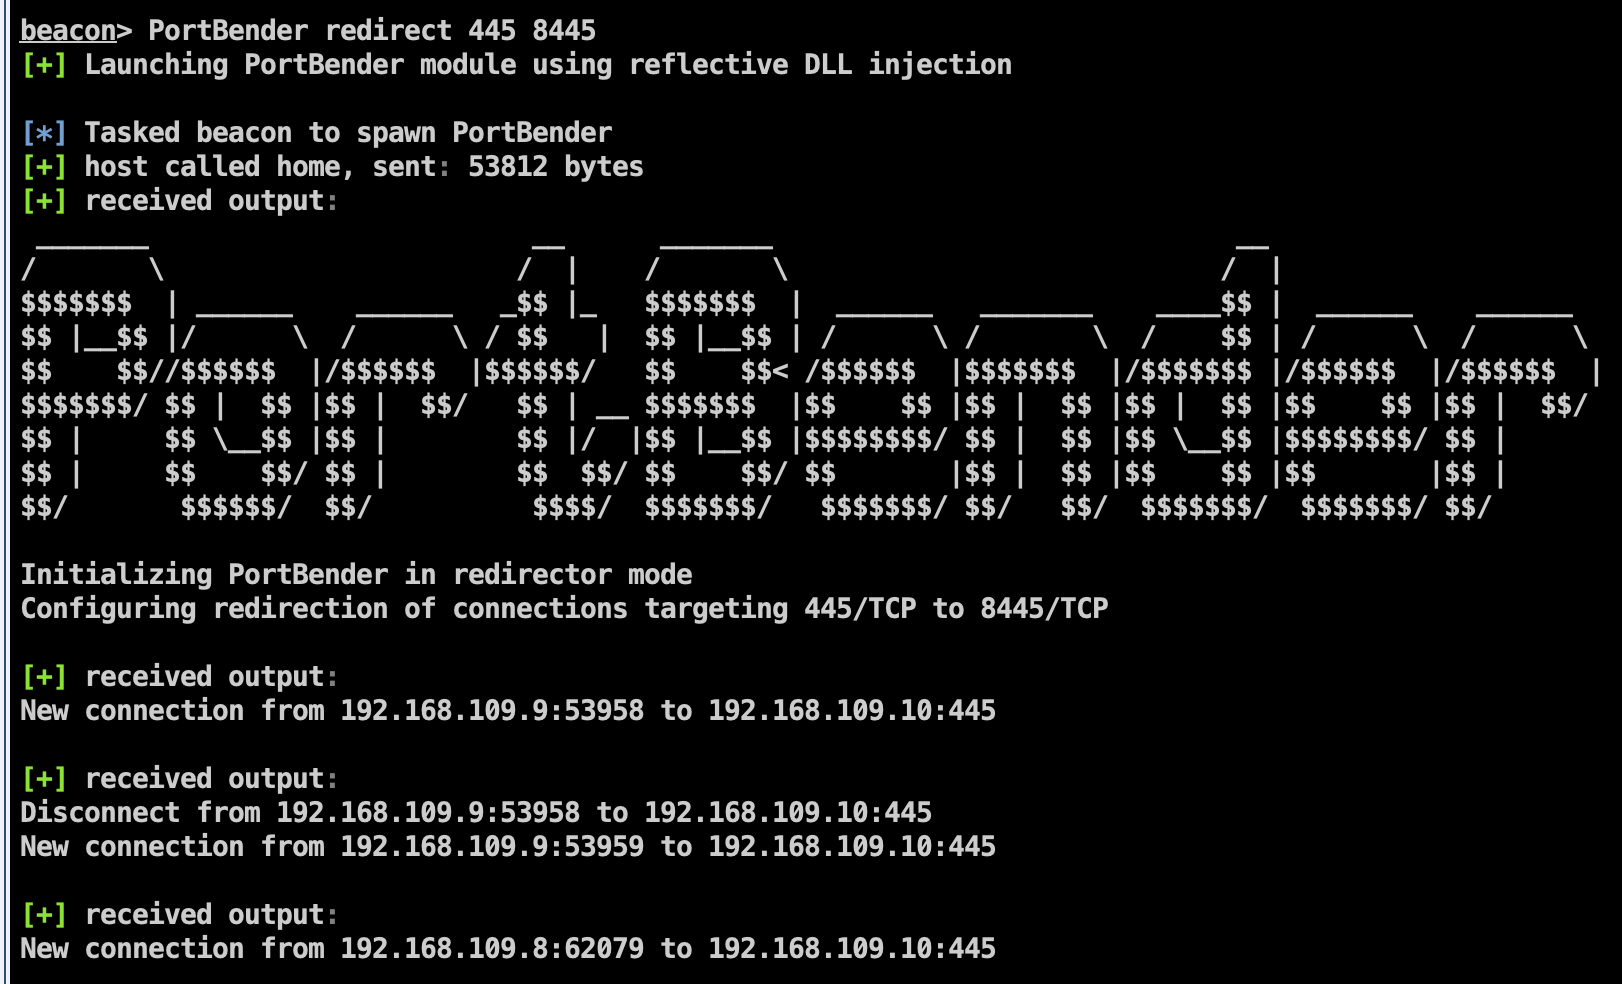 praetorian-inc/portbender
Utilità di reindirizzamento delle porte TCP
 persistence-info/persistence-info.github.io
Riferimento curato dei meccanismi di persistenza di Windows attraverso registro, attività pianificate, servizi e altro, progettato per migliorare…
 pushpenderindia/thorse
THorse è un generatore di RAT (Remote Administrator Trojan) per sistemi Windows/Linux scritto in Python 3.
 machine1337/gmailc2
Un server C2 completamente non rilevabile che comunica tramite Google SMTP per eludere le protezioni antivirus e le restrizioni del traffico di rete.
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) è un trojan che utilizza Twitter come server C&C
 treehacks/botnet-hackpack
Costruisci una botnet di comando e controllo di base in C

 0xthirteen/staykit
Extension di Cobalt Strike per persistenza post-sfruttamento tramite assembly SharpStay .NET. Fornisce persistenza guidata da interfaccia grafica…
 daem0nc0re/vectorkernel
PoCs per la ricerca di tecniche di rootkit in modalità kernel.
 boku7/venom
Venom C2 è un framework Command & Control in Python3 senza dipendenze per la persistenza redteam
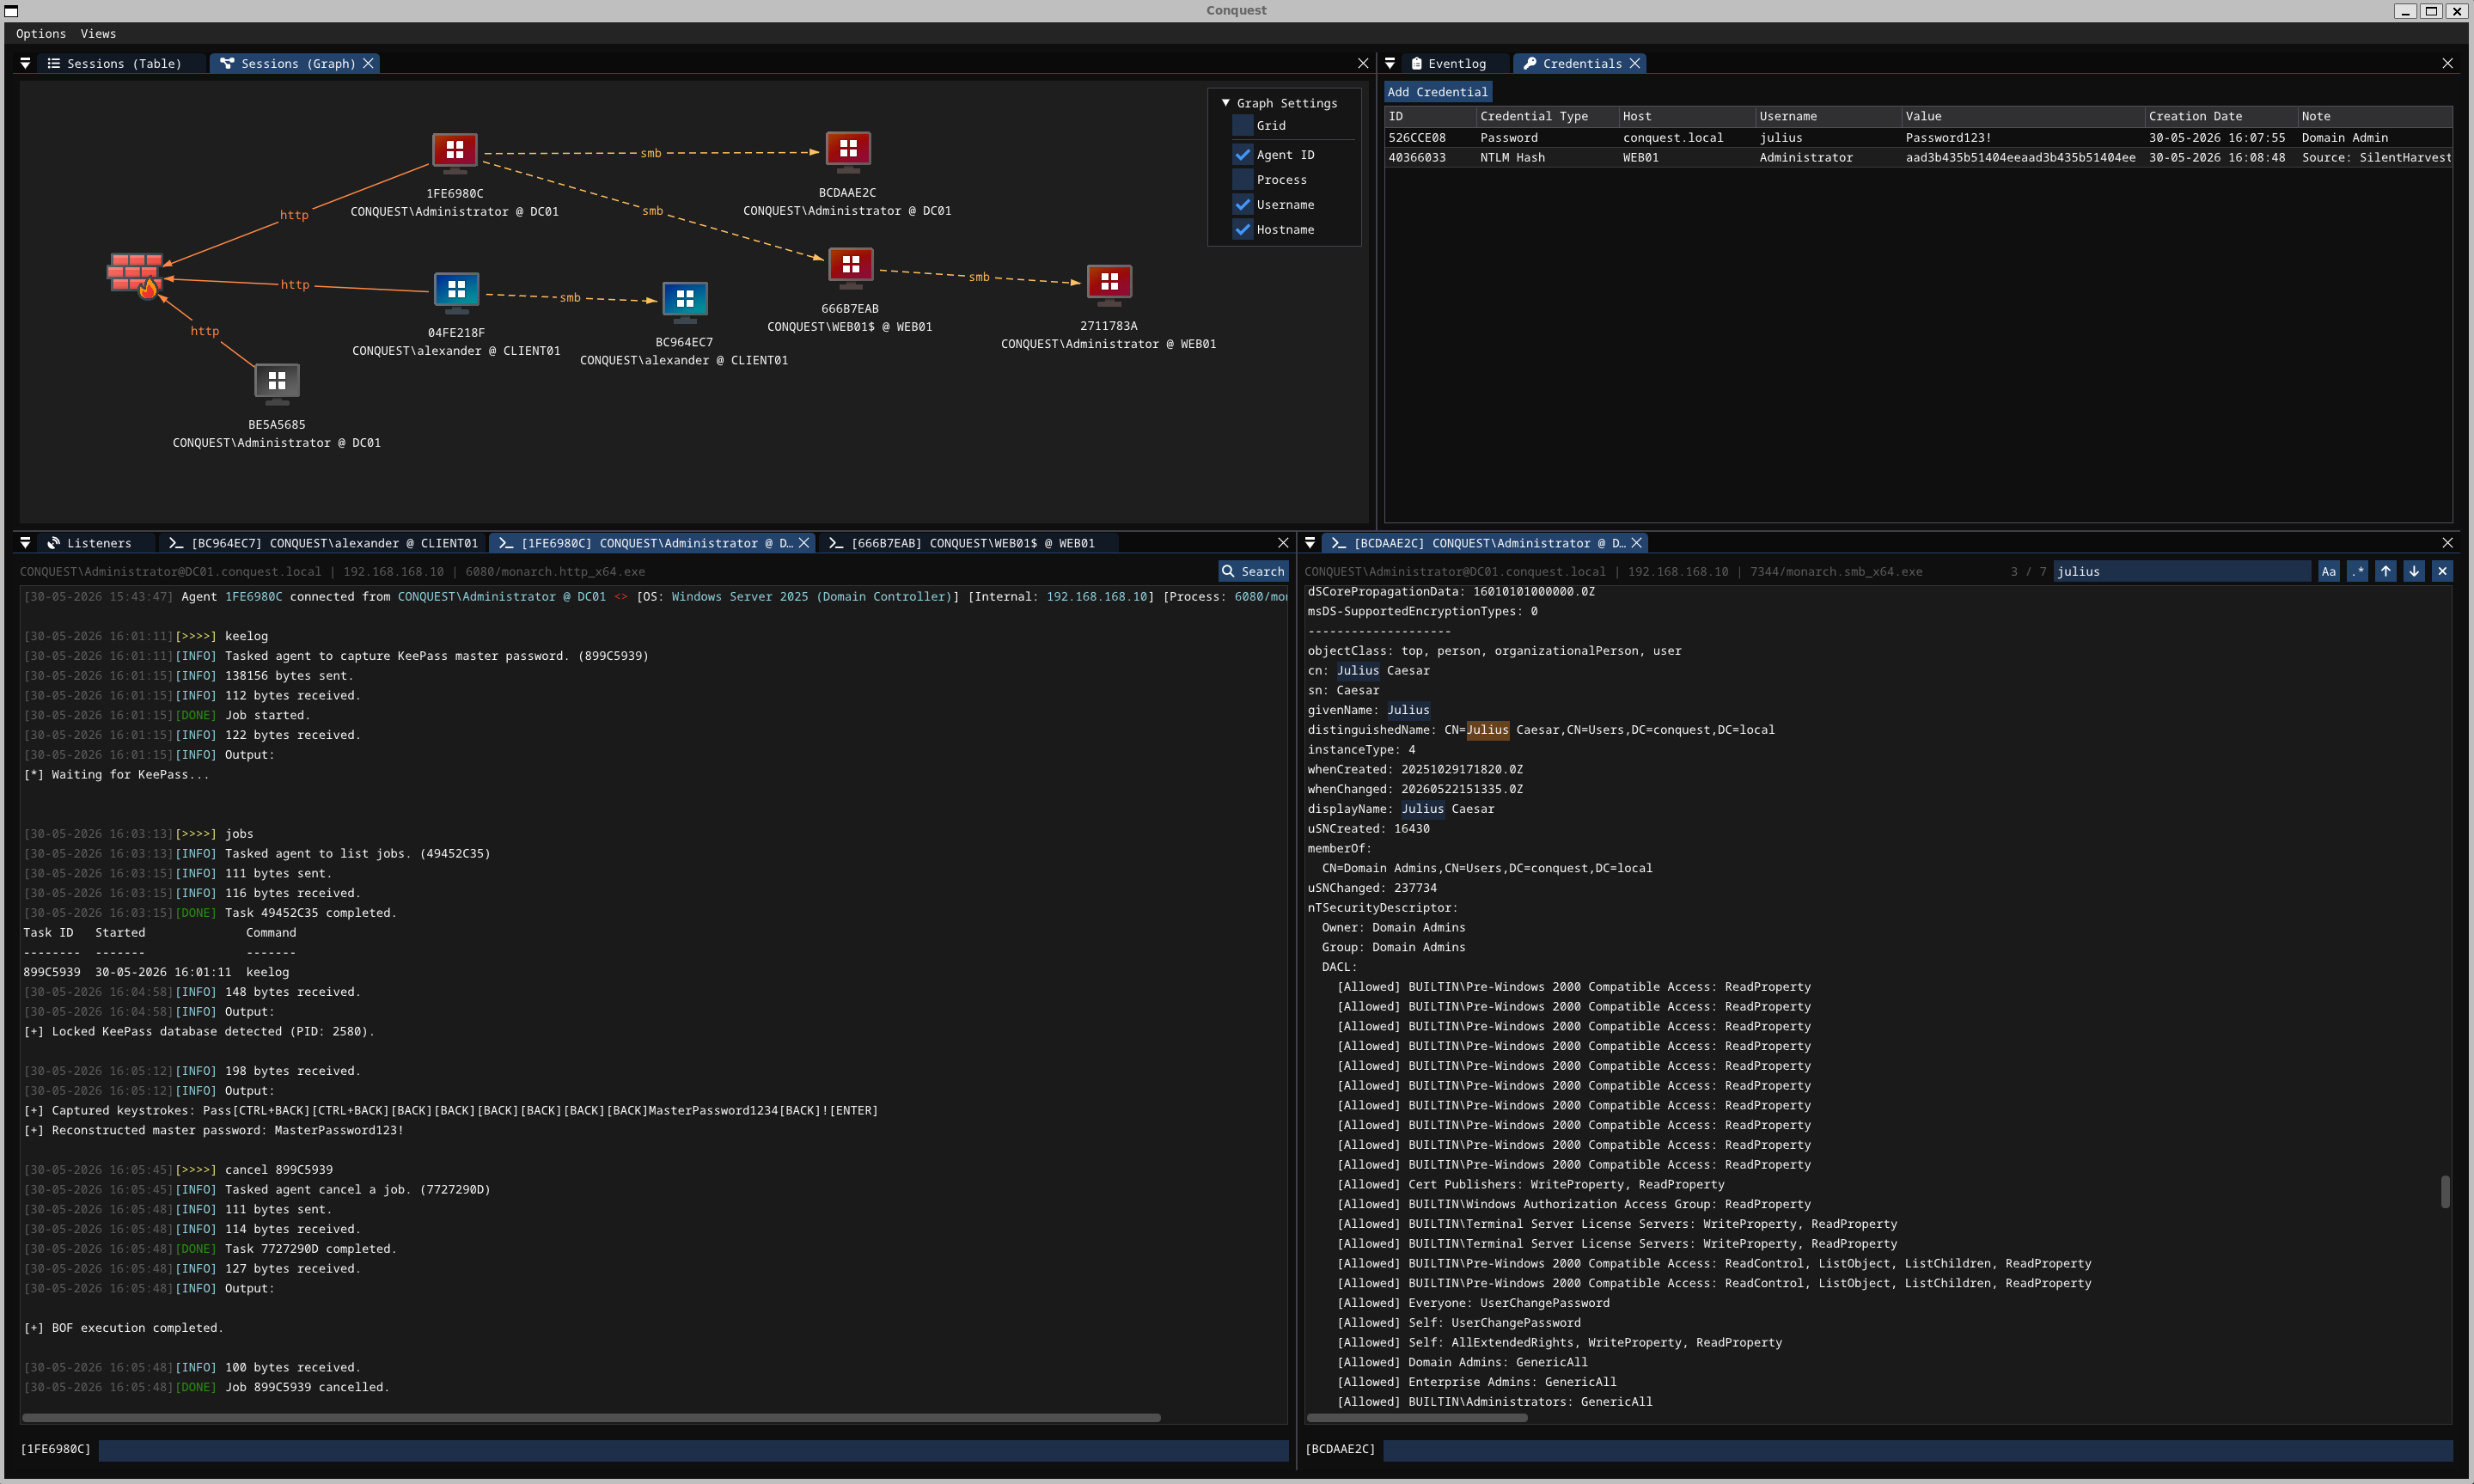 jakobfriedl/conquest
Conquest è un framework di command & control/post-exploitation ricco di funzionalità e flessibile, sviluppato in Nim.
 xm0kht4r/ven0m-ransomware
Ransomware completamente non rilevabile ed evasivo scritto in Rust, che sfrutta una tecnica BYOVD per disabilitare le soluzioni AV/EDR sui sistemi…
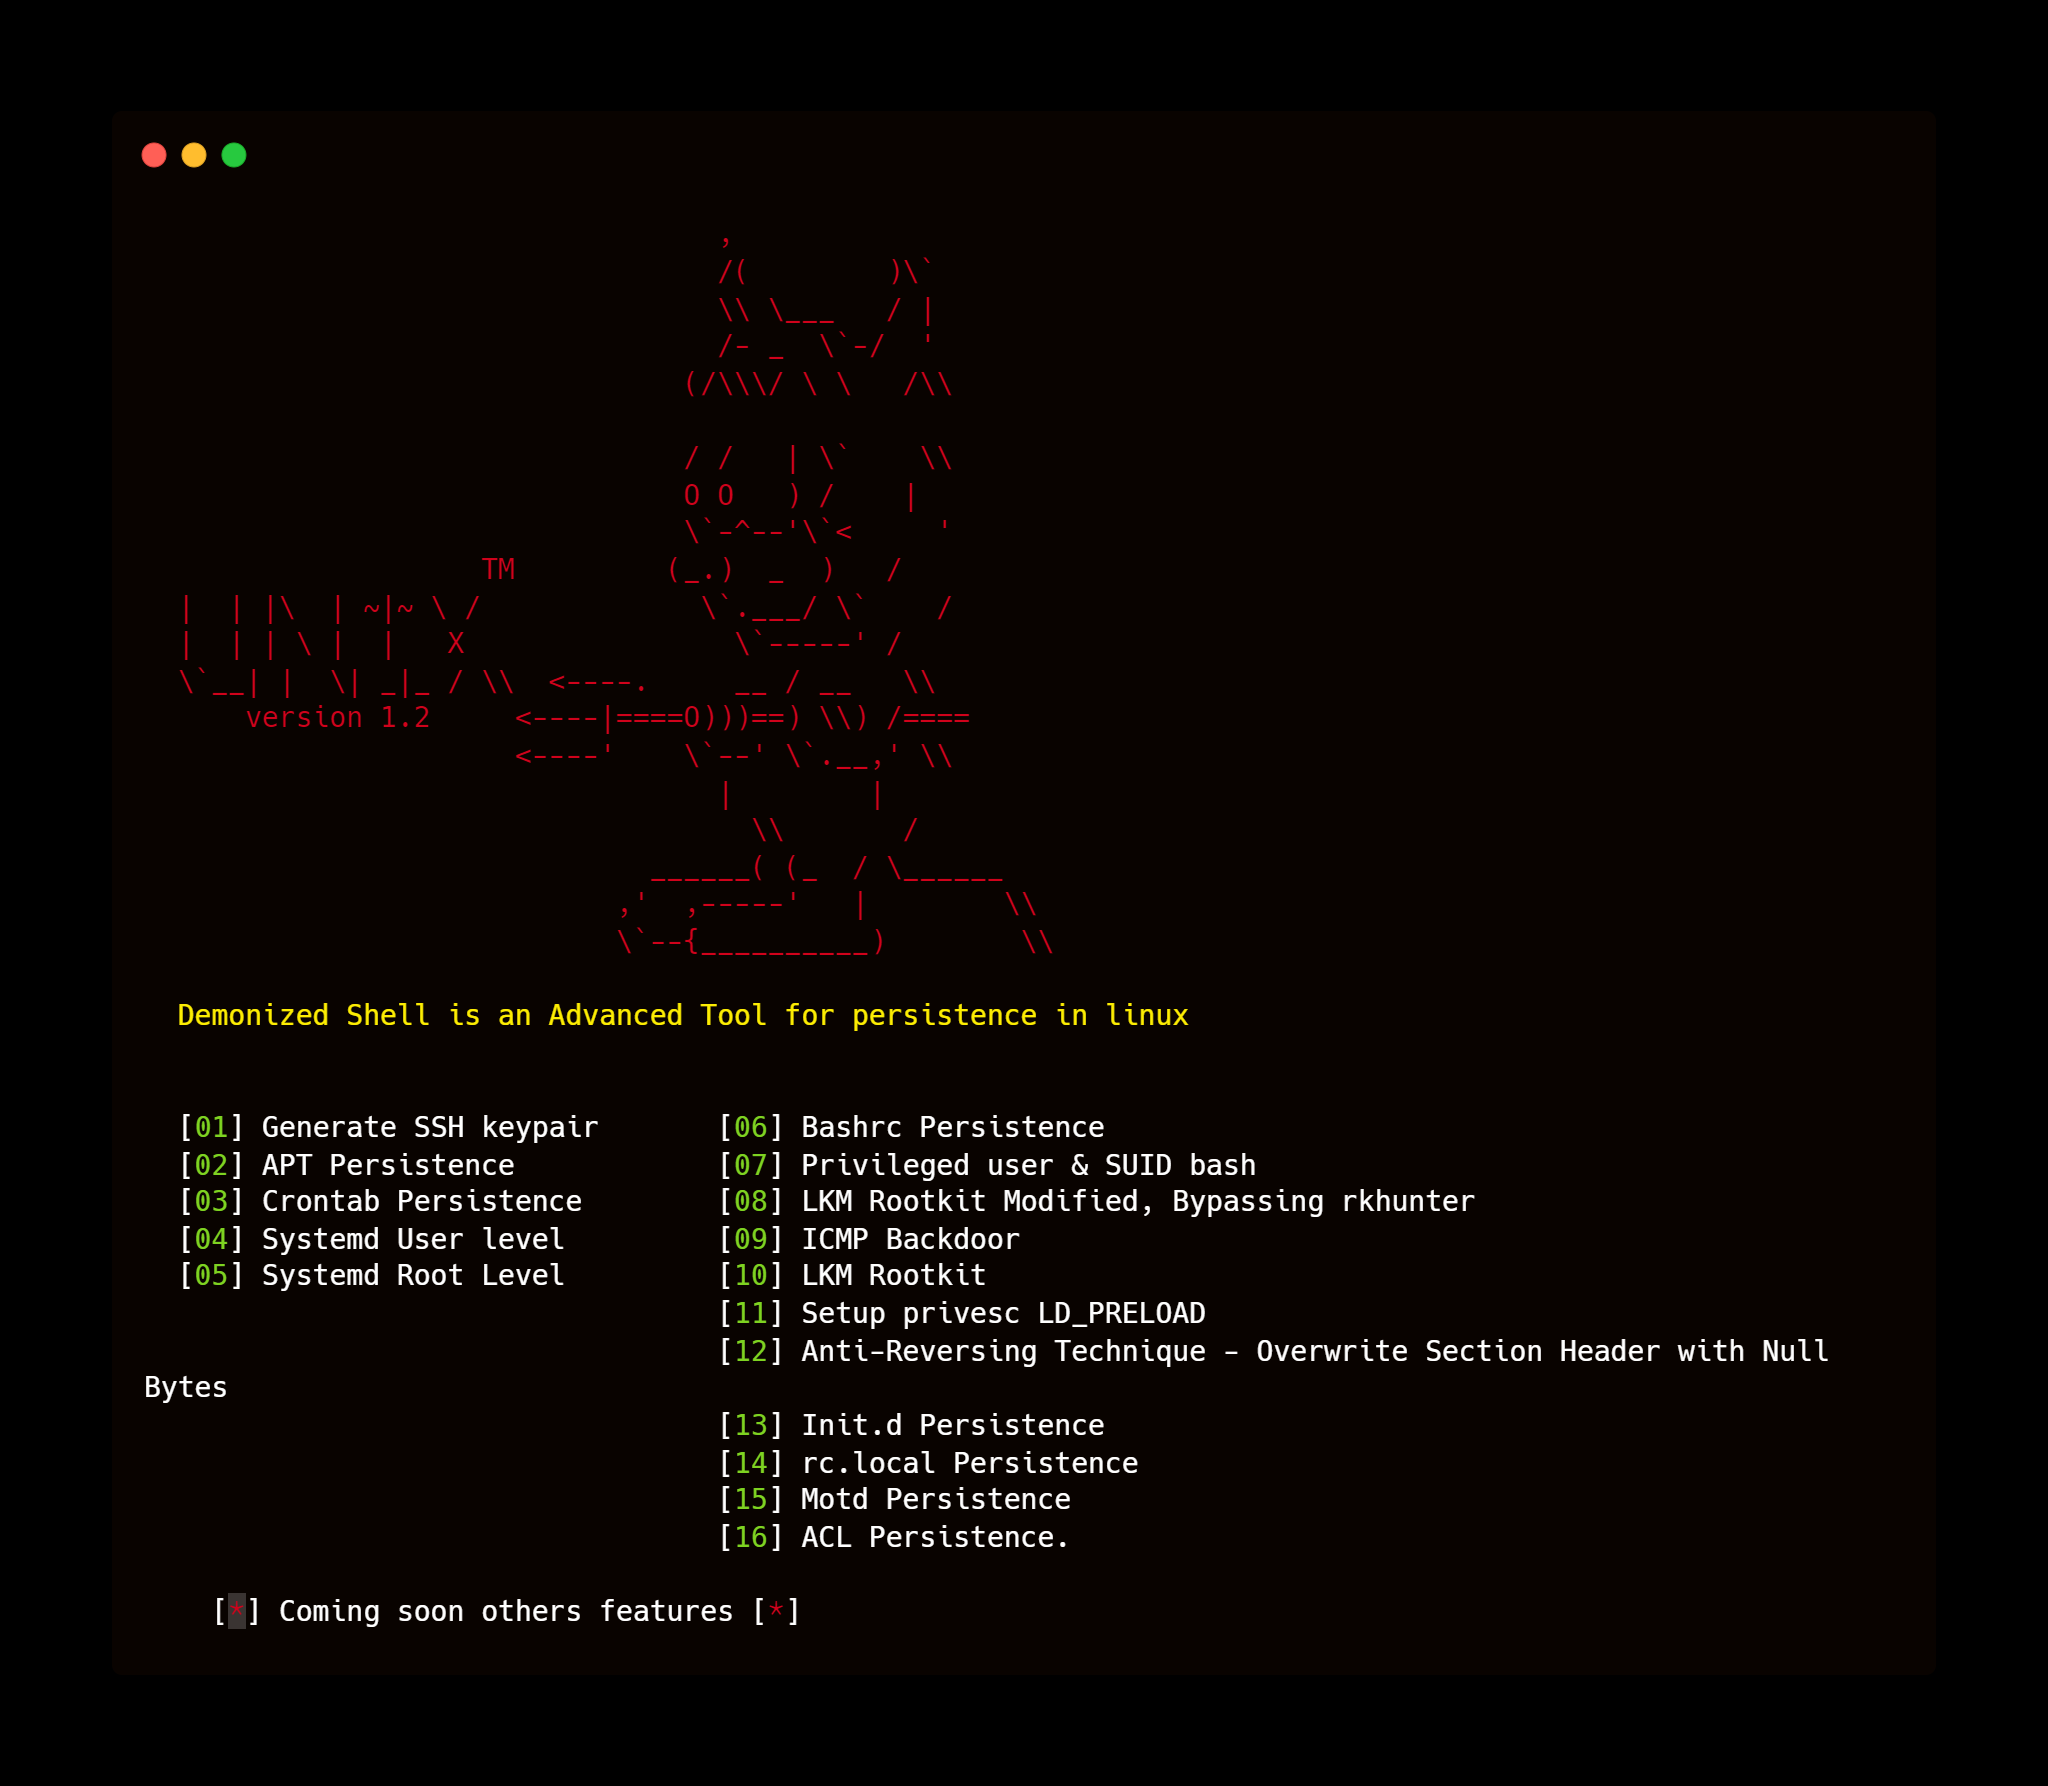 matheuzsecurity/d3m0n1z3dshell
Demonized Shell è uno strumento avanzato per la persistenza in linux.
 darkcodersc/subseven
Repository ufficiale del codice sorgente legacy di SubSeven
 darkoperator/mimikatz-missing-manual
Manuale completo e autonomo sugli interni di identità Windows, Kerberos e PKI, che copre dumping delle credenziali, falsificazione di ticket,…








