
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 cisco-sas/kitty
Framework di fuzzing scritto in python
 cyb0r9/androspy
Generatore automatizzato di backdoor per Android con crypter, avvelenamento IP e integrazione di payload Metasploit per test di penetrazione e…
 cryptolok/aslray
Exploit Linux ELF x32/x64 per bypass ASLR e DEP/NX con stack-spraying
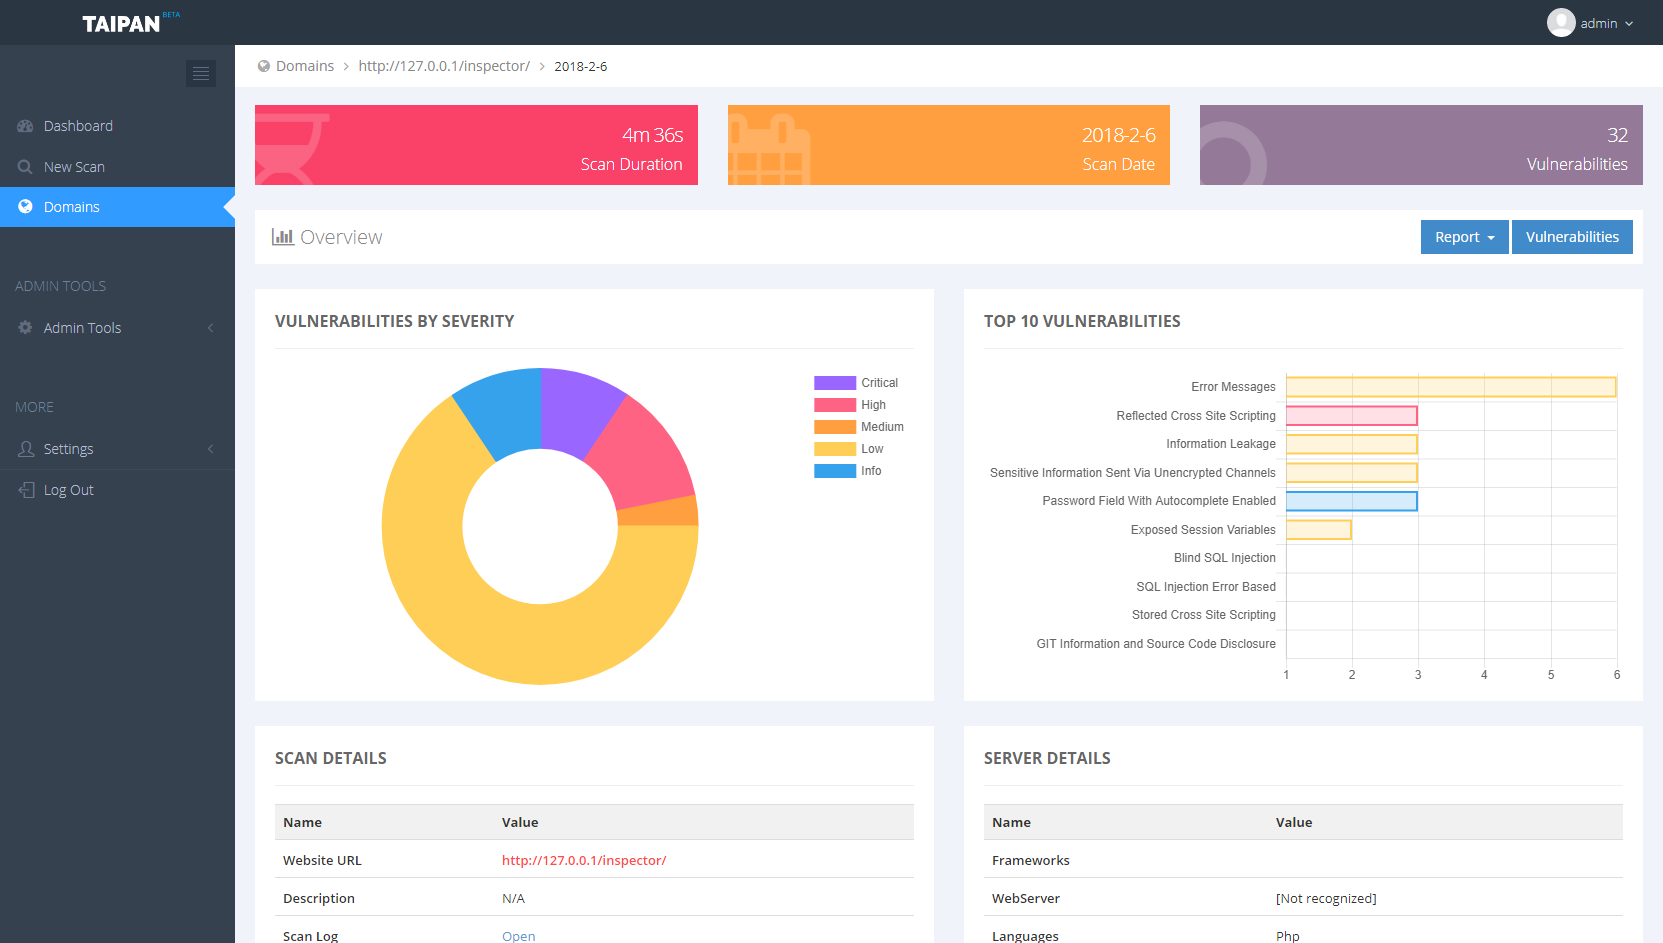 enkomio/taipan
Scanner di vulnerabilità per applicazioni web
 deepinstinct/lsass-shtinkering
Esegue il dump della memoria di LSASS abusando del servizio Windows Error Reporting tramite ALPC, consentendo l'estrazione delle credenziali e…
 sapt01/hbsqli
Strumento automatizzato per testare l'iniezione SQL cieca basata su header
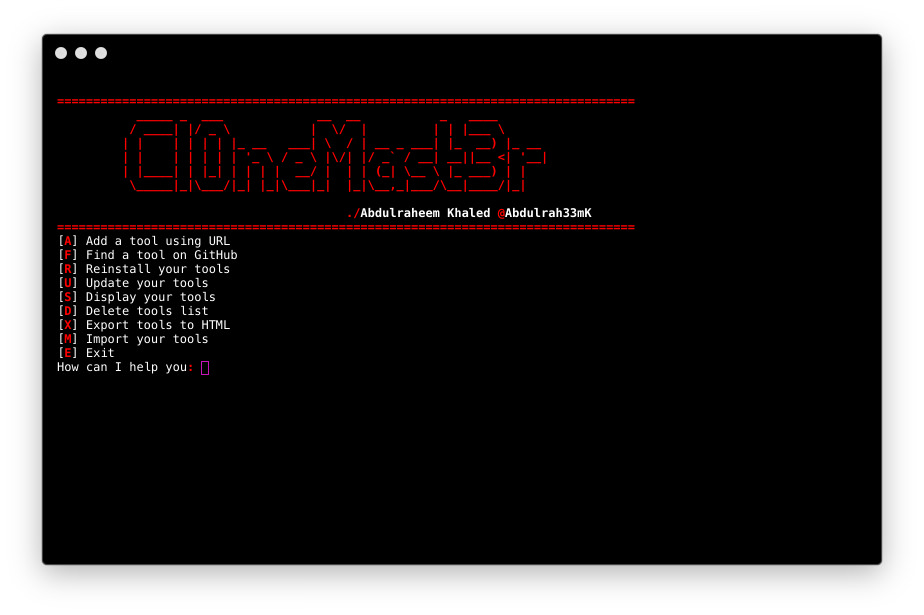 abdulrah33m/cl0nemast3r
Git tutti i tuoi strumenti preferiti in un clic
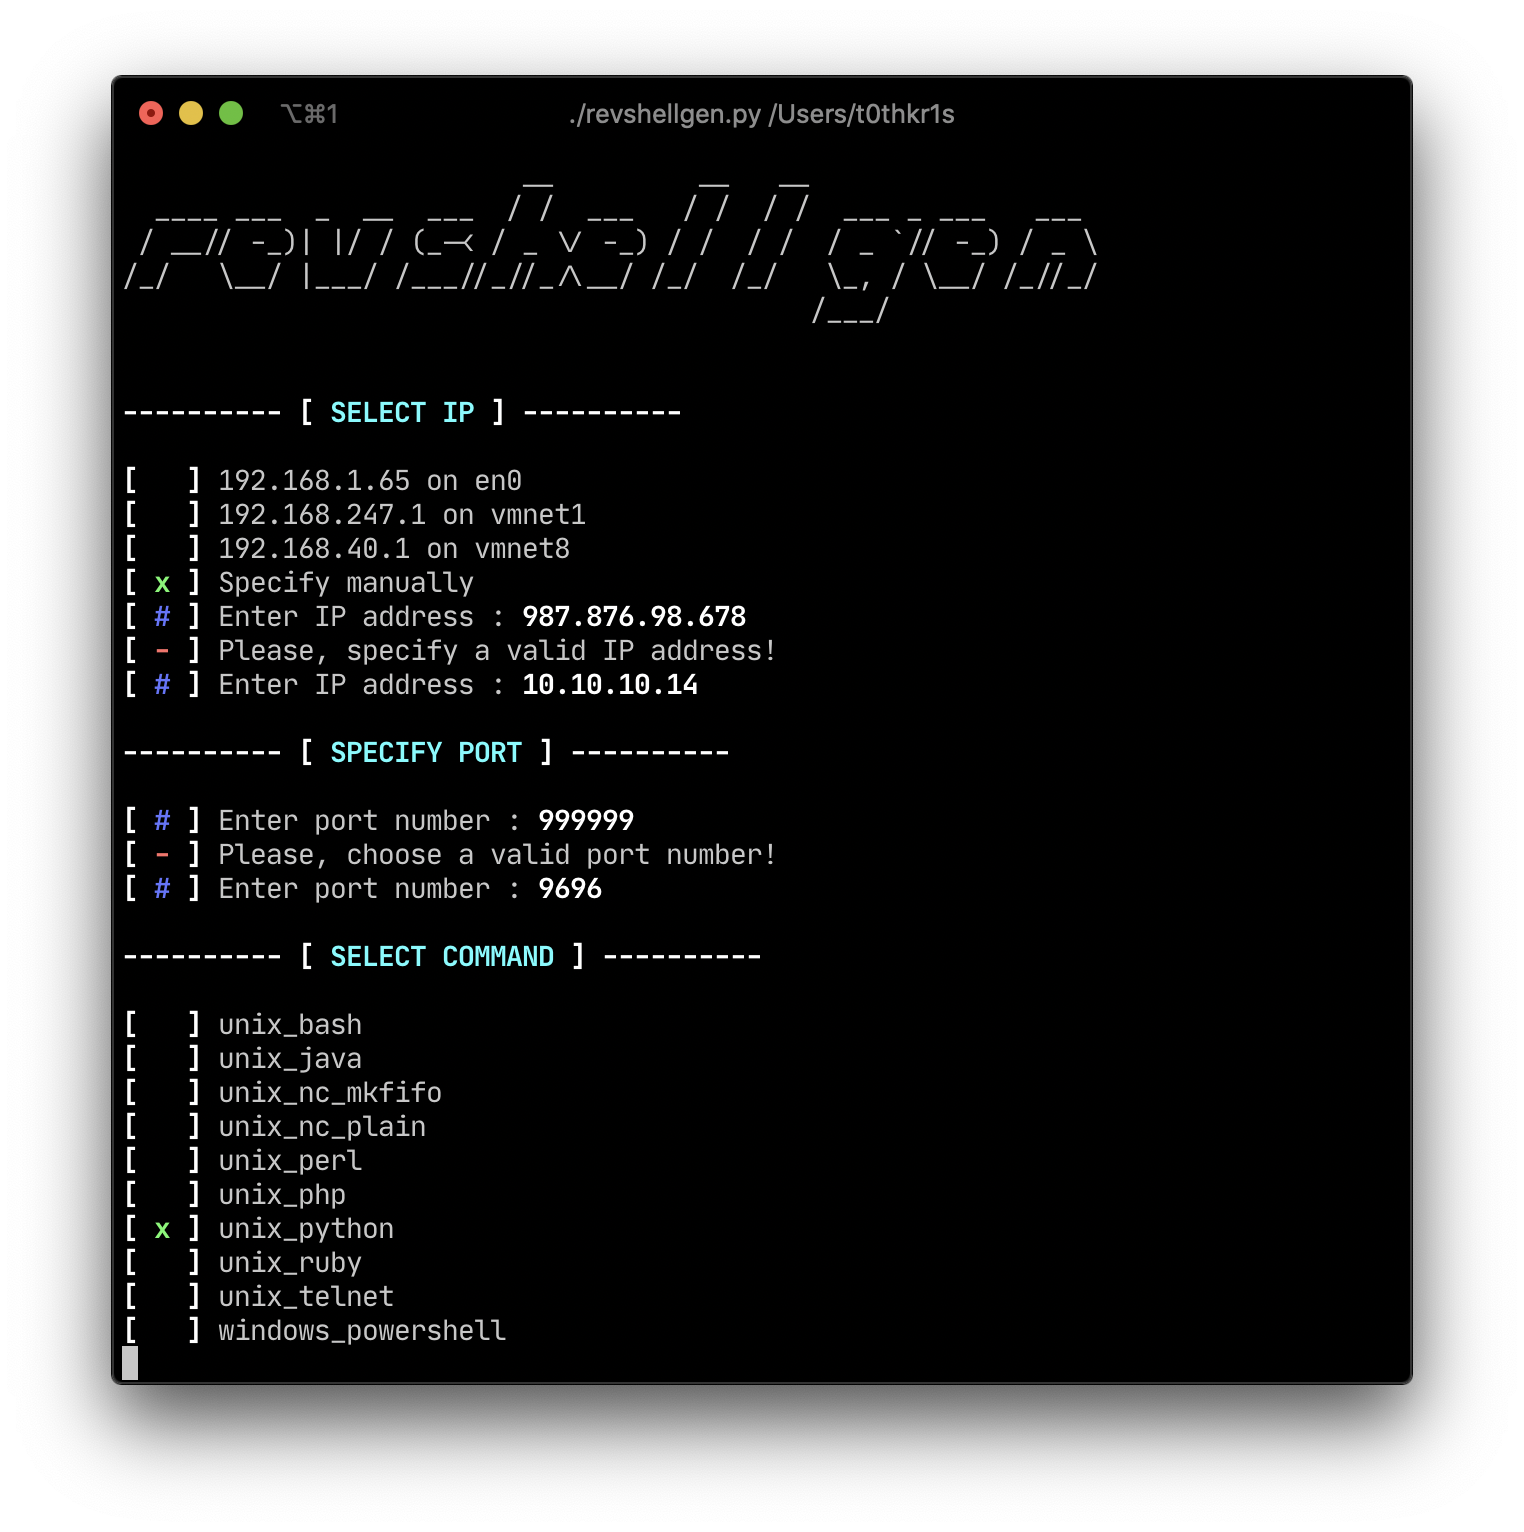 t0thkr1s/revshellgen
Generatore di reverse shell scritto in Python 3.
 4w4k3/insanity-framework
Genera Payloads e Controlla Macchine Remote. [Interrotto]
 synacktiv/eos
Enemies Of Symfony - Looter di Symfony in modalità di debug
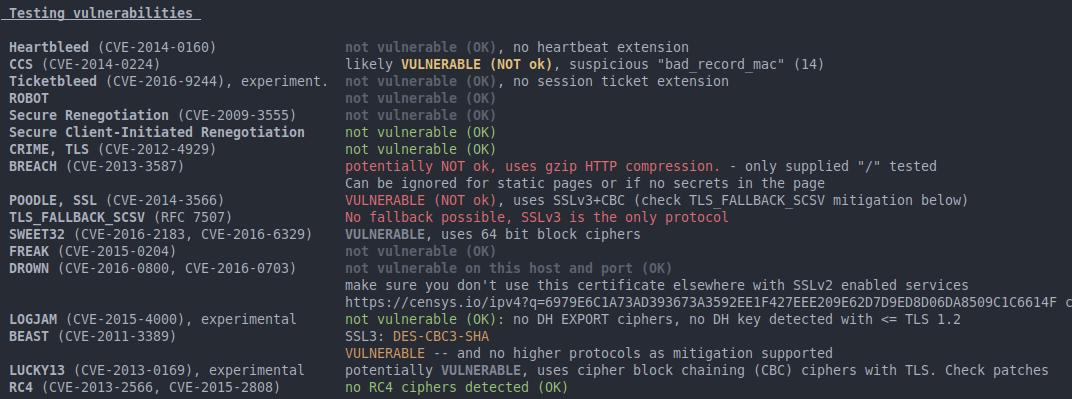 mpgn/poodle-poc
:poodle: Attacco Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 mandatoryprogrammer/xssless
Un generatore automatizzato di payload XSS scritto in python.
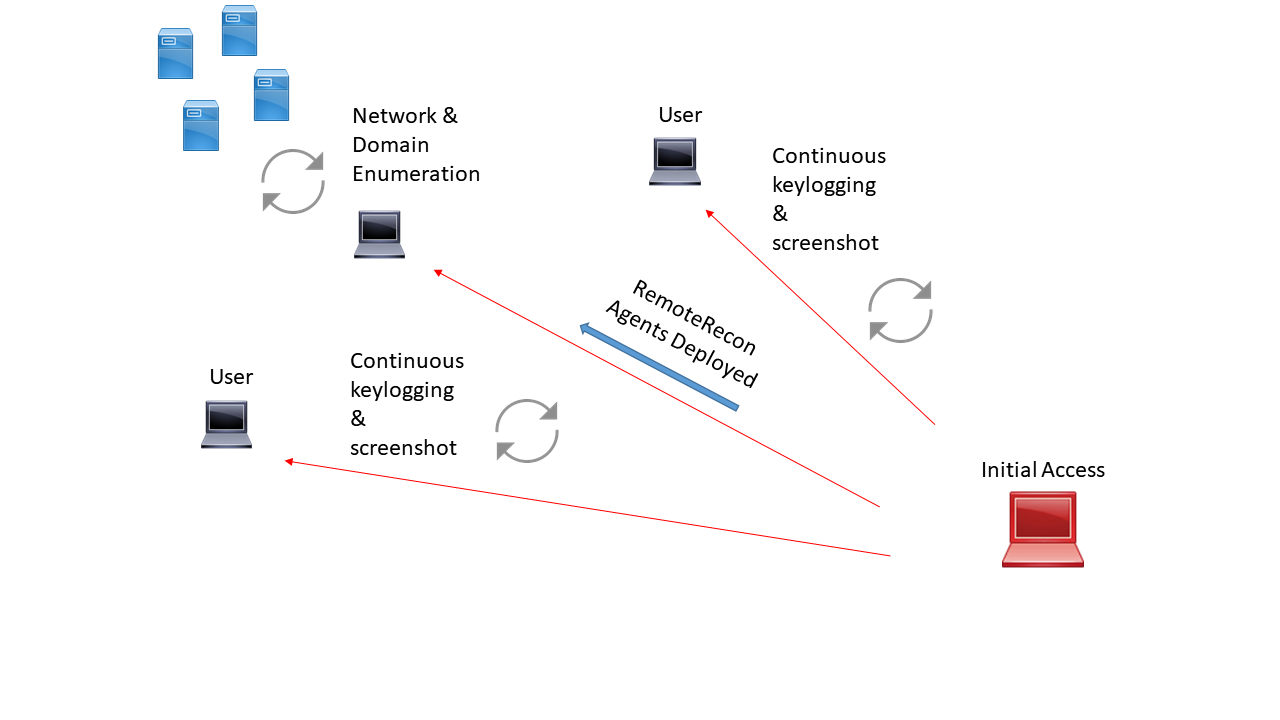 xorrior/remoterecon
Ricognizione e Raccolta Remota
 jesusprubio/bluebox
Una raccolta di exploit per diversi prodotti VoIP.
 aiminsun/cve-2021-36260
Vulnerabilità di iniezione di comandi nel web server di alcuni prodotti Hikvision. A causa di una validazione dell'input insufficiente, un attaccante…
 bountystrike/bountystrike-sh
Pipeline bug bounty per poveri (ricchi?) https://dubell.io
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, strumento di scansione
 ahmed-alnassif/androsh
AndroSH Linux multi-distro senza root su Android tramite Shizuku/ADB - Esegui Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…








