
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 noptrix/lulzbuster
Un directory e file bruteforcer HTTP(S) multithread, molto veloce e intelligente, scritto in C su libcurl.
 jesusprubio/bluebox
Una raccolta di exploit per diversi prodotti VoIP.
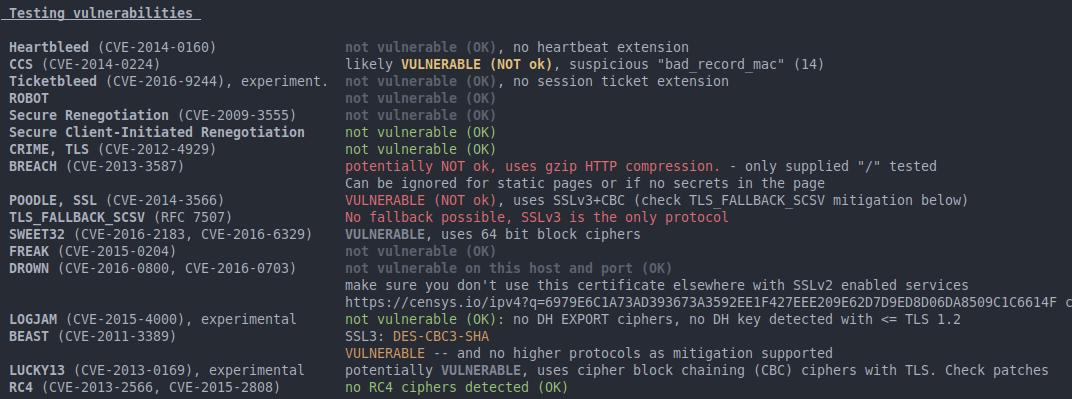 mpgn/poodle-poc
:poodle: Attacco Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 ahmed-alnassif/androsh
AndroSH Linux multi-distro senza root su Android tramite Shizuku/ADB - Esegui Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE e…
 depthsecurity/relayking-depth
Domina il dominio. Inoltra ai reali.
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, strumento di scansione
 1n3/massbleed
MassBleed Scanner di Vulnerabilità SSL
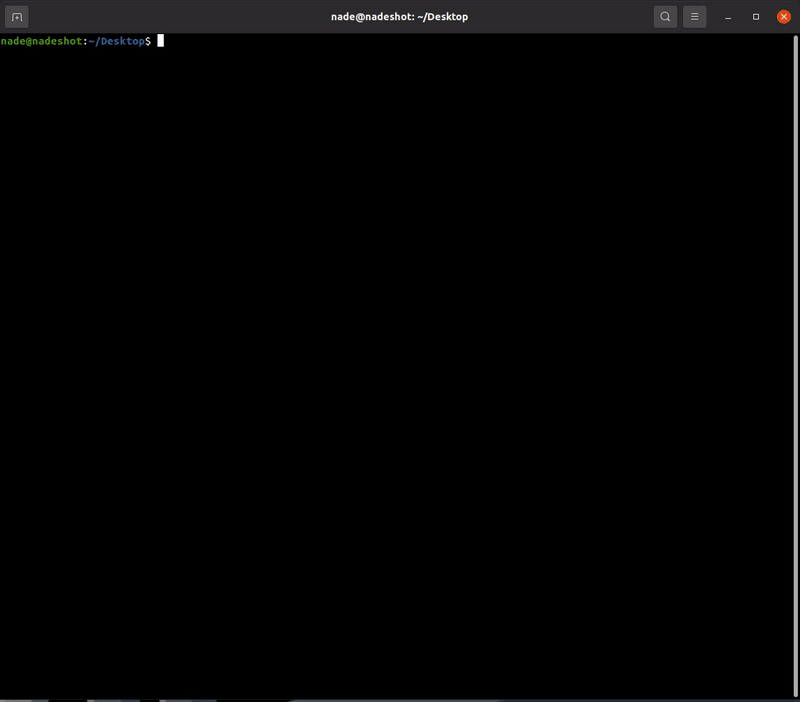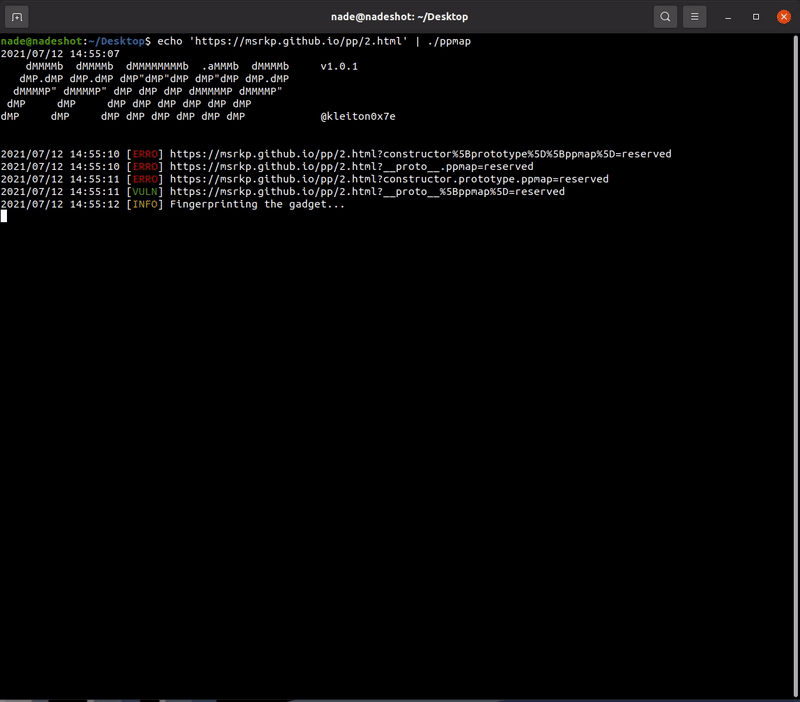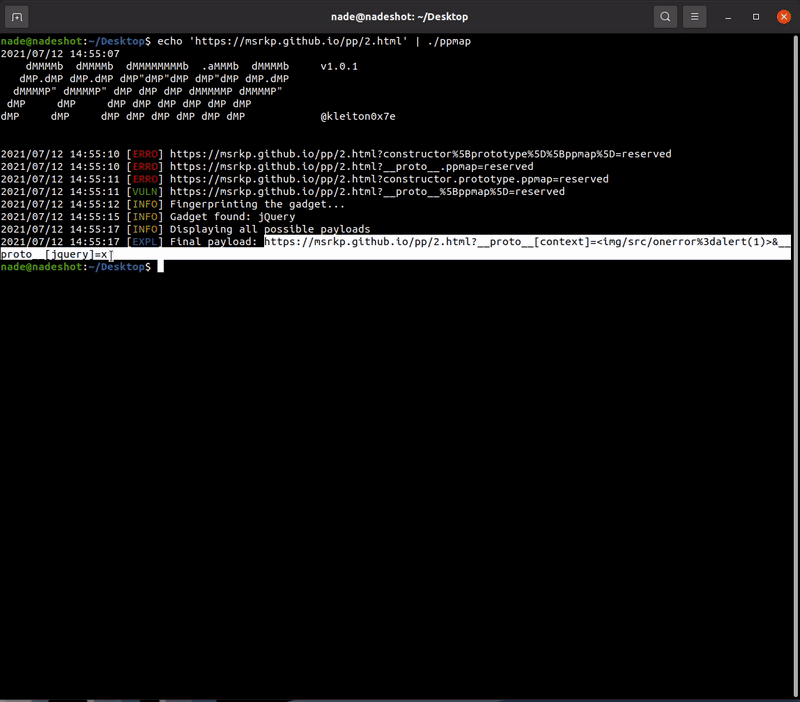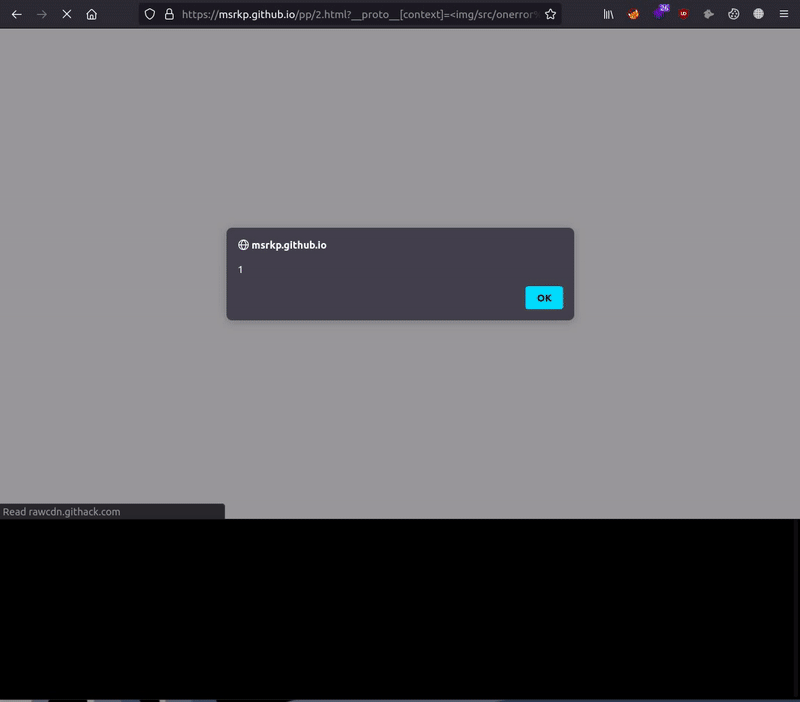 kleiton0x00/ppmap
Uno scanner/strumento di sfruttamento scritto in GO, che sfrutta la Prototype Pollution lato client per causare XSS utilizzando gadget conosciuti.
 nicholasaleks/graphql-threat-matrix
Framework di minacce GraphQL utilizzato dai professionisti della sicurezza per ricercare lacune di sicurezza nelle implementazioni GraphQL.
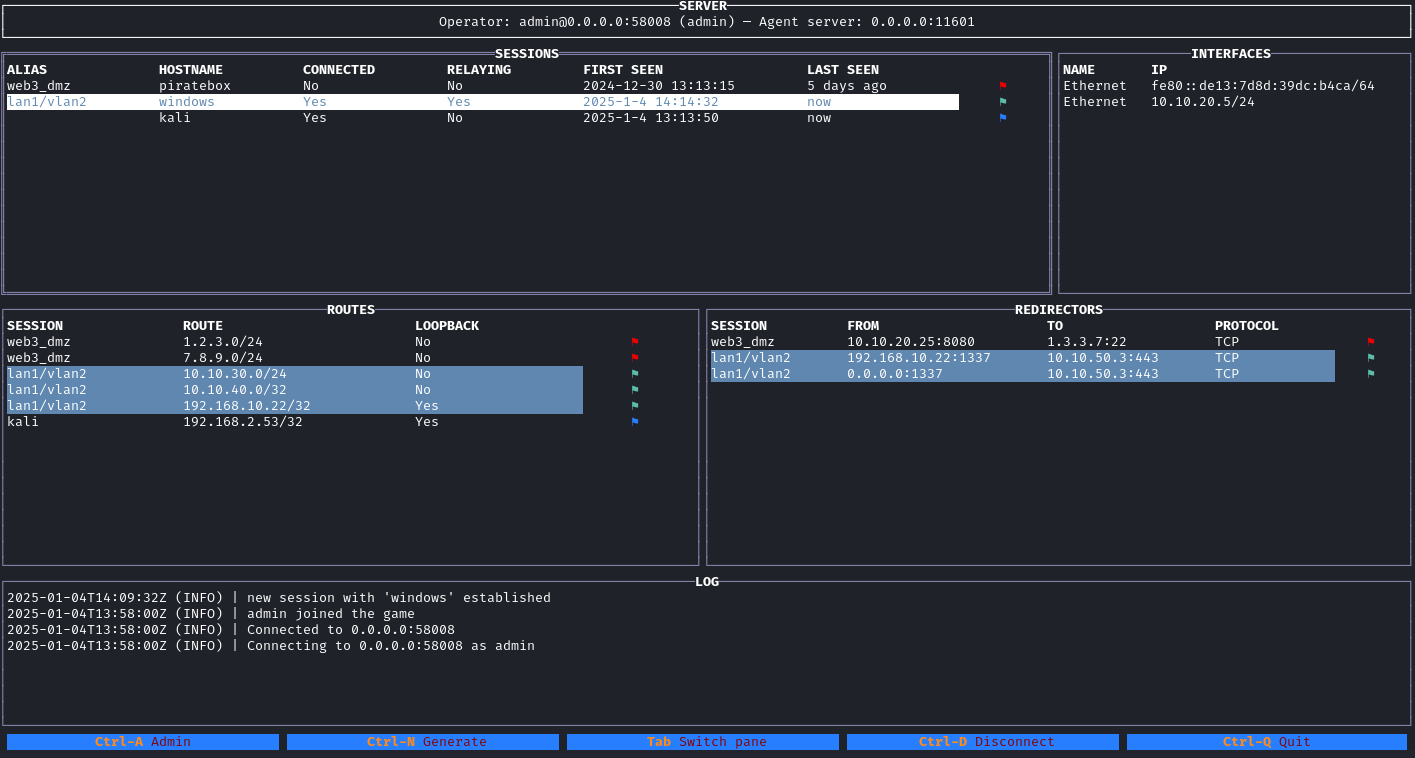 ttpreport/ligolo-mp
Soluzione di pivoting multiplayer
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
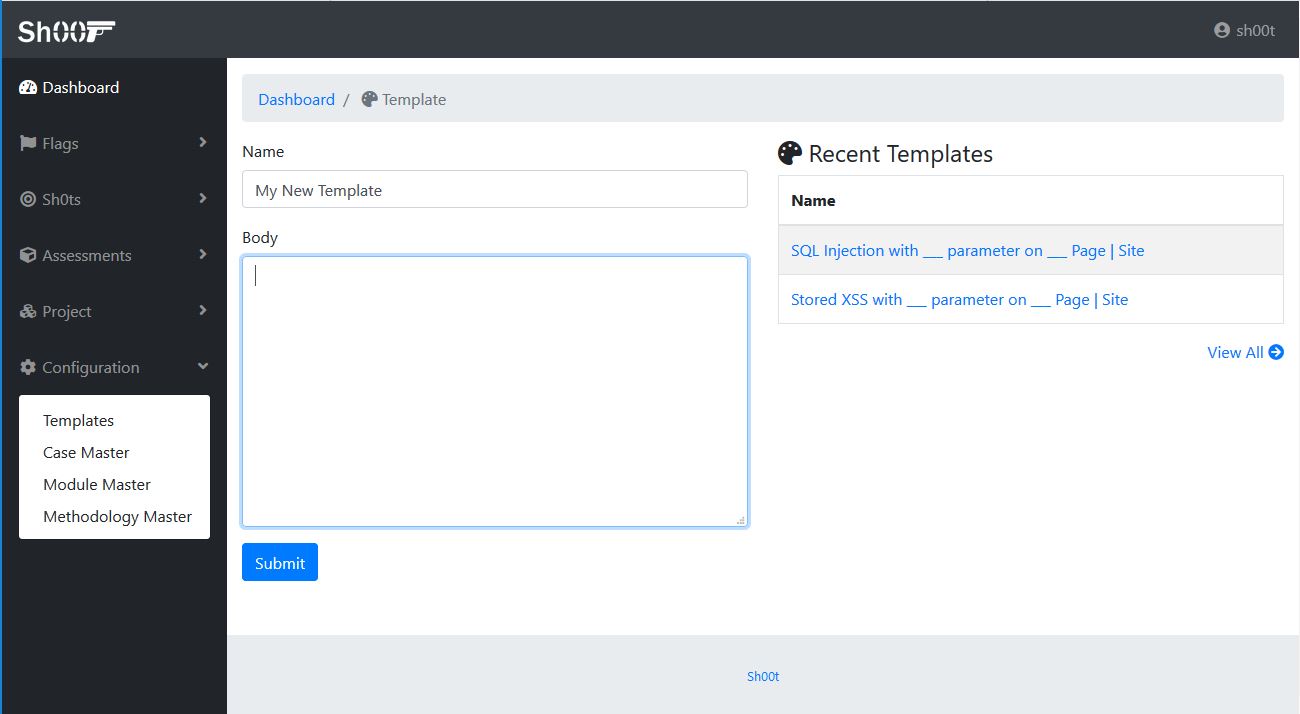 pavanw3b/sh00t
Il Security Testing non è semplice come click destro > Scansione. È disordinato, un gioco duro. E se avessi saltato di testare proprio quell'unica…
 titanous/heartbleeder
Test della vulnerabilità Heartbleed di OpenSSL CVE-2014-0160
 deepinstinct/dcomuploadexec
POC di movimento laterale DCOM che abusa dell'interfaccia IMsiServer - carica ed esegue un payload da remoto
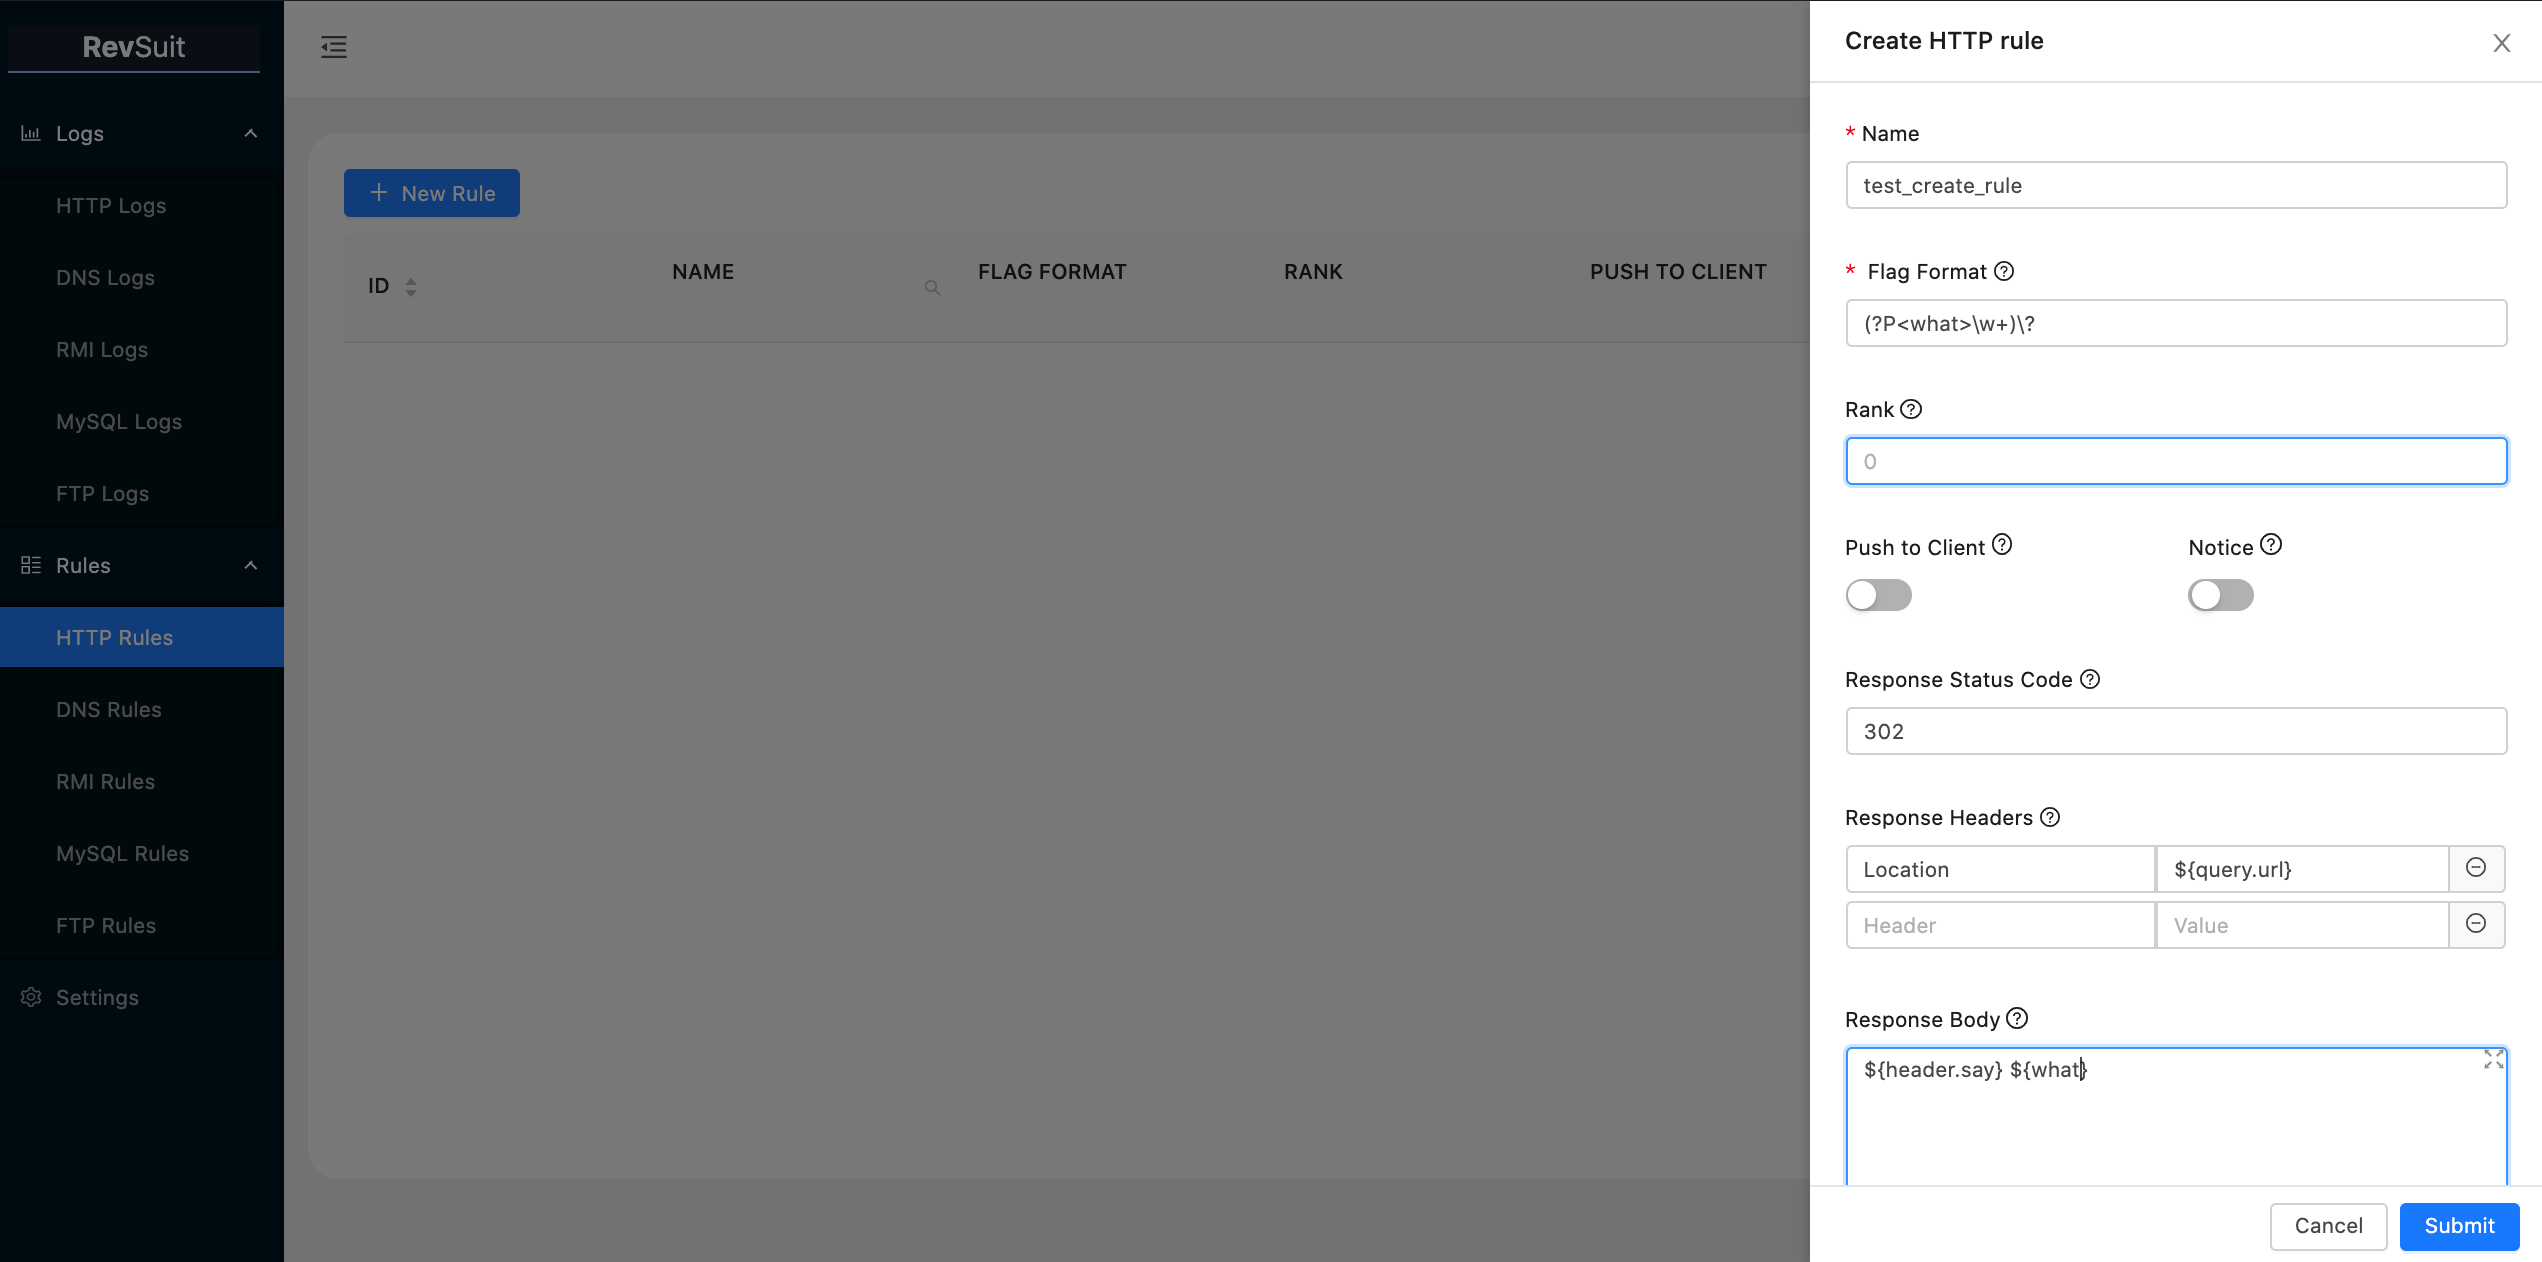 li4n0/revsuit
RevSuit è una piattaforma di connessione inversa flessibile e potente progettata per ricevere connessioni dall'host target durante la penetrazione.
 secuproject/adenum
AD Enum è uno strumento di pentesting che consente di trovare misconfigurazioni attraverso il protocollo LDAP e sfruttare alcune di tali debolezze…
 trustedsec/elfloader
Carica ed esegue oggetti ELF interamente in memoria su sistemi Linux x86_64/x86, risolvendo i simboli libc in fase di esecuzione per un'esecuzione…
 ice-wzl/hacknetics
Contiene tutto il mio materiale di riferimento per OSCP / Red Teaming. Progettato per essere un punto di riferimento unico per codice, guide,…








