
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Strumento di rilevamento di massa della vulnerabilità di esecuzione di codice nel Desktop remoto 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)
 emptymonkey/revsh
Una reverse shell con supporto del terminale, tunneling dei dati e capacità avanzate di pivoting.
 bb1nfosec/information-security-tasks
Base di conoscenze di sicurezza informatica curata, con note di professionisti, metodologie e digest giornalieri di CVE, notizie e strumenti,…
 nccgroup/steppingstones
Strumento basato sul web per la registrazione delle attività di red team, il reporting e la consapevolezza situazionale, con integrazione con Cobalt…
 blacknbunny/cve-2018-10933
Exploit per CVE-2018-10933 (bypass dell'autenticazione LibSSH) che consente accesso shell non autenticato a server SSH vulnerabili con rilevamento…
 mvelazc0/purplesharp
PurpleSharp è uno strumento di simulazione delle minacce in C# che esegue tecniche avversarie con lo scopo di generare telemetria di attacco in…
 nccgroup/loggerplusplus
Estensione avanzata di logging per Burp Suite
 phillips321/adaudit
Script Powershell per automatizzare l'auditing del dominio.
 hashview/hashview
Un front-end web per il cracking di password e l'analisi.
 six2dez/wahh_extras
Il manuale dell'hacker di applicazioni web - Contenuti aggiuntivi
 fozavci/viproy-voipkit
VIPROY - VoIP Pen-Test Kit per Metasploit Framework
 vah13/extracttvpasswords
strumento per estrarre password dalla memoria di TeamViewer utilizzando Frida
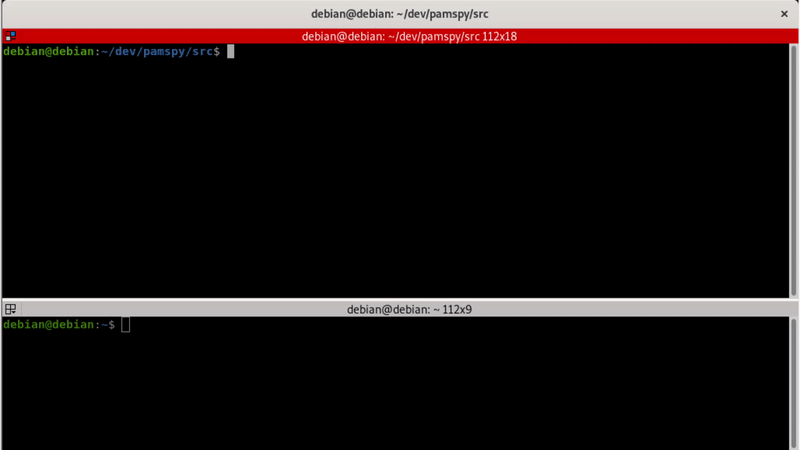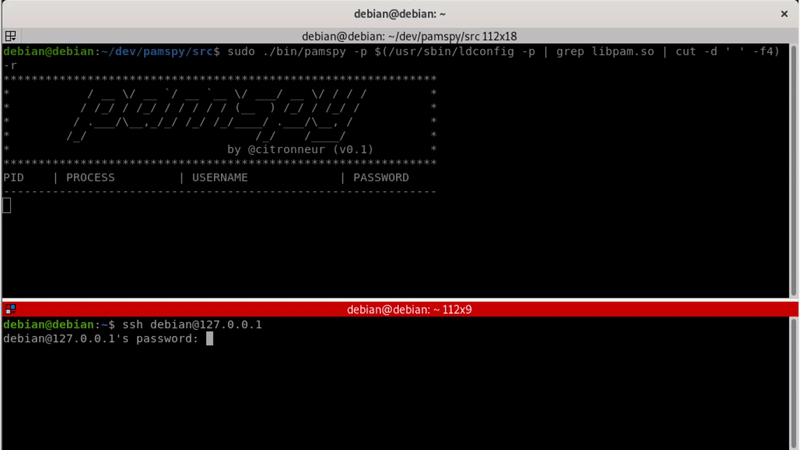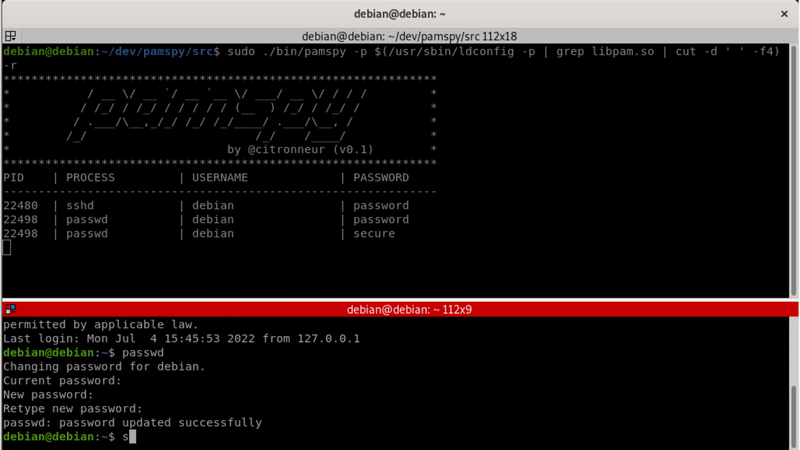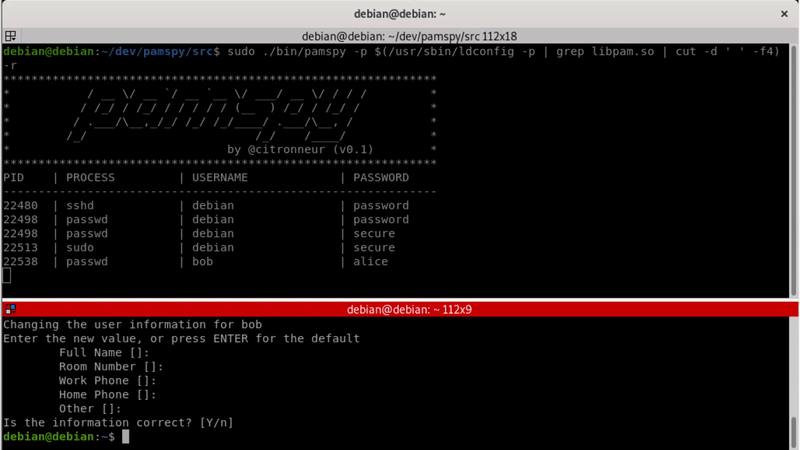 citronneur/pamspy
Dumper di credenziali per Linux basato su eBPF
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Avvia qualsiasi sistema operativo o file .efi senza disabilitare UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
una race condition nel gestore dei segnali del server OpenSSH (sshd)
 d4vinci/pyflooder
Uno script Python di flood HTTP che potrebbe fermare un sito web normale in 10 secondi.
 rizemon/exploit-writing-for-oswe
Suggerimenti su come scrivere script di exploit (più velocemente!)








