
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 riverloopsec/killerbee
Kit di strumenti per la ricerca sulla sicurezza IEEE 802.15.4/ZigBee
 foxglovesec/rottenpotato
Exploit di escalation dei privilegi locali per account di servizio Windows, che sfrutta l'impersonazione di token per ottenere accesso a livello…
 r00t-3xp10it/morpheus
Morpheus - Automazione di Ettercap TCP/IP (strumento di dirottamento MITM)
 wh04m1001/dfscoerce
Strumento proof-of-concept che forza l'autenticazione di Windows tramite i metodi MS-DFSNM NetrDfsRemoveStdRoot e NetrDfsAddStdRoot per attacchi di…
 zealraj/cybersecurity-books
Qui troverai una fantastica raccolta di quasi tutti i libri di cybersecurity più noti e utili, dal livello principiante a esperto, per tutte le…
 matheus-garbelini/esp32_esp8266_attacks
Prova di concetto delle vulnerabilità Wi-Fi di ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
Strumento automatizzato di auditing e enumerazione di Active Directory che genera report di audit HTML dettagliati con esportazione CSV/XLSX,…
 capture0x/xss-loader
Generatore di Payload Xss ~ Scanner Xss ~ Cercatore di Dork Xss
 bishopfox/badpods
Una raccolta di manifest che creerà pod con privilegi elevati.
 georgiaw/smartphone-pentest-framework
Repository per lo Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Exploit scritto in Python per CVE-2018-15473 con threading e formati di esportazione
 samratashok/kautilya
Kautilya - Strumento per l'uso facile di dispositivi di interfaccia umana per la sicurezza offensiva e i test di penetrazione.
 rvrsh3ll/tokentactics
Set di strumenti per la manipolazione di token JWT di Azure
 nccgroup/socksoverrdp
Supporto proxy Socks5/4/4a per Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
Iniettore C++ con process hollowing che cifra e offusca lo shellcode con XOR, Base64 e risoluzione dinamica delle API per distribuire reverse shell…
 g0h4n/rusthound-ce
Acquisitore di dati di Active Directory tramite protocollo LDAP(S) o ADWS per BloodHound Community Edition, scritto in Rust. 🦀
 pwnesia/ssb
Secure Shell Bruteforcer — Un modo più veloce e semplice per fare brute force su server SSH
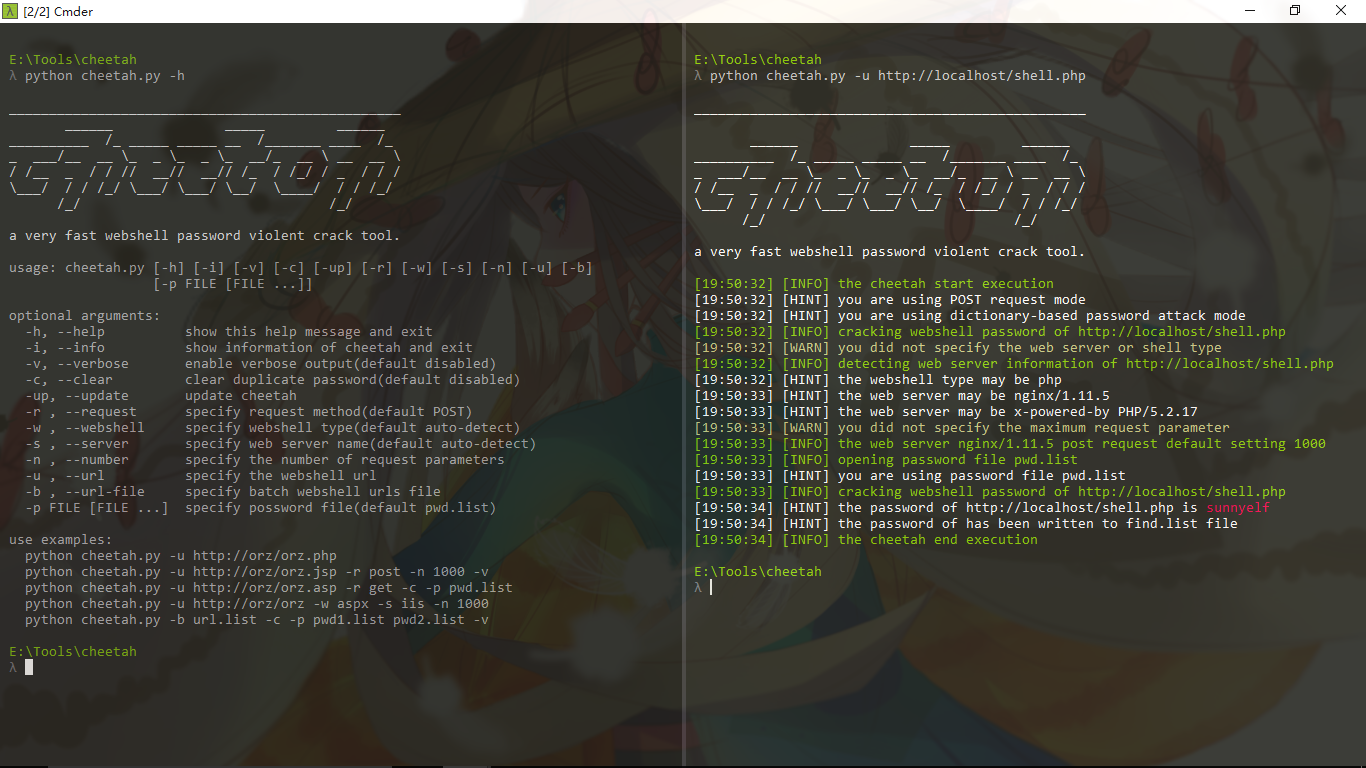 shmilylty/cheetah
uno strumento di brute force per password di webshell molto veloce








