
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 portswigger/xss-cheatsheet-data
Dataset JSON con contributi della community di vettori di payload XSS che alimenta il cheat sheet XSS di PortSwigger, con metadati di supporto…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 federicodotta/brida
Il nuovo ponte tra Burp Suite e Frida!
 aquasecurity/starboard
Sostituito da https://github.com/aquasecurity/trivy-operator
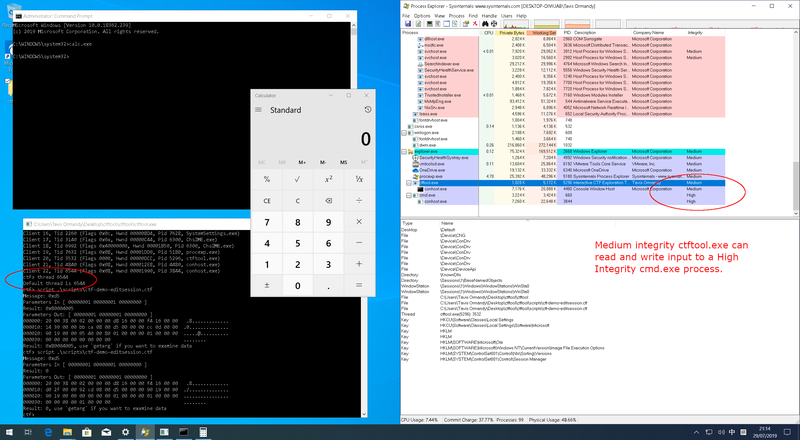 taviso/ctftool
Strumento di esplorazione CTF interattivo

 trimstray/sandmap
Nmap potenziato. CLI semplice con la capacità di eseguire il motore puro di Nmap, 31 moduli con 459 profili di scansione.
 metarget/metarget
Metarget è un framework che fornisce la costruzione automatica di infrastrutture vulnerabili.
 projectdiscovery/nuclei-burp-plugin
Plugin per Burp Suite per generare ed eseguire template di vulnerabilità Nuclei direttamente da richieste e risposte HTTP, con auto-completamento…
 safebuffer/sam-the-admin
Sfruttando CVE-2021-42278 e CVE-2021-42287 per impersonare DA da un utente di dominio standard
 uknowsec/sharpdecryptpwd
Analizza i programmi le cui password sono salvate sul sistema Windows, tra cui: Navicat, TeamViewer, FileZilla, WinSCP, la serie di prodotti Xmanager…
 cytopia/pwncat
pwncat - netcat potenziato con evasione di firewall, IDS/IPS, shell bind e reverse, shell auto-iniettante e magia del port forwarding - e…
 stormshadow07/hacktheworld
Uno script Python per generare payload che aggirano tutti gli antivirus finora.
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 dirkjanm/privexchange
Scambia i tuoi privilegi con i privilegi di Domain Admin abusando di Exchange
 insecurityofthings/jackit
Strumento di exploit per la vulnerabilità MouseJack che consente l'iniezione di tasti e il dirottamento del mouse tramite dongle wireless nRF24L01.…
 chocapikk/wpprobe
Un rapido strumento di enumerazione dei plugin WordPress
 carmaa/inception
Inception è uno strumento di manipolazione della memoria fisica e hacking che sfrutta il DMA basato su PCI. Lo strumento può attaccare tramite…








