Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sandmap — Nmap potenziato. CLI semplice con la capacità di eseguire il motore puro di Nmap, 31 moduli con 459 profili di scansione. | Kitploit
Strumenti/GitHubGitHub/trimstray/sandmap
RicognizioneScanner di VulnerabilitàMappatura della ReteScansione PorteEnumerazione DNS e SottodominiRaccolta InformazioniSicurezza di RetePenetration TestingUtilità e Framework
GitHubtrimstray/sandmap

sandmap

1.9k246501 anno faRevisionato da Kitploit
Condividi

Nmap potenziato. CLI semplice con la capacità di eseguire il motore puro di Nmap, 31 moduli con 459 profili di scansione.

Vedi Repository

sandmap

Travis-CI Versione Inventario CyberSecurity di Rawsec Repository BlackArch Licenza

Descrizione • Come Usare • Riga di Comando • Configurazione • Requisiti • Altro • Contribuire • Licenza • Wiki

Master


Descrizione

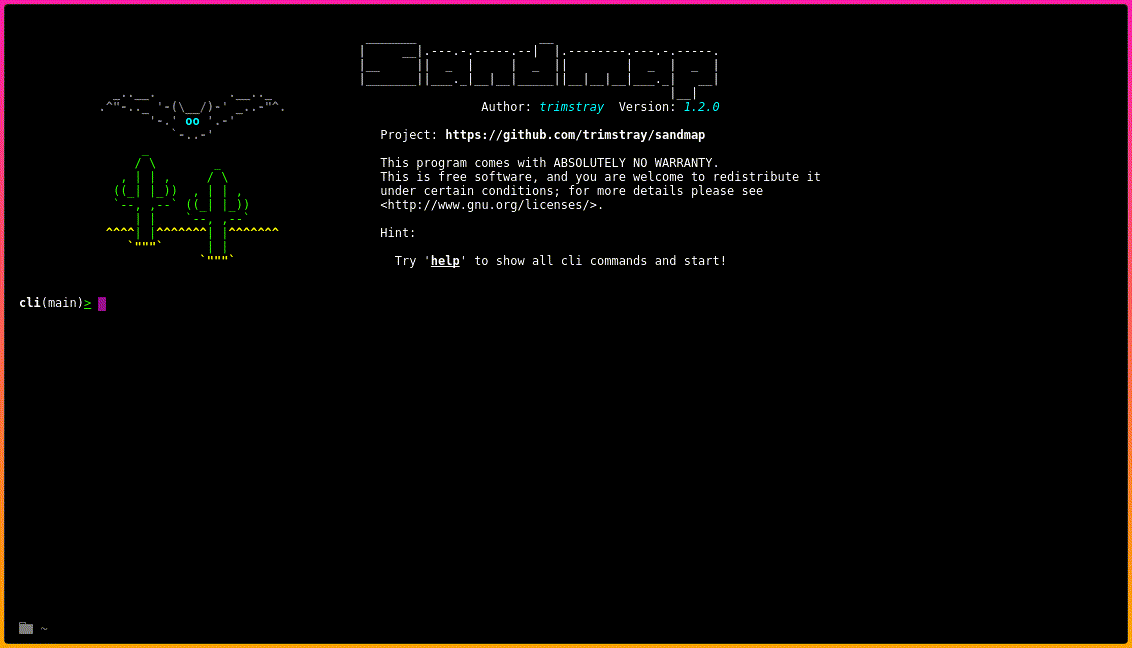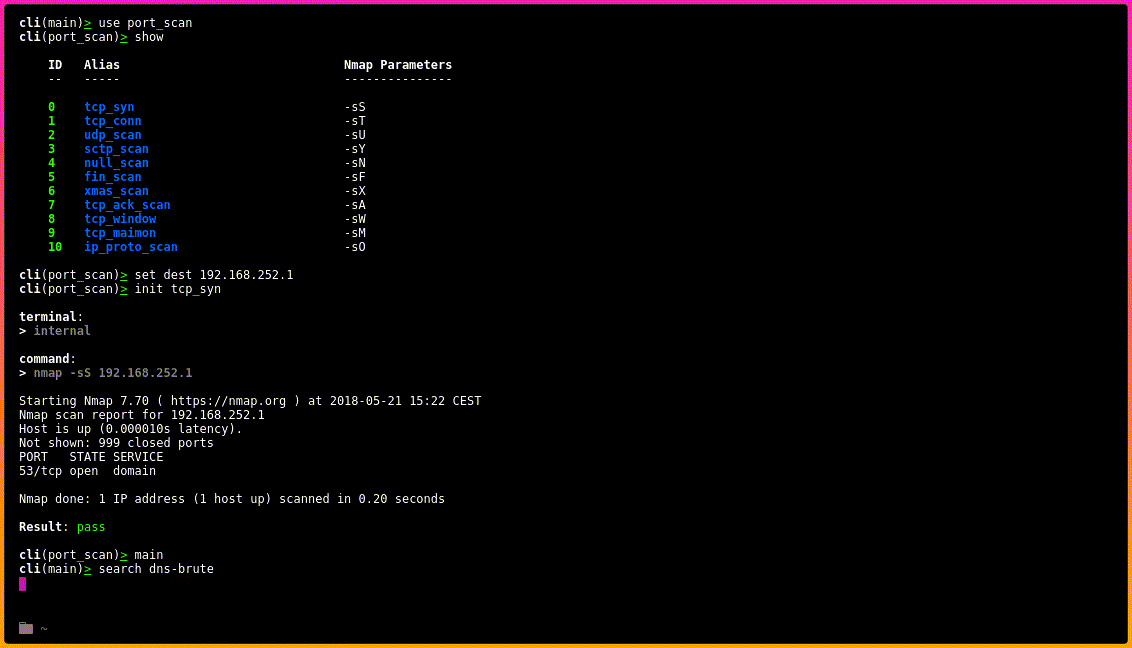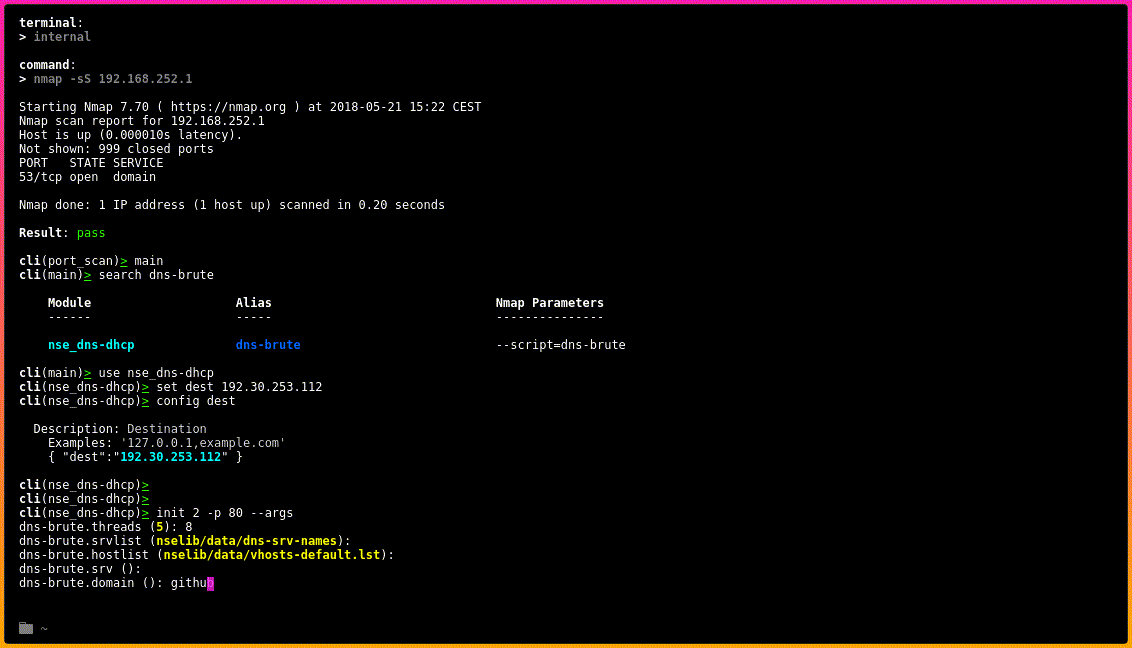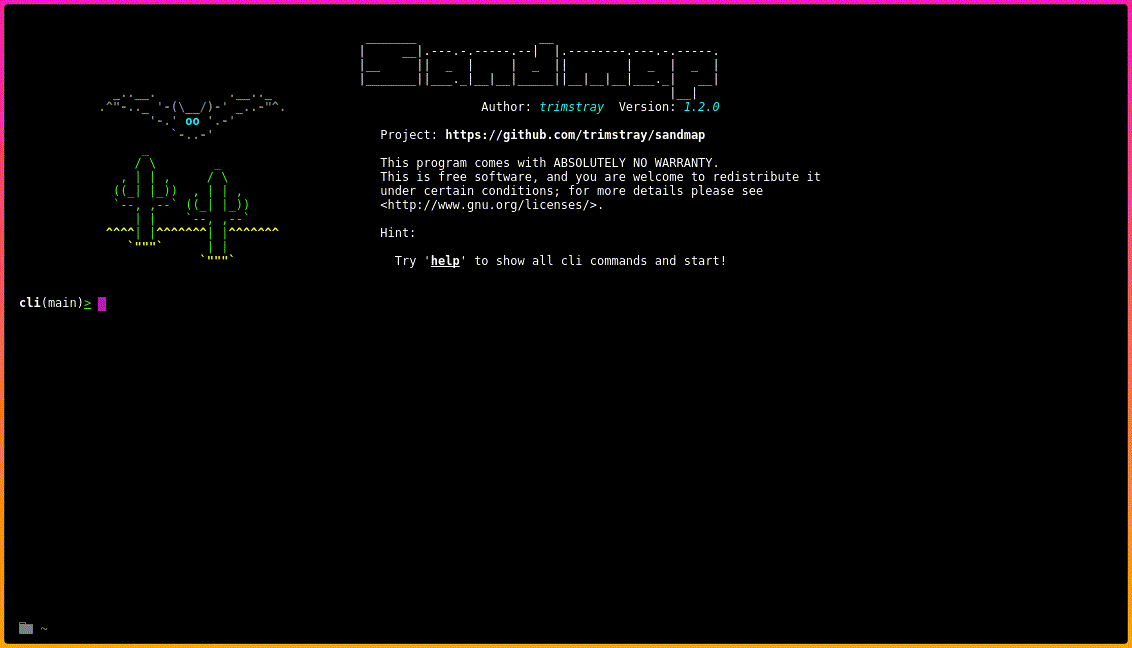
sandmap è uno strumento che supporta la ricognizione di rete e di sistema utilizzando il potente motore Nmap. Fornisce un'interfaccia user-friendly, automatizza e velocizza la scansione e permette di utilizzare facilmente molte tecniche di scansione avanzate.

Caratteristiche Principali

  • CLI semplice con la possibilità di eseguire il motore Nmap puro
  • supporto per Nmap Scripting Engine (NSE) con argomenti per script
  • supporto TOR (con proxychains)
  • scansioni multiple contemporaneamente
  • al momento: 31 moduli con 459 profili di scansione

Come Usare

È semplice:

# Clona questo repository
git clone --recursive https://github.com/trimstray/sandmap

# Entra nel repository
cd sandmap

# Installa
./setup.sh install

# Avvia l'applicazione
sandmap
  • il symlink a bin/sandmap è posizionato in /usr/local/bin
  • la pagina man è posizionata in /usr/local/man/man8

Riga di Comando

Prima di usare sandmap leggi l'introduzione alla Riga di Comando.

Configurazione

Il file di configurazione etc/main.cfg ha la seguente struttura:

# shellcheck shell=bash

# Specifica la destinazione predefinita.
# Esempi:
#   - dest="127.0.0.1,8.8.8.8"
dest="127.0.0.1"

# Specifica i parametri Nmap estesi.
# Esempi:
#   - params="--script ssl-ccs-injection -p 443"
params=""

# Specifica il tipo e il percorso di output predefiniti.
# Esempi:
#   - report="xml"
report=""

# Specifica la connessione TOR.
# Esempi:
#   - tor="true"
tor=""

# Specifica il tipo di terminale.
# Esempi:
#   - terminal="internal"
terminal="internal"

Requisiti

sandmap utilizza utilità esterne da installare prima dell'esecuzione:

  • nmap
  • xterm
  • proxychains

Questo strumento funziona con:

  • GNU/Linux (testato su Debian e CentOS)
  • Bash (testato su 4.4.19)
  • Nmap (testato su 7.70)

Avrai anche bisogno dell'accesso root.

Altro

Moduli

Moduli disponibili: 31 Profili di scansione disponibili: 459

Se vuoi creare i tuoi moduli, dai un'occhiata questo.

Architettura del progetto

Vedi questo.

Contribuire

Vedi questo.

Licenza

GPLv3 : http://www.gnu.org/licenses/

Software libero, Evviva!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →