
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit

 hausec/powerzure
Framework PowerShell per valutare la sicurezza di Azure
 blackarrowsec/redteam-research
Raccolta di PoC e tecniche offensive utilizzate dal BlackArrow Red Team
 hahwul/jwt-hack
Toolkit per attacchi a JSON Web Token
 horizon3ai/vcenter_saml_login
Uno strumento per estrarre il certificato IdP dai backup di vCenter e accedere come Administrator
 ullaakut/nmap
Libreria Go idiomatica per invocare un binario scanner di rete, che consente la scoperta degli host, la scansione delle porte, il rilevamento di…
 virtualabs/btlejack
Coltellino svizzero per Bluetooth Low Energy
 wh1te4ever/super-tart-vphone-writeup
Guida per costruire un iPhone virtuale utilizzando componenti VPHONE600AP dal firmware PCC di Apple, con patch del firmware, modifica della bootchain…
 uber-common/metta
Uno strumento di preparazione alla sicurezza informatica per la simulazione di attacchi avversari.
 jxy-s/herpaderping
Proof of concept, strumento e approfondimento tecnico di Process Herpaderping. Process Herpaderping aggira i prodotti di sicurezza oscurando le…
 assetnote/nowafpls
Plugin Burp per bypassare i WAF tramite l'inserimento di dati spazzatura
 pentoo/pentoo-overlay
Overlay Gentoo per strumenti di sicurezza e cuore del Pentoo Livecd
 netlas-io/netlas-cookbook
L'obiettivo di questa guida è molto semplice - insegnare a chiunque sia interessato alla sicurezza informatica, indipendentemente dal proprio livello…
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH — Strumento per il reporting di esami e laboratori / presa di…
 andresriancho/enumerate-iam
Enumera le autorizzazioni associate al set di credenziali AWS
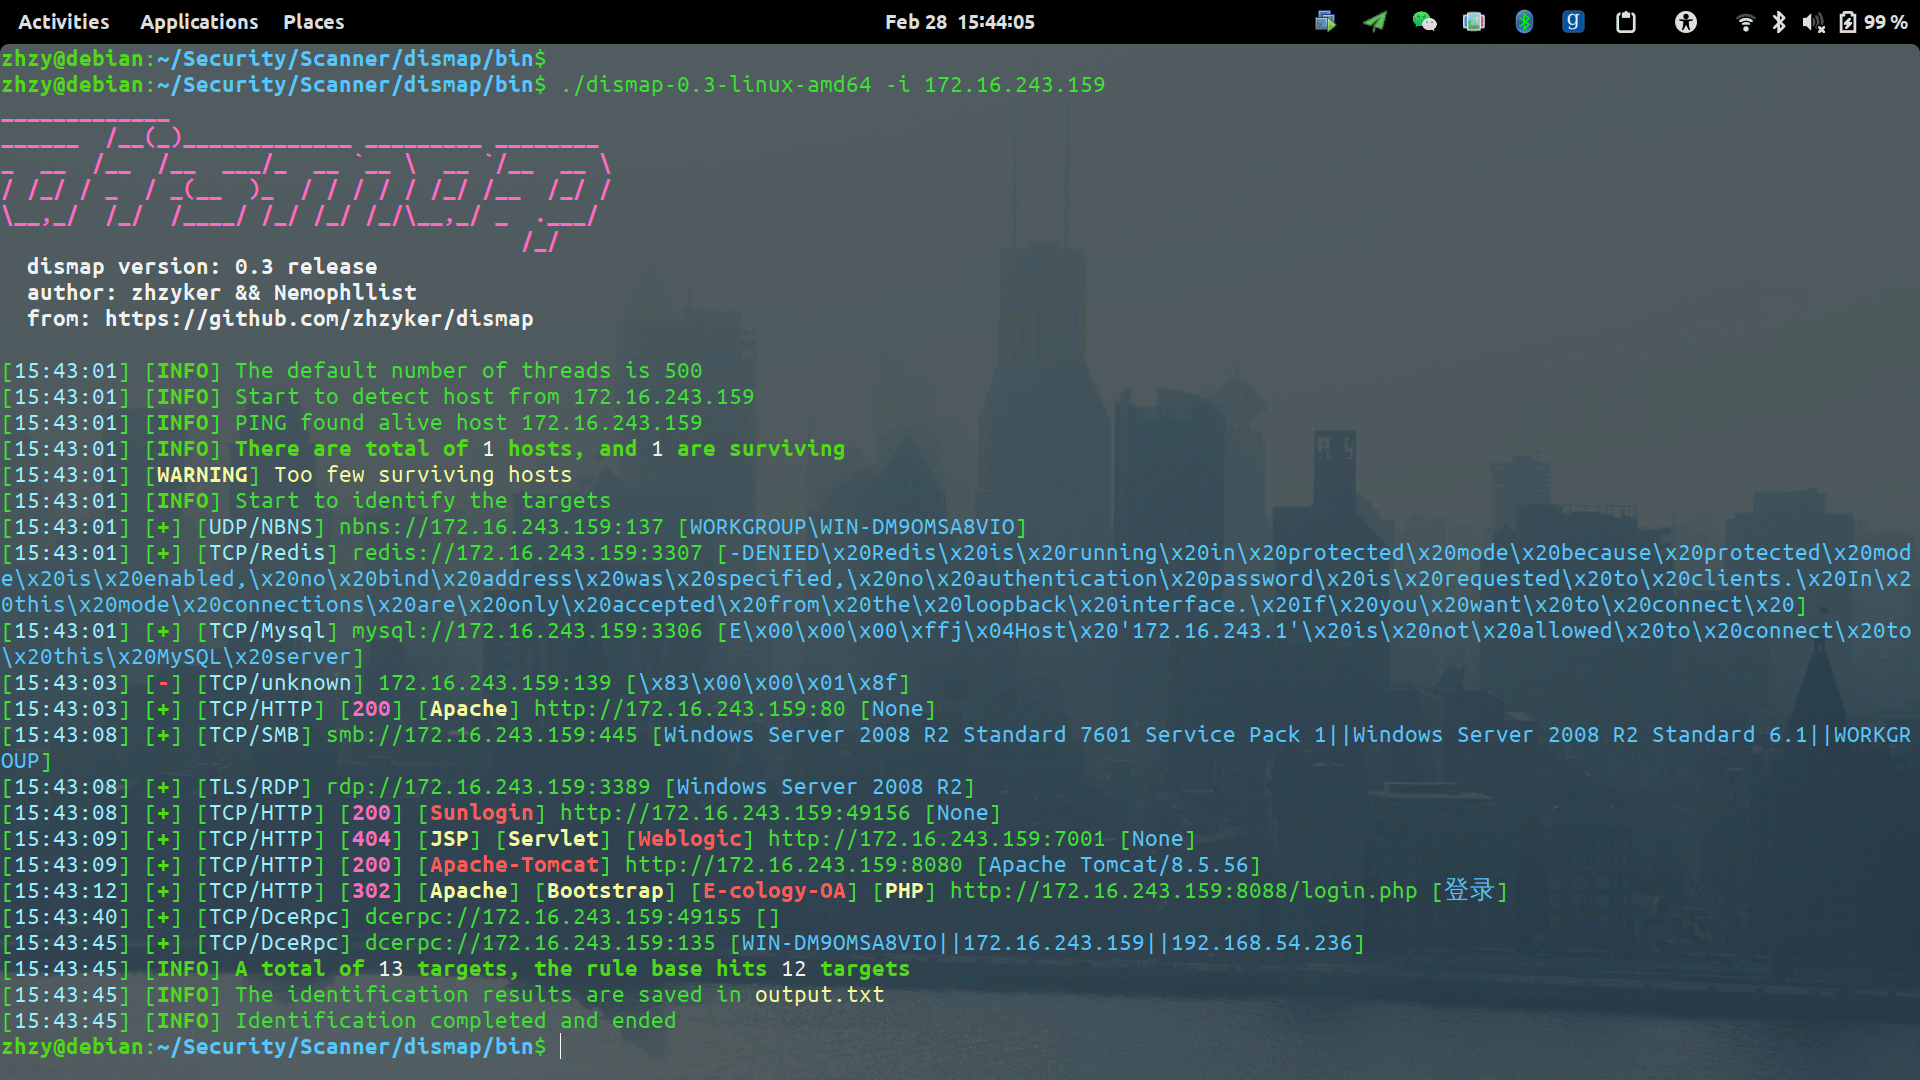 zhzyker/dismap
Strumenti di scoperta e identificazione delle risorse. Identificano rapidamente le informazioni sulle impronte digitali web, localizzano i tipi di…
 j3ssie/metabigor
Strumento di ricognizione OSINT per la scoperta di rete, enumerazione dei sottodomini, arricchimento degli IP e rilevamento di segreti tramite log…
 fsociety-team/fsociety
Un framework modulare per penetration testing
 blasty/cve-2021-3156
Exploit per CVE-2021-3156 (Baron Samedit), un buffer overflow basato su heap in sudo, che consente l'escalation dei privilegi locali. Include elenco…








