
 #1
Piattaforme integrate per lo sviluppo, l'esecuzione e la gestione dei penetration test.
Raccomandato da Kitploit

 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 4nuxd/react2shell
R2S è un framework completo di sfruttamento e post-sfruttamento che mira alla vulnerabilità Next.js React Server Components (CVE-2025-55182).…
 b0fh/cve-2018-4878
Modulo Metasploit per CVE-2018-4878
 0x09al/cve-2017-11882-metasploit
Questo è un modulo Metasploit che sfrutta CVE-2017-11882 utilizzando il POC pubblicato qui:…
 incursi0n/bluesam
Un file oggetto beacon di Cobalt Strike che sfrutta la vulnerabilità BlueHammer per ottenere una copia del database SAM.
 boostsecurityio/smokedmeat
Un framework Red Team per CI/CD per dimostrare i rischi di sicurezza delle pipeline di build.
 kuwaitist/astral_projection
UDRL di Cobalt Strike che esegue un avanzato module stomping utilizzando VEH per intercettare le chiamate, smappare i moduli durante la sospensione e…
 owasp/apts
OWASP Standard di Penetration Testing Autonomo
 crussella0129/tricorne
un Fedora remix focalizzato su pentesting e tooling purple hat
 pigyon/mcpwner
Server Model Context Protocol per la scoperta autonoma di vulnerabilità
 kryptsec/oasis
CLI di benchmarking della sicurezza AI open-source. Misura come i modelli AI svolgono compiti di sicurezza offensiva con analisi MITRE ATT&CK e…
 rfunix/tengu
Server MCP per test di penetrazione basato sull'IA
 cogensec/gideon
Agente autonomo per operazioni di sicurezza per intelligence sulle minacce, ricerca di vulnerabilità, analisi degli IOC e red teaming. Supporta…
 antonlovesdnb/ttprunner
Esegui TTPs, con AI!
 acedef/synthapt
Framework di simulazione avversaria basato su playbook che compila percorsi di attacco definiti in JSON in payload shellcode indipendenti dalla…
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
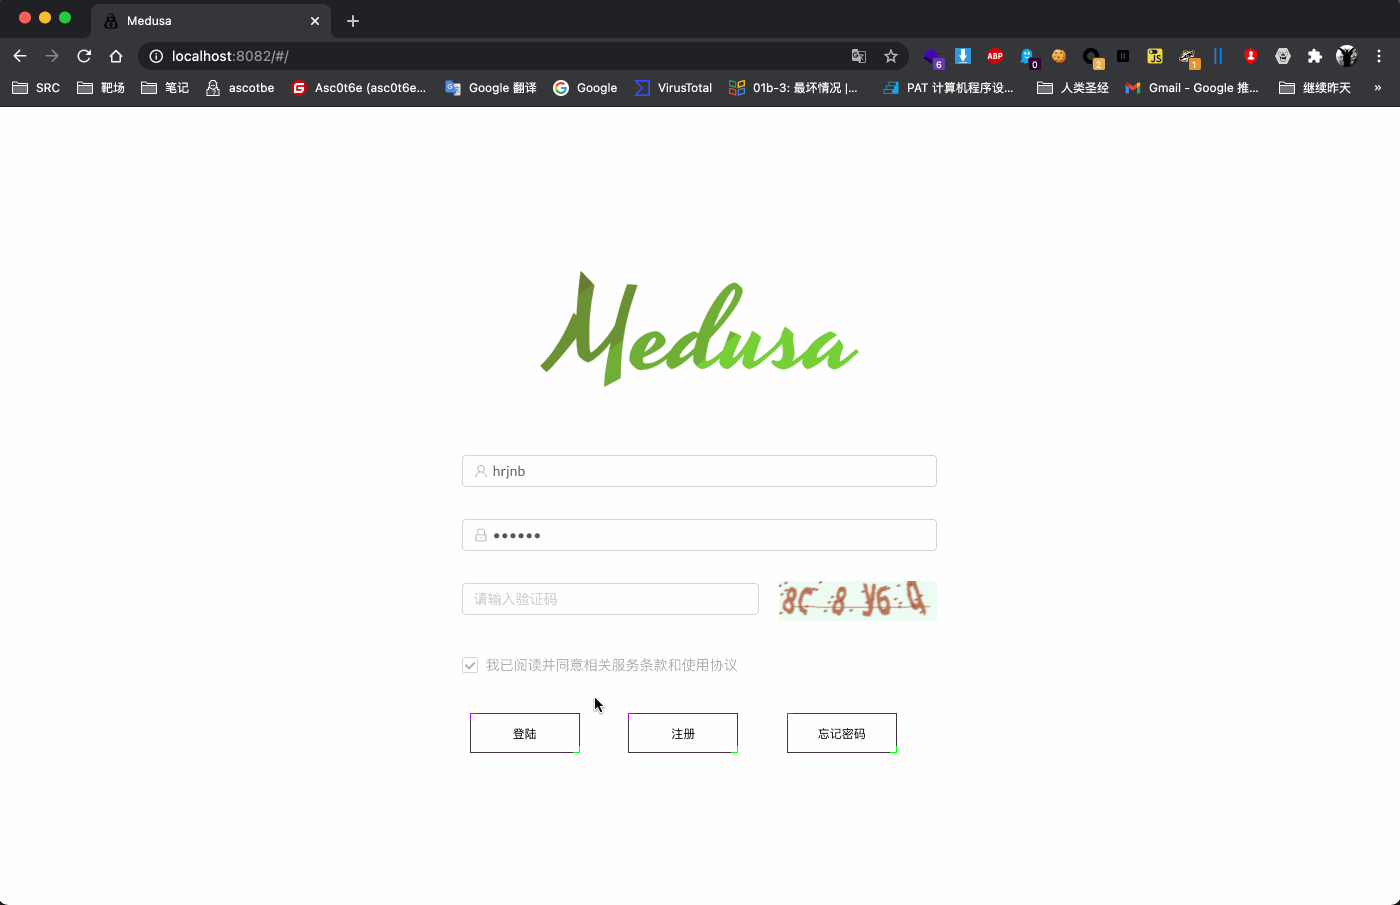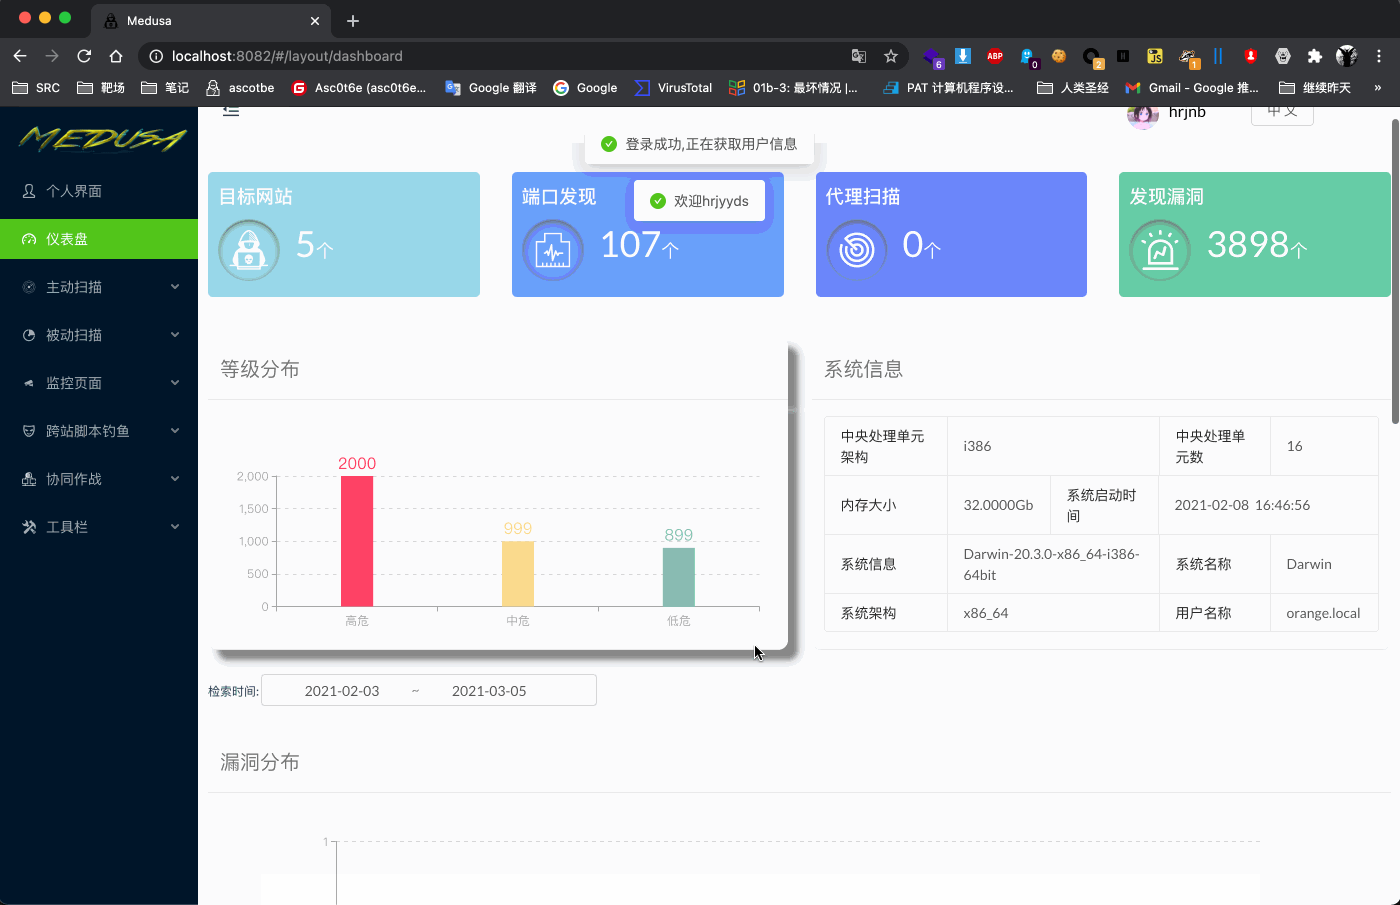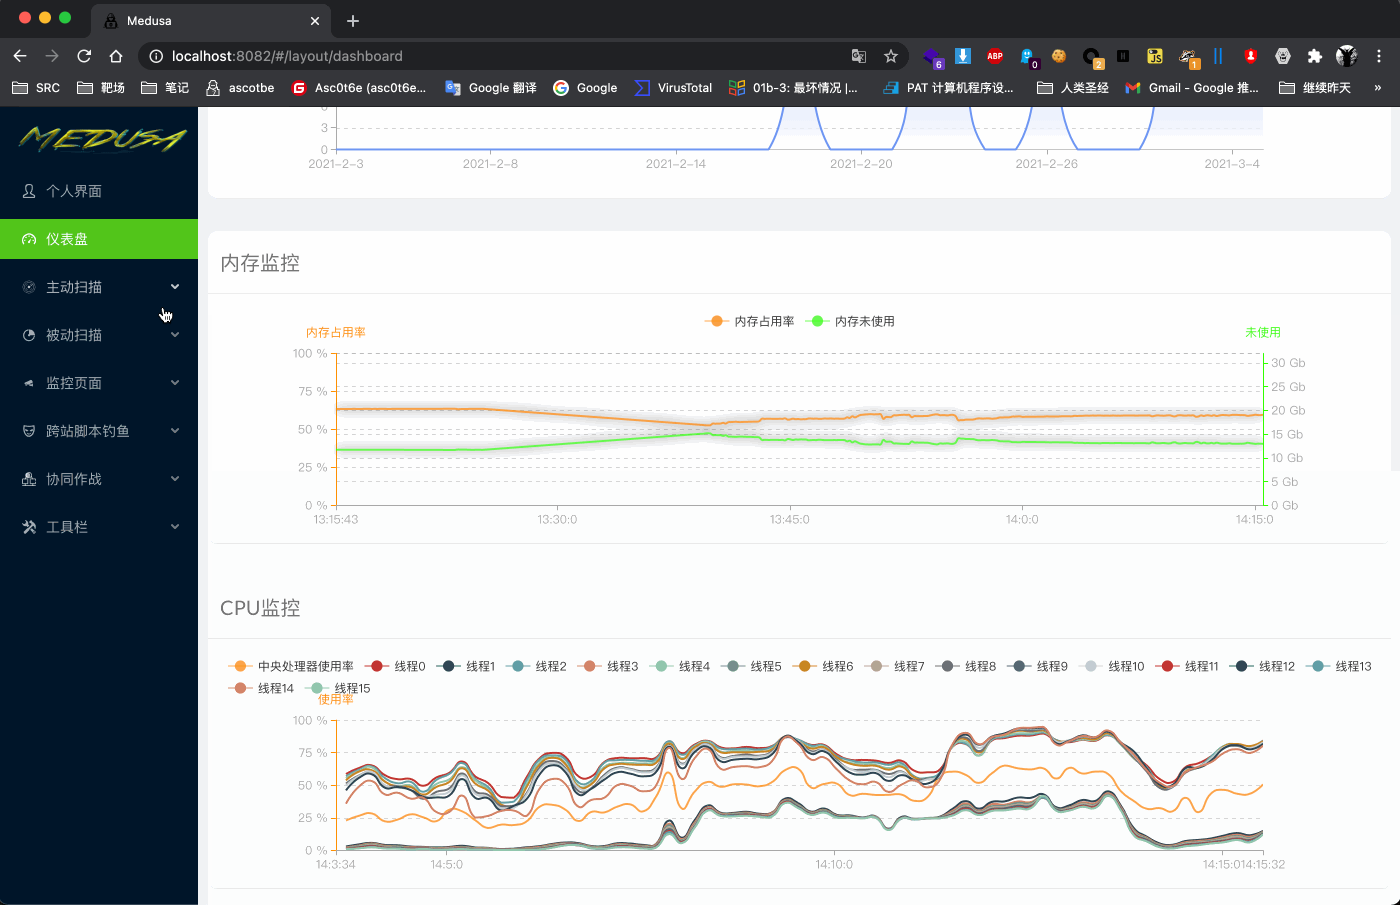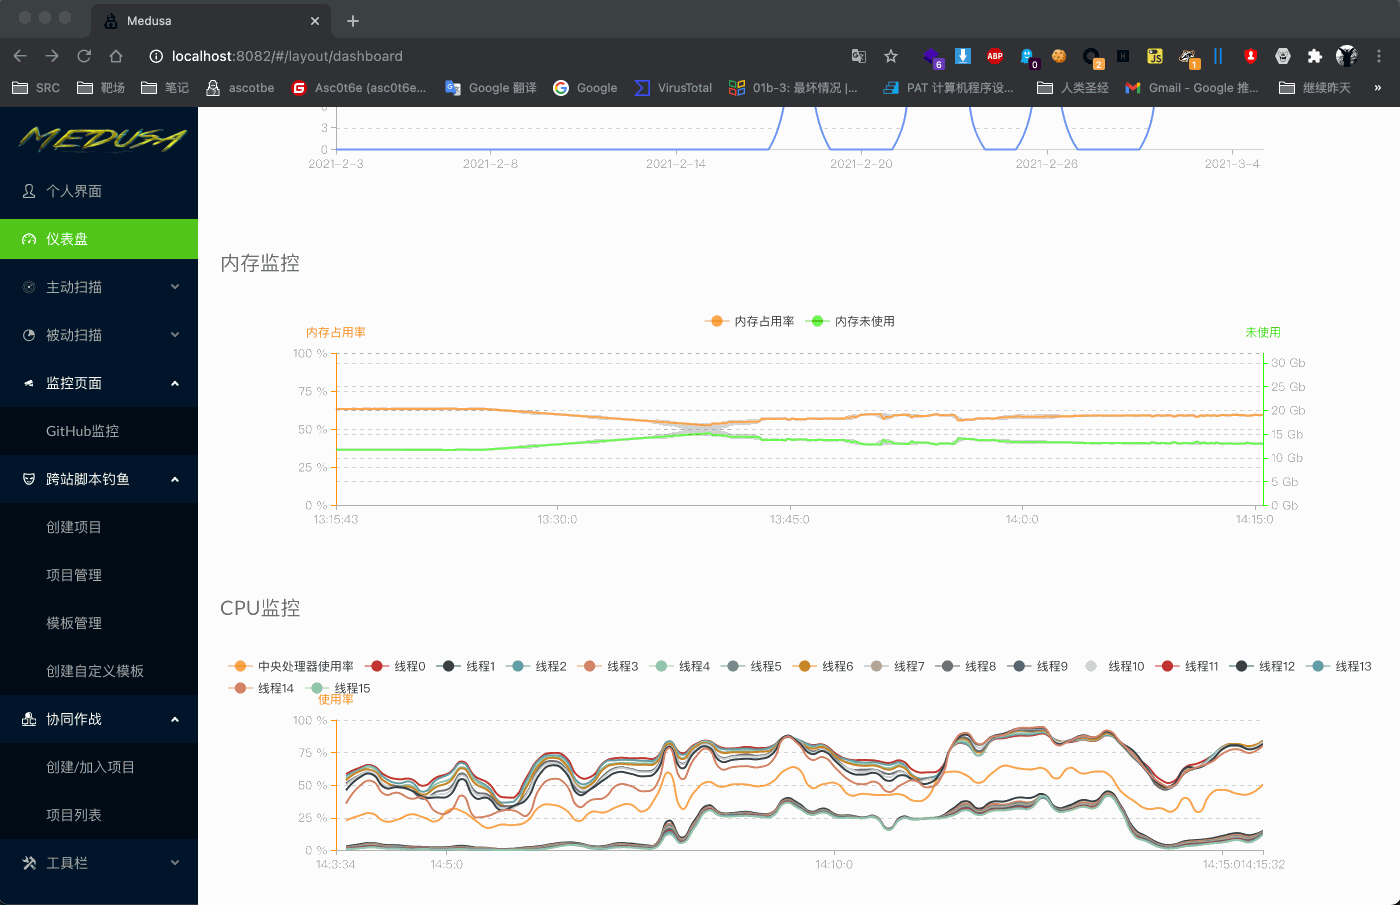 ascotbe/medusa
🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione,…
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework per test di penetrazione








