Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Medusa — 🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione, monitoraggio CVE, generazione anti-antivirus, DNSLOG, phishing via email, acquisizione di file, ecc. In fase di sviluppo continuo. | Kitploit
Strumenti/GitHubGitHub/ascotbe/medusa
Frameworks per Penetration TestingFramework di ExploitGenerazione di PayloadPhishingSicurezza WebRed TeamingAnalisi DNS
GitHubascotbe/medusa

Medusa

🐈Medusa è una piattaforma di armamentario per red team, che attualmente include funzionalità come piattaforma XSS, piattaforma di collaborazione, monitoraggio CVE, generazione anti-antivirus, DNSLOG, phishing via email, acquisizione di file, ecc. In fase di sviluppo continuo.

Vedi Repository
2.2k341573 anni faRevisionato da Kitploit
Sito web
Condividi
Medusa

Release Release Release Release Release Release Release Release

Benvenuto in Medusa

👉Informazioni su Medusa

Il progetto è concesso in licenza sotto GPL. Gratuito per uso non commerciale.

A causa della mancanza di front-end, la data di riavvio del progetto è sconosciuta. Se puoi fornire aiuto, invia un issue.

中文文档 | Documentazione in inglese

💡Documentazione

http://medusa.ascotbe.com

📋Istruzioni di installazione per la versione Web

https://medusa.ascotbe.com/Documentation/#/Installation

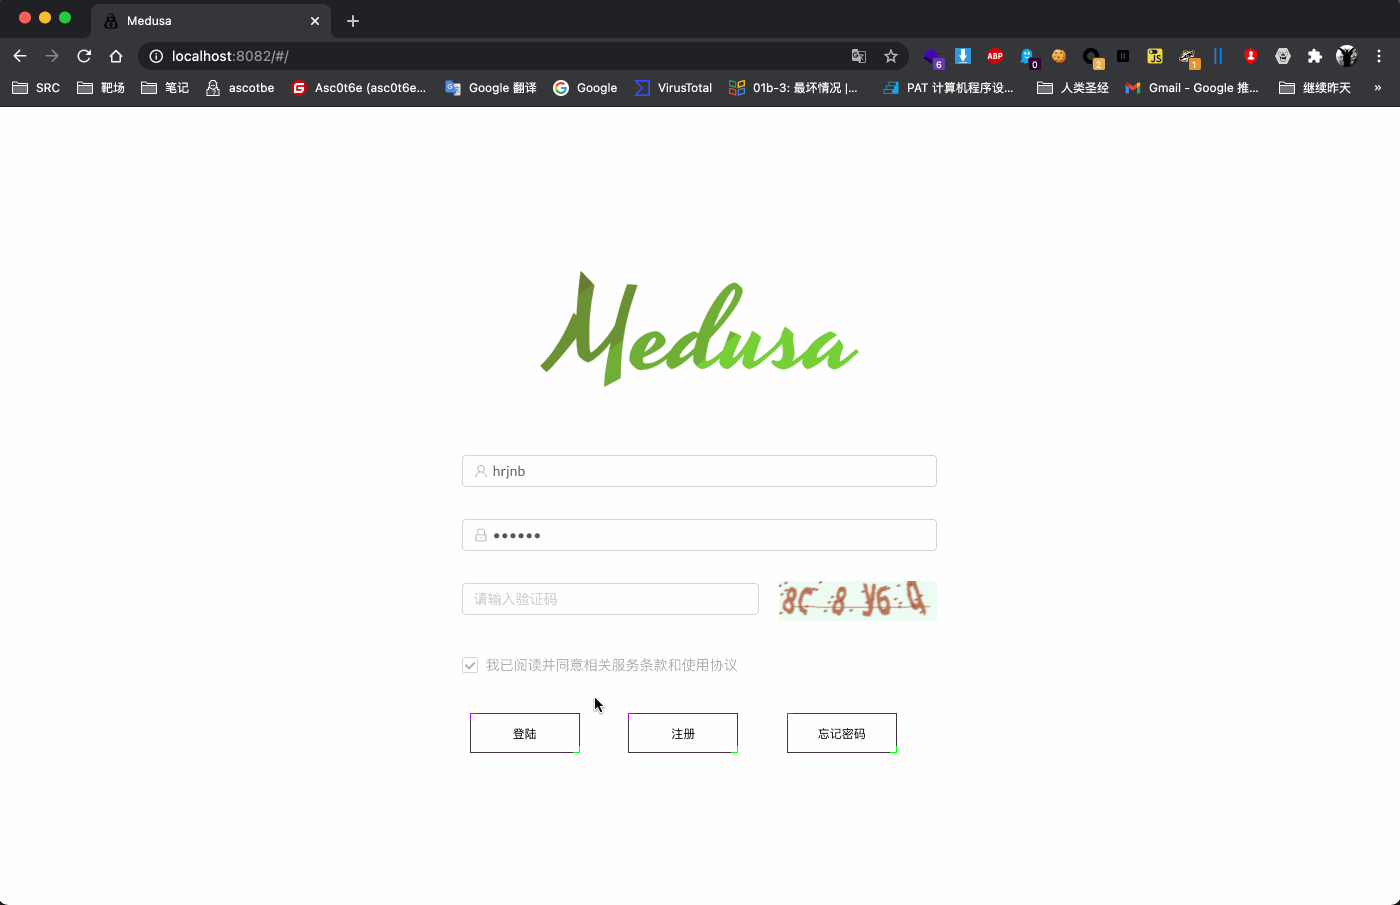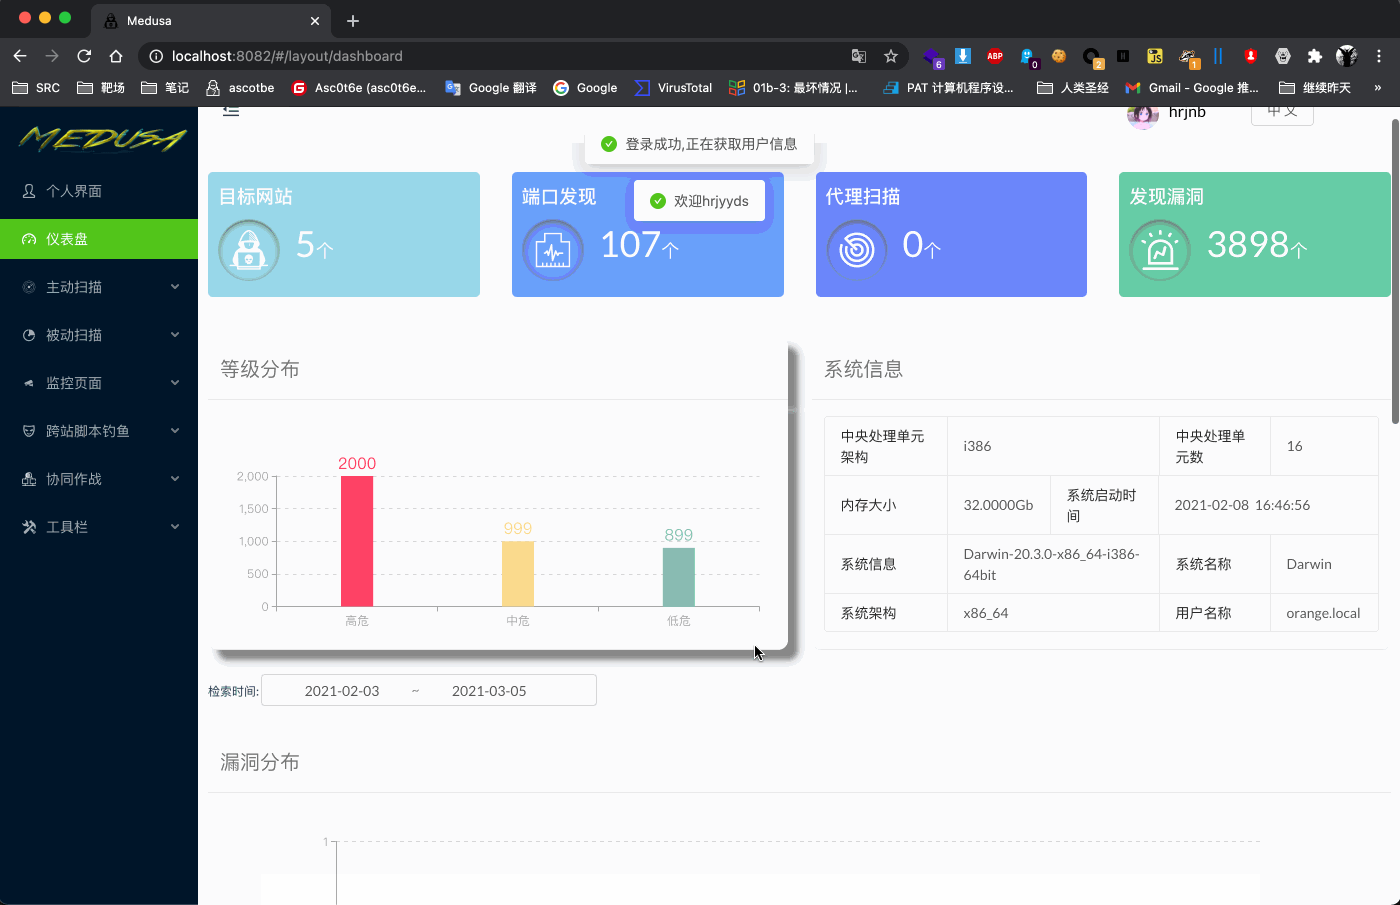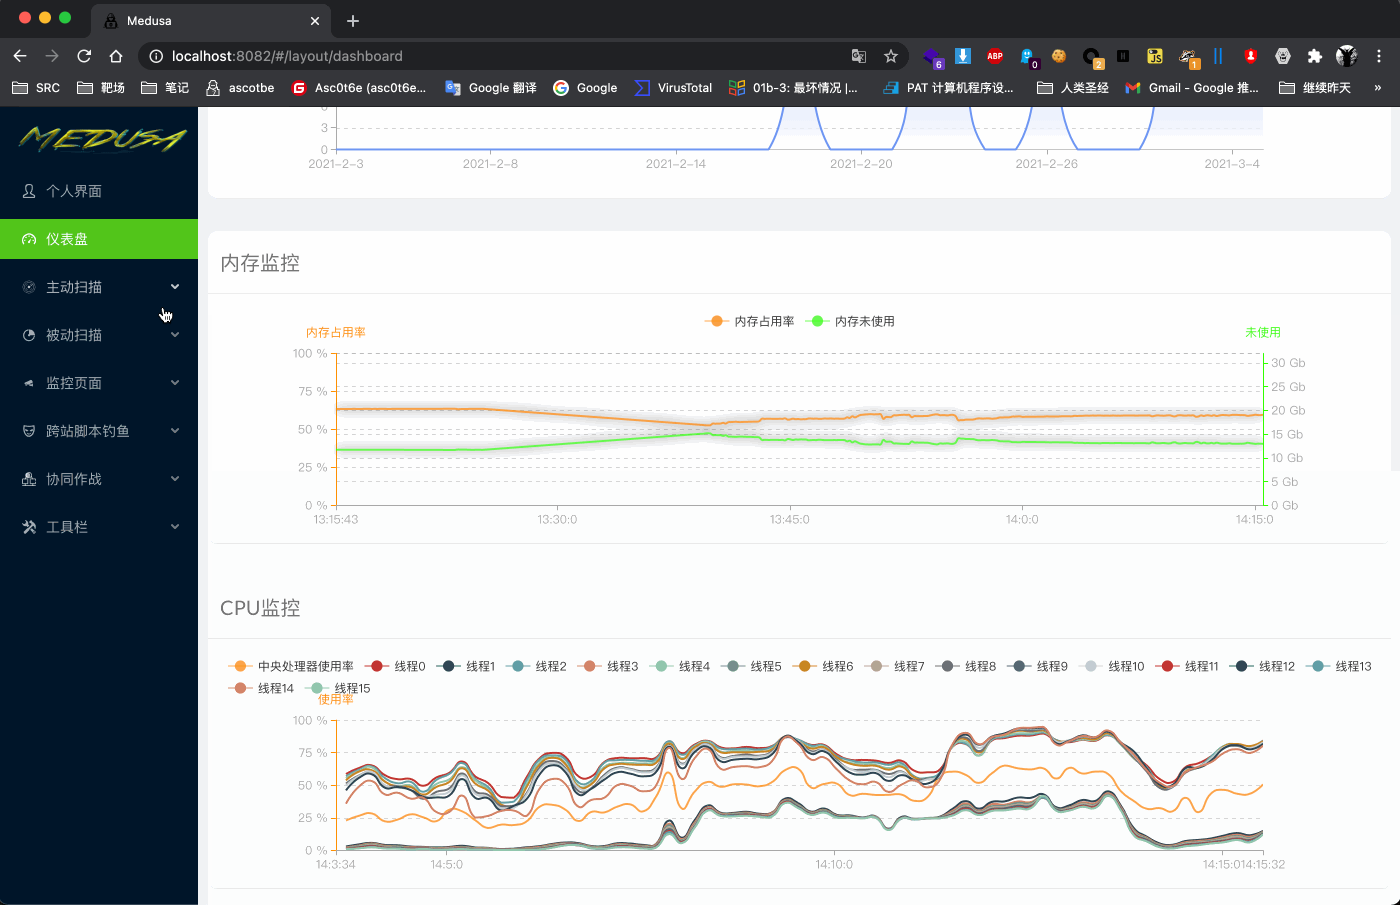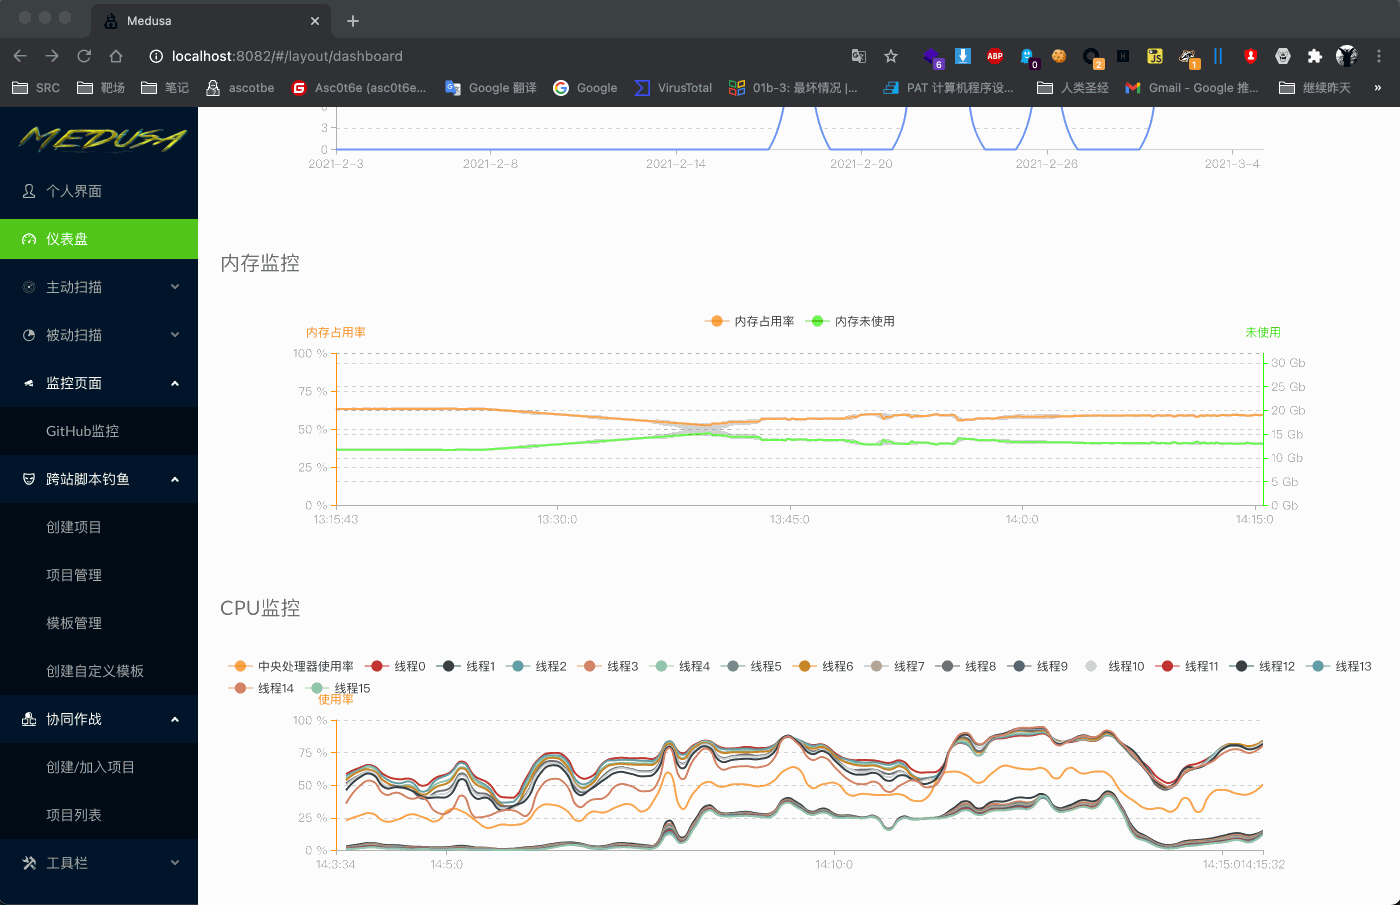
👾Interfaccia Web

demo

🍀Registro degli aggiornamenti

http://medusa.ascotbe.com/Documentation/#/UpDataLog

💚Discussione

  • Se trovi che la vulnerabilità corrispondente non può essere scansionata dal plugin, invia un issue [Bug]
  • Se hai problemi che la documentazione non può risolvere, invia un issue [help]
  • Se hai commenti o idee interessanti, invia un issue [idea]

⚠️Disclaimer

Aggiungi il seguente contenuto al protocollo originale:

  • In caso di ambiguità, la versione cinese della descrizione sarà l'unica interpretazione valida.
  • L'uso commerciale dopo lo sviluppo secondario è vietato in questo progetto.
  • L'uso commerciale non autorizzato è vietato per questo progetto.
  • Questo progetto è destinato esclusivamente alle attività di sicurezza informatica di aziende legalmente autorizzate. Quando si utilizza questo progetto per test, è necessario assicurarsi che il comportamento sia conforme alle leggi e ai regolamenti locali e che sia stata ottenuta un'autorizzazione sufficiente.
  • Se durante l'utilizzo di questo progetto si verificano comportamenti illegali, l'utente si assume le conseguenze corrispondenti e noi non ci assumiamo alcuna responsabilità legale o congiunta.
  • Prima di utilizzare questo progetto, leggi attentamente e comprendi appieno il contenuto di ogni clausola. Clausole di restrizione, esonero o altre clausole che riguardano i tuoi diritti e interessi principali possono essere in grassetto, sottolineate, ecc. per richiamare la tua attenzione. A meno che tu non abbia letto, compreso appieno e accettato tutti i termini di questo accordo, non utilizzare questo progetto. Il tuo utilizzo o l'accettazione di questo accordo in qualsiasi altra forma espressa o implicita sarà considerato come se avessi letto e accettato di essere vincolato da questo accordo.

🌴Contributori

commit

🏁Cronologia

Alt

star

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →