
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
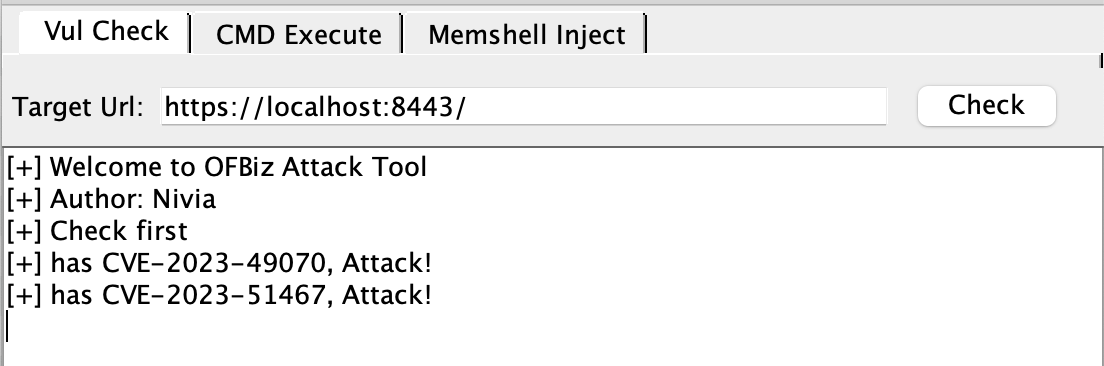
 d0g3-8bit/ofbiz-attack
Uno strumento per l'attacco CVE-2023-49070/CVE-2023-51467
 xcanwin/cve-2025-55182-react-rce
[Riproduzione della vulnerabilità] Il primo exploit al mondo basato sulle funzionalità RSC in grado di bypassare il rilevamento WAF per la…
 dust-life/cve-2019-18935-memshell
Generatore di DLL memshell in C++ per CVE-2019-18935, che abilita la distribuzione di web shell in memoria tramite deserializzazione di Telerik UI…
 kerlingcode/cve-2019-2725
CVE-2019-2725 bypass pocscan ed exp
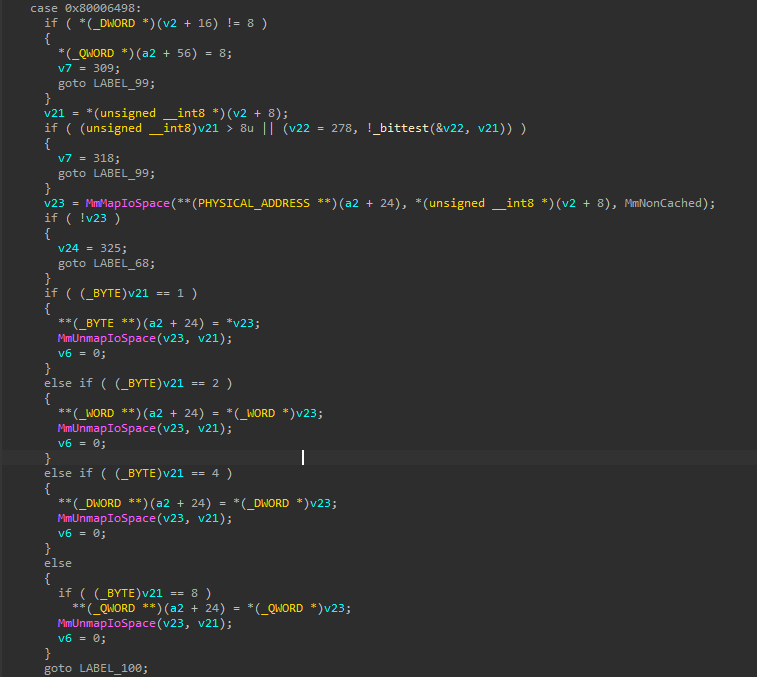 demoo1337/throttlestop
CVE-2025-7771 Exploit di elevazione dei privilegi di ThrottleStop.sys - accesso IOCTL illimitato alla memoria fisica tramite MmMapIoSpace
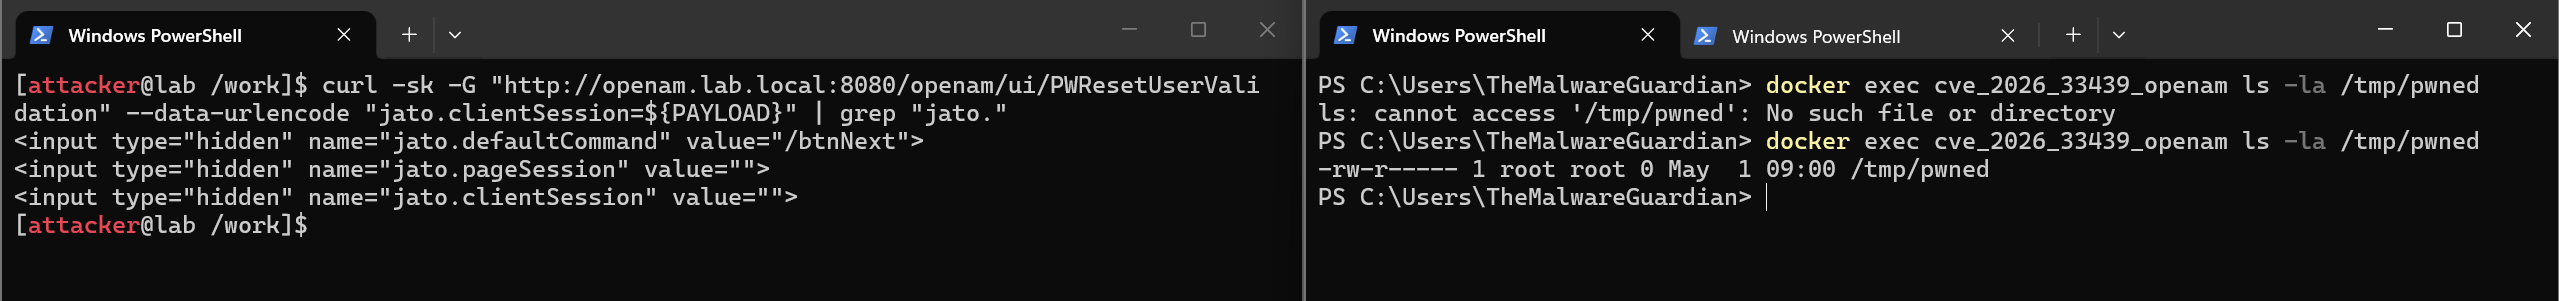 themalwareguardian/cve-2026-33439
Prima implementazione di exploit condivisa pubblicamente per CVE-2026-33439 (RCE pre-autenticazione OpenAM tramite deserializzazione di…
 an5i/cve-2025-63888-exploit
Strumento di ricerca sulla sicurezza per rilevare e testare CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
 alihzsec/cve-2025-55182
Scanner di vulnerabilità RCE critica per React Server Components (CVE-2025-55182). Framework automatizzato di sfruttamento con supporto…
 magiczer0/weblogic_cve-2020-2883_poc
Prova di concetto per Weblogic CVE-2020-2883
 become-illusory/cve-2026-64560-a16
Toolkit CVE-2026-64560: toolchain Go a binario singolo + porta target realme RMX5010 (A16, SM8750)
 rootup/claude-poc
Claude Code Esecuzione remota di codice
 mhaskar/cve-2019-20224
L'exploit ufficiale per Pandora v7.0NG Esecuzione Remota di Codice post-autenticazione CVE-2019-20224
 horizon3ai/ahsaycbs-auth-bypass-rce
Un exploit proof of concept per CVE-2026-105133 e CVE-2026-105134 che interessano AhsayCBS
 zjuicsr/deeptrap
Benchmark di sicurezza per valutare gli agenti OpenClaw in contesti di esecuzione avversari, inclusi file avvelenati, skill iniettate, metadati di…
 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Exploit LPE di Microsoft Defender. Utenti con privilegi ridotti ottengono NT AUTHORITY\SYSTEM 🔥 tramite API Cloud Files +…
 boreas37/cve-2026-32475-poc
PoC per CVE-2026-32475: Elementor Pro <=4.2.1 caricamento file non autenticato verso RCE. Solo stdlib Python.
 jmousqueton/cve-2023-21716
POC : CVE-2023-21716 Corruzione dell'heap della tabella dei font RTF di Microsoft Word
 sirbugs/cve-2023-24488-poc
CVE-2023-24488 PoC








